
证书信任链(Certificate Chain of Trust)相当于政府签发 ID 系统的数字版本,它通过层层安全机制为在线交易提供分层保护。其核心是公钥基础设施(PKI),它支撑着验证与校验数字证书的密码学运算。这一分层安全框架保护着从网上银行会话到私密消息的一切内容。本文我们来理解证书信任链,以及它如何处理多张数字证书。
什么是证书信任链?
证书信任链是数字证书层级中的一系列证书。链条从终端实体证书(也称叶子证书)开始,经过中间证书,最终以根证书作为层级顶点。TLS/SSL 证书及其与可信证书颁发机构的关联被统称为证书信任链。当证书能够追溯到一个可信根证书颁发机构(Root CA)时,便被视为可靠。
在信任链中,每张证书都由链中下一个证明者指定的实体签名:从服务器证书开始,经过中间证书,最终到达根证书。信任链认证的主要目标是证明某张特定证书来自可靠来源,从而让用户在建连时知晓:只要证书真实且 chained 到客户端浏览器信任库中的根 CA,网站就是安全的。
数字证书信任链示例
设想一个日常场景:当你访问银行网站、输入网址并回车,浏览器开始连接银行服务器。浏览器检查服务器数字证书的细节(包括颁发者、过期日期与数字签名),接着识别颁发者(中间证书颁发机构)并通过签名与颁发者验证其有效性。浏览器持续向上追溯链条,直到到达已预装在证书存储中的可信根证书,并检查没有证书过期、吊销或篡改,且网站域名与证书详情匹配。一切正常则浏览器信任该证书并建立安全连接,否则会显示安全警告或阻止访问。
证书信任链的组成部分
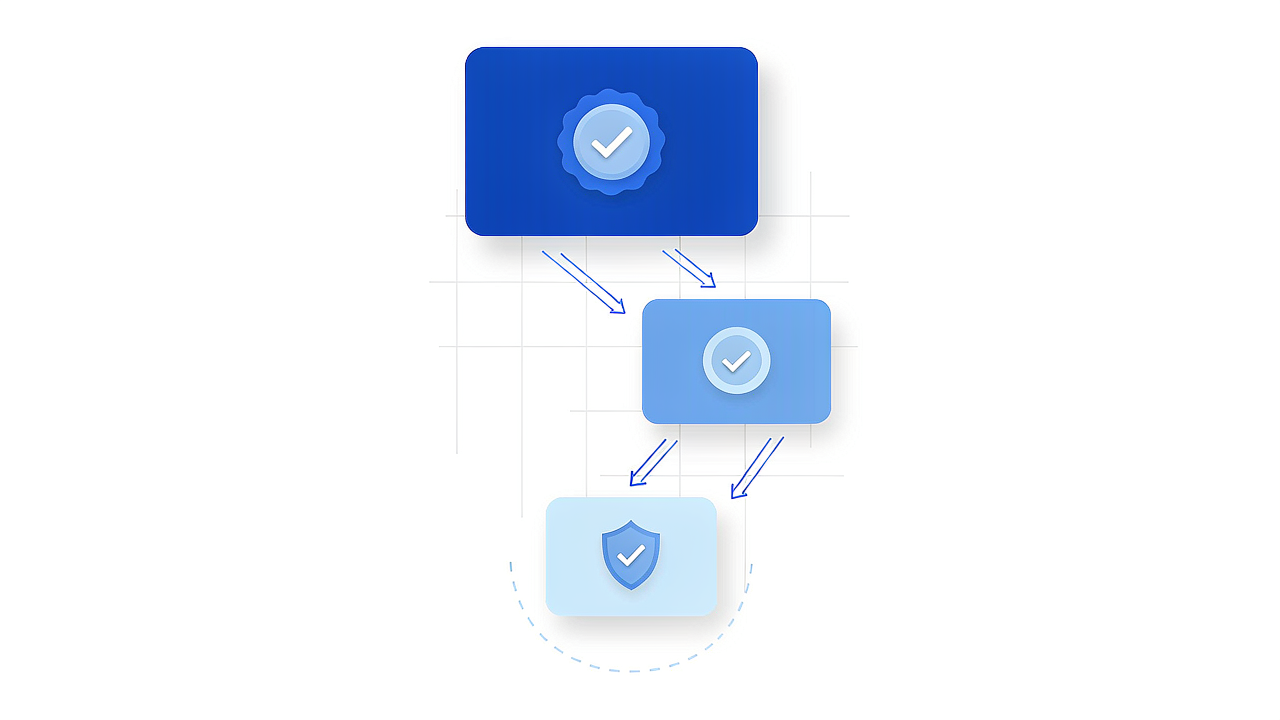
如图所示,证书信任链由三张主要证书构成:根 CA、中间 CA、服务器 CA(或终端实体 CA)。
根证书(Root Certificate):由可信 CA 创建的自签名证书,代表 PKI 中的最高信任级别,处于多级信任链的证书层级顶点。遵循 X.509 标准的根证书是自签名的。Web 客户端与应用可确认可信来源(即根 CA)已验证终端实体身份。根 CA 很少直接签署终端实体证书,而是严密监控私钥。若根 CA 私钥(信任锚)泄露,该 CA 颁发的所有证书都受影响,需重新签发整条链。根权威机构通过指定并认证一个或多个中间 CA,将它们 chained 到根 CA 来颁发证书。
中间证书(Intermediate Certificate):由根 CA 颁发,充当根证书与终端实体证书之间的桥梁,可以有多个中间层级。SSL 证书链几乎总是至少含一个中间证书,它提供关键连接,让根 CA 把可靠声誉扩展到原本缺乏的终端实体。中间 CA 通过分散信任、提升安全性来屏蔽根 CA 受损风险,它用私钥签名证书,其公钥可用来确认这一签名,从而建立从根 CA 到服务器的信任链。即便中间 CA 私钥因结构问题泄露,整条链安全仍完整,泄露仅限于中间层,不影响根证书。
服务器或终端实体证书(Server / End Entity Certificate):根据证书请求颁发给特定实体(网站、组织或服务器),代表信任链的最终目的地,包含证书持有者的具体详情。从中间 CA 下行到达服务器 SSL 证书,它是信任链中最后也最显眼的环节。访问安全网站时,浏览器验证这张授予网站所有者的数字凭证,通过证明服务器身份来保障你不会连到欺诈网站。SSL 证书通过中间 CA 把服务器证书 linked 到根 CA,完成信任链,其中包含服务器公钥与所有者公司信息。服务器证书实现浏览器与服务器之间的安全加密通信,保护信用卡号、个人资料等敏感信息免受恶意行为者侵害。
证书信任链如何工作?
安装 SSL 证书时,你会收到中间根证书或 bundle。网站 SSL 证书安装好后,浏览器开始把它 chained 回可信根的过程:先沿链到已安装的中间证书,再继续直到到达可信根证书。要获得品牌 SSL 证书,必须确认它由可靠 CA 颁发;若证书合法且能 linked 到可靠根,就会被信任,否则浏览器会向用户报警。SSL 证书信任链即如此运作。整个过程可概括为:验证 > 校验 > 建立信任 > 检查过期或吊销。
验证证书;校验证书与身份以确保安全;通过确认证书来自根 CA 等真实机构来建立信任;最后检查所请求证书是否仍有效、未过期或未被吊销。对过期或已吊销证书的请求可能预示伪造或诈骗。
证书颁发机构(CA)在证书链中的角色
CA 是颁发数字证书(如 SSL、代码签名等)的可信第三方,处理公钥与其他加密凭据,用密码学密钥认证并 linked 网站、邮箱、公司等实体。CA 负责用合格信息源(QIS)确认申请人信息后再授予证书。根 CA 是证书层级顶端的受信组织,向中间 CA 颁发数字证书;中间 CA 在根 CA 与终端实体之间充当桥梁,授权并验证所认证组织的合法性,从而建立对证书链的信任。CA 须遵守严格策略与安全流程,接受审计与监管以维持最高安全与信任标准,是信任链中最关键的实体。
维护信任链的重要性
任何涉及个人信息的在线通信(密码、信用卡号等)都必须安全,此时证书信任链至关重要。它帮你确认当前访问的网站合法,因此流程包含检查证书吊销状态(证书吊销列表 CRL 与 OCSP 等方式)。没有这种认证,你将暴露于中间人攻击,不受信第三方可能拦截并滥用你的数据。此外,信任链保护企业在线声誉:若网站未使用有效 SSL 证书,浏览器会向访客报警,可能赶走潜在客户、损害企业形象。本质上,SSL 信任链是整个数字空间数据安全结构的基石,保障完整性、保护隐私。
信任链问题的常见排查
以下是数字证书信任链可能遇到的常见问题及排查方法:
正确配置服务器:安装 TLS 证书及相关中间证书只是一步,正确设置服务器配合证书同样重要。
验证 CA:确认 TLS 证书由知名 CA 颁发,否则浏览器不会信任。自签名证书也会引发顾虑。
正确安装中间证书:确保中间证书安装正确。虽然部分浏览器会尝试补全链缺口,但仅靠运气不可取,配置 TLS 证书时应确保所有中间证书都安装成功。
证书信任链最佳实践
以下实践可保障可信的证书信任链:定期更新与轮换证书以防范恶意活动;选择知名 CA 提升可靠性;实施健壮的证书管理流程;监控证书到期日避免伪造或诈骗;使用自动化工具跟踪证书。
证书信任链如何增强 SSL/TLS 安全
SSL/TLS 证书是安全在线通信的核心。证书信任链通过确认服务器证书有效且由可信机构颁发来增强 SSL/TLS 安全,确保客户端(如浏览器)与服务器之间的通信安全,并在交换任何敏感数据前验证服务器身份。这条可信路径防范中间人攻击及其他可能利用不受信证书的网络威胁。
结论
数据完整性、防冒充与在线通信安全都依赖证书信任链。它通过在浏览器中用视觉线索展示网站与服务的可靠程度,也提升了用户信任。