
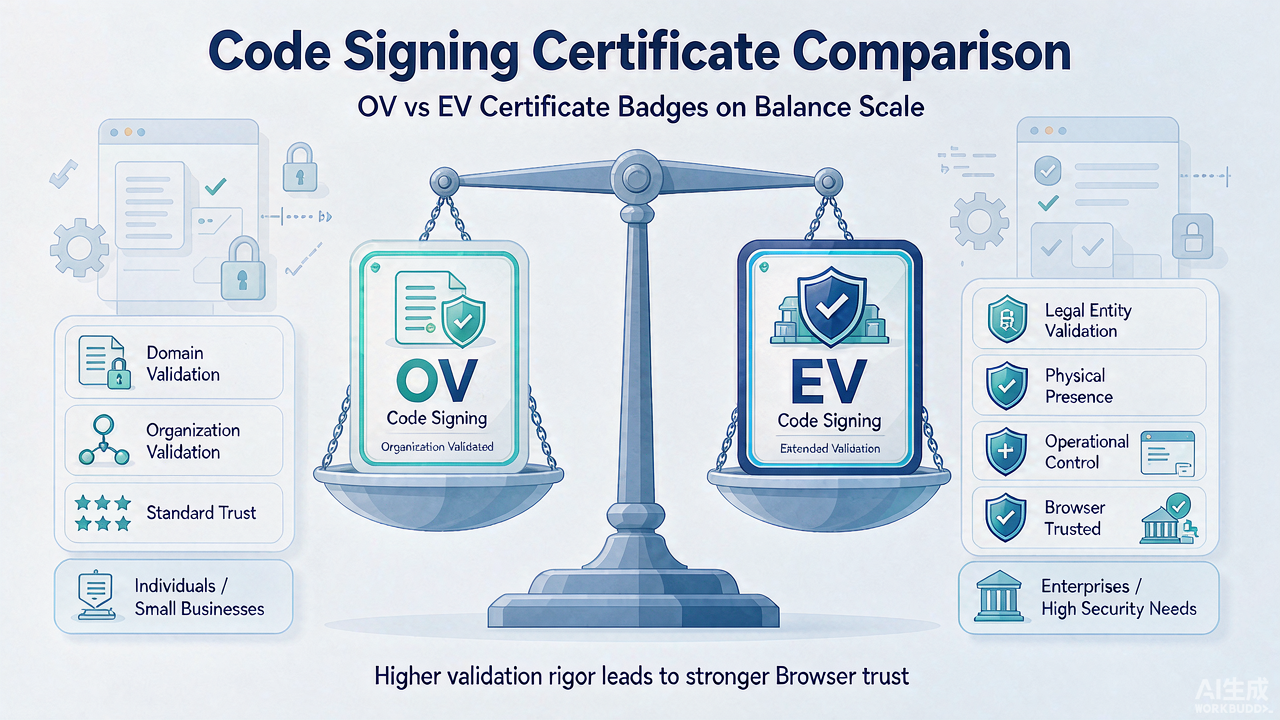
OV 与 EV 代码签名证书的核心差异
组织验证(OV)与扩展验证(EV)代码签名证书的主要区别在于发布者验证的深度。两者都将已签名软件关联到经验证的发布者,并帮助用户的系统检测签名后所做的更改,且都要求签名密钥受合规的加密硬件或合规签名服务保护。EV 则实施更广泛的组织与授权核查。
什么是 OV 代码签名证书
OV 代码签名证书是由证书颁发机构(CA)验证软件发布组织的身份及证书申请者权限后签发的公开可信数字证书。证书将经验证的组织名称绑定到公钥,使支持的平台与用户能够识别发布者并核验已签名软件是否被更改。相应私钥必须受合格加密硬件或合规签名服务保护。OV 常用于为应用、安装程序、更新、脚本及其他以验证组织身份分发的软件进行签名。
什么是 EV 代码签名证书
EV 代码签名在 CA 签发证书前实施更广泛的身份核验流程,CA 确认组织的法律与运营存续,并验证申请与批准证书的人员是否获授权代表该组织行事。EV 仅签发给符合条件的组织(如私营企业、政府实体、商业实体或符合条件的非商业实体),不向未通过合格注册实体运营的个人开发者提供。更高的身份保证是 EV 的定义性目的,适用于平台、客户、合同或内部政策明确要求扩展验证的场景(典型如 Microsoft 的 Windows 硬件开发者计划)。EV 不改变底层签名机制或加密完整性保护,主要区别在签发前完成的更广泛验证。
OV 与 EV 代码签名一览
OV 与 EV 执行相同的基础签名功能,主要在验证深度、管理要求与特定平台用例上有所不同。
| 对比维度 | OV / 常规代码签名 | EV 代码签名 |
|---|---|---|
| 发布者身份 | 显示经验证的组织 | 显示按扩展验证档案验证的组织 |
| 验证等级 | 标准组织验证 | 更广泛的组织与授权核查 |
| 申请者角色 | CA 验证组织与证书申请者 | CA 对组织及获授权的申请者角色追加核查 |
| 私钥保护 | 需合格加密硬件或合规签名服务 | 需合格加密硬件或合规签名服务 |
| 签名设置 | 令牌、合格 HSM 或受支持的云签名 | 令牌、合格 HSM 或受支持的云签名 |
| Microsoft SmartScreen | 无自动正向信誉保证 | 无自动正向信誉保证 |
| Windows 硬件计划 | 不满足 Microsoft 的 EV 要求 | 计划注册与驱动提交所必需 |
| 签发 | 通常涉及较少验证步骤 | 通常涉及更多证据与授权核查 |
| 典型适用 | 主流公开可信软件签名 | EV 特定平台、客户、合同或政策要求 |
OV 与 EV 代码签名如何运作
OV 与 EV 使用相同的加密签名与验证流程,差异在于签发前完成的发布者验证,而非软件如何哈希、签名、时间戳或验证。签名工具首先生成软件发布的加密哈希,再用发布者受保护的私钥为该哈希签名,证书信息与可信时间戳在分发前关联到已签名软件。接收者打开或安装软件时,系统验证数字签名与证书,生成新哈希并与已签名哈希比对,匹配即确认内容未变。
OV 与 EV 代码签名证书的共同优势
两者提供相同的核心软件签名收益:经验证的发布者身份(支持平台可显示证书中标识的组织);软件完整性验证(签名后更改会导致验证失败);受保护的签名密钥(私钥须留在合格加密硬件或合规签名服务中);时间戳支持(可信时间戳可在证书过期后维持签名有效性);广泛的签名兼容性(均可为应用、安装程序、可执行文件、脚本、更新及其他软件签名)。文件信誉、证书状态、签名配置、平台规则与软件行为仍属独立考量。
OV 与 EV 验证有何不同
EV 比 OV 要求更广泛的身份与授权核查,两者都验证发布者,但 EV 在签发前应用更严格的验证档案。OV 确认组织身份与申请者权限;EV 还确立资格、法律与运营存续,以及申请、批准并签署证书协议人员的权限。核查可包括:注册法律名称、状态、司法管辖区与营业地点;运营存续与可接受的独立记录;申请者身份及其与组织的关系;批准请求与协议人员的权限。证据要求因 CA、司法管辖区与可得记录而异。EV 是 CA/浏览器论坛代码签名基线要求下的高保证身份验证选项,而非不同的加密签名方法。
OV 与 EV 代码签名的密钥存储要求
两者受相当的私钥保护要求约束,都必须使用合格加密硬件或防止密钥作为普通软件文件导出的合规签名服务。自 2023 年 6 月 1 日起,行业要求将硬件支撑的私钥保护扩展到 OV 与 EV 代码签名证书,取消了此前"OV 密钥常可作可下载软件文件存储、EV 密钥需受保护硬件"的区分。依 CA 与产品不同,签名设置可采用 CA 提供的或既有的合格令牌、本地或兼容的云 HSM、由合格加密硬件支撑的合规签名服务。USB 令牌是一种配置方式,并非 EV 的决定性特征——OV 也可用令牌,EV 也可用其他 CA 支持的硬件支撑方案。对两者而言,实际安全仍取决于访问控制、审批策略、审计日志与周边发布工作流。
OV 与 EV 的 SmartScreen 信誉
EV 代码签名不再提供自动的正向 Microsoft Defender SmartScreen 信誉。有效的 OV 或 EV 签名有助于 Windows 识别发布者并验证签名文件未变,但不保证新应用已建立正向信誉。SmartScreen 单独评估与下载文件及其发布者关联的信誉信号。持续分发正确签名的软件与合法的用户安装有助于随时间建立信誉;发布者应在各版本间使用同一签名身份,并保持分发文件不含恶意软件或潜在不当行为。Microsoft 未公布所需的下载或安装数量,分发量本身并不保证正向信誉。
Windows 驱动签名是否需要 EV
注册 Microsoft 硬件开发者计划需有效的 EV 代码签名证书,且须关联到用于提交内核模式驱动的账户。这适用于证明签名与 Windows 硬件兼容性计划提交。EV 证书验证开发者账户背后的组织,并不意味着发布者须用该证书本地签署每个驱动——在 Microsoft 驱动代码签名要求下,符合条件的驱动包须提交给 Microsoft 进行签名。
签发与管理有何不同
EV 通常需要比 OV 更多的验证与管理协调,通常成本也更高。这些差异影响证书选择与签发,而非每版签名的机制。EV 可能需额外证据、单独确认的审批角色,以及法务或高层人员的参与。签发时长取决于司法管辖区、可得记录、CA 流程、响应时间与配置方式;当前价格也因 CA、证书期限与签名设置而异。
该如何选择:OV 还是 EV 代码签名
若无外部要求指向 EV,则选 OV;若平台、客户、采购政策或内部安全政策明确要求扩展验证,则选 EV。OV 通常适用于通过标准渠道分发应用、安装程序、脚本、更新及其他软件的组织。EV 在以下情形为相关选项:组织需注册 Microsoft 硬件开发者计划或通过其支持工作流提交内核模式驱动;客户、市场或采购流程要求 EV;内部政策要求 EV 签发期间实施的额外组织与授权核查。决策应基于适用要求、验证范围、管理投入与预算。
常见问题
OV 与 EV 代码签名的主要区别是什么?主要区别在于验证深度。OV 将软件发布者验证为组织;EV 对组织及获授权申请或批准证书的人员实施更广泛核查。
EV 代码签名比 OV 更安全吗?EV 提供更高的身份保证,但两类证书都必须使用受保护的私钥存储。工作流安全还取决于签名权限、访问控制、审计日志以及构建与发布系统的完整性。
OV 证书能否签署与 EV 证书相同的文件类型?在大多数工作流中,OV 与 EV 可签署相同的受支持文件类型,兼容性取决于格式、签名工具、操作系统与分发规则;当平台或政策明确要求时 EV 才成为必需。
结语
选择 OV 以获取经验证的发布者身份与主流软件签名;当扩展验证或 EV 特定平台、客户、合同、政策要求适用时选择 EV。两者提供相同的核心签名功能且都要求受保护密钥。EV 不再自动绕过 SmartScreen。决策应基于适用要求、验证范围、管理投入与预算综合判断。