
传统上,运行环境相对简单:服务器数量固定、应用托管稳定、证书库存变化不大。这使得 IT 或安全团队可以手动跟踪到期日期、避免错过续订计划,并在不造成运营中断的情况下完成部署。
再看如今现代化的复杂基础设施:它动态、分布式、持续演进并不断增长。工作负载按需创建和删除,应用运行在容器、负载均衡器、边缘服务等之上。这意味着 SSL 证书分布在持续变化的基础设施各层之中。
本文将深入探讨这在实践中意味着什么——涵盖云环境、Kubernetes 集群、容器化微服务,以及多服务器部署。在这些场景中,证书不再是某个团队放在一处管理的职责。
什么是 SSL 证书自动化?
SSL 证书自动化是指使用软件工具和协议,在无需人工干预的情况下,自动处理各系统中 SSL/TLS 证书的签发、验证、安装、续订和吊销。
延伸阅读:SSL 证书自动化:自动化 SSL 续订完全指南
为什么传统 SSL 续订在现代环境中失效
曾经可控的流程,如今必须应对短生命周期的工作负载、动态扩缩容事件,以及技术栈中多个证书触点。这就是企业越来越需要在云环境中实现 SSL 自动化的原因。
以下几个核心问题解释了手动 SSL 续订为何失效:
短生命周期工作负载使手动跟踪不可靠。在云原生环境中,工作负载的存在时间可能只有几小时而非几个月——实例不断被替换、重新调度或终止。证书依赖关系的变化速度,任何电子表格或运维手册都难以跟上。
自动扩缩容动态创建基础设施。新实例随需求即时出现。但如果证书配置仍需要人工介入,就会出现缺口——基础设施已就绪,信任却还没有。
证书如今分布在多个层面。负载均衡器、入口点、反向代理、应用服务、API、预发布环境、生产环境。过去集中在一处的东西,现在无处不在。
手动处理增加运营风险。错过续订、部署不完整或各端点更新不一致,都可能导致宕机、服务中断和本可避免的事故。
这一挑战遍及云环境、容器化平台和多服务器架构——证书分布其中、生命周期短暂,不再集中于一处管理。Kubernetes 正是这种复杂性在实践中最清晰的例证之一。
延伸阅读:手动 SSL 续订与证书过期的风险
Kubernetes 与容器化环境中的 SSL 自动化
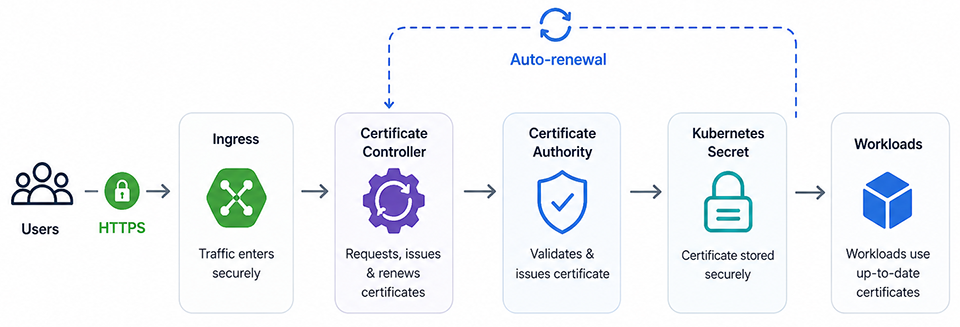
Kubernetes 特别适合 SSL 证书自动化,这也是它成为关键运维优先级的原因。Kubernetes 环境中工作负载持续被编排、扩缩和替换,手动证书管理已无意义。这意味着证书不能只续订一次就原地放着;它们需要在工作负载、流量和服务关系不断变化的环境中被签发、挂载、轮换并分发到位。
在 Kubernetes 中,Ingress 控制器是最显眼的证书挂载点,因为它们的职责是管理外部流量如何到达集群内的服务,因此成为 Kubernetes 自动化的天然起点。但自动化真正的运维价值由证书控制器(certificate controllers)实现——它们是集群内部的自动化层。这些控制器可以根据集群配置和策略请求、签发、续订和更新证书。
证书签发或续订后,必须安全地轮换并传播到依赖它的工作负载或服务。在 Kubernetes 中,这通常意味着更新 Secret,并确保续订后的信任材料在需要的地方可用。这使得自动化不仅仅是调度功能,而成为在整个集群中安全、可重复地移动证书的机制。
Pod 级访问同样重要。一些应用直接消费证书,无论是通过挂载的 Secret、Sidecar 还是内部服务通信。如果更新后的证书仍需要手动重启或运维变通手段,续订就仍未完成。真正的自动化会减少这种摩擦,让信任更新成为平台正常行为的一部分。
证书签发取决于域名所有权如何验证;在云环境中,这通过 ACME 挑战(ACME challenges)完成。
云环境中的 ACME 挑战类型
使用基于 ACME 的签发方时,证书签发需要域名挑战。云部署中常见的有两种类型:
HTTP-01:适用于签发方可访问公共端点的标准 Ingress 配置。配置更简单,但需要 HTTP 访问。
DNS-01:通配符证书所必需,更适合私有或多区域环境。通过 cert-manager solver 与 Route 53、Cloudflare 或 Google Cloud DNS 等 DNS 服务商集成。
大规模多服务器证书自动化
一旦证书自动化跨越多台服务器、多个环境或应用,挑战就不再只是按时续订证书,而是确保更新后的证书送达每一个依赖它的端点。
集中式部署实现一致分发
在多服务器环境中,多证书自动化以集中式部署(centralized deployment)为基础,这是跨系统、区域和服务分发证书的可靠方式。没有集中化,部署可能碎片化:一些端点更新很快,另一些却滞后,而各部署之间可见性不一致会进一步加剧问题。
负载均衡器是关键终止点
负载均衡器通常充当 TLS 终止点,是证书自动化链条中的关键一环。后端的证书续订可能正确无误,但如果更新的证书没有部署到负载均衡器上,用户仍可能遇到安全连接错误或服务中断。
反向代理需要同步更新
NGINX 和 HAProxy 是位于关键流量路径上的反向代理。仅部署证书并不够;代理还需要优雅重载,使新证书在不中断连接的情况下生效。自动化必须同时处理部署和重载信号,理想情况下作为单一原子操作完成。
CDN 与边缘基础设施扩展信任边界
CDN 和边缘环境增加了另一层复杂性,因为许多组织通过分布式公共端点服务用户。边缘的证书有效性与源站环境同样重要,如果自动化止步于这一层之前,续订就仍不完整。
在多服务器环境中,SSL 续订自动化的核心是在规模下实现可靠的一致性。重点是不遗漏任何端点或流量层。
为容器与微服务实现 SSL 自动化
容器和微服务的证书自动化是一个复杂的过程,因为信任不再局限于外部边缘。服务不断启动、停止、迁移并相互交互,这意味着证书管理必须与高度动态的通信模型保持同步。
以下是自动化此类环境的关键考量:
动态服务发现
在容器化环境中,服务并不总是位于固定位置,而是随着工作负载的扩缩、迁移或重启被动态发现。这使得手动证书管理变得困难,因为信任关系必须适应不断变化的服务端点。
内部证书
这些环境中的 SSL 自动化不仅面向对外的 HTTPS。内部证书同样重要,因为微服务依赖安全的服务间通信。随着内部连接数量增长,手动签发和更新证书将难以持续。
服务网格考量
在服务网格(service mesh)架构中,证书管理成为应用内建立信任机制的一部分。网格可以自动化服务间的加密和身份认证,但这也意味着证书生命周期管理必须是持续的、协调的,并内建于环境之中。
容器与微服务的 SSL 证书自动化,本质上是在持续变化的应用架构中维持可信通信。
通过 DevOps 与 CI/CD 集成实现 SSL 自动化
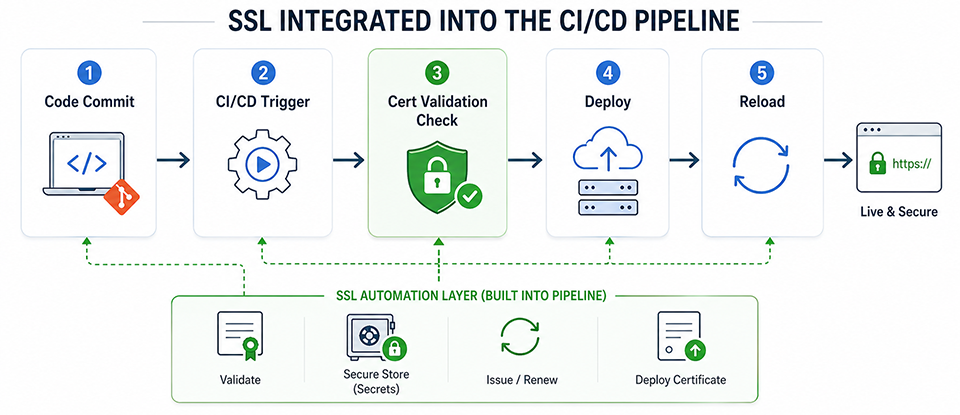
DevOps SSL 自动化基于一个合理且经过验证的假设:与其碎片化地自动化,不如将其集成到交付运营中。理想情况下,自动化应成为管理基础设施、部署和配置的同一工作流的一部分,与现代系统通过软件开发生命周期(Software Development Life Cycle)构建和交付的方式保持一致。
DevOps 自动化的关键组件之一是流水线集成。SSL 自动化的关键环节——如验证、部署检查和证书相关操作——可以纳入 CI/CD 工作流,使其成为软件发布周期的自然检查点,从而让应用交付与基础设施安全更加同步。
基础设施即代码(Infrastructure as Code,IaC)进一步强化了 DevOps SSL 自动化,推动可重复的证书配置。当负载均衡器、Ingress 定义、代理及相关设置以代码声明时,证书依赖关系就更容易跨环境一致地管理。
另一个关键要素是密钥管理。自动化加快了证书处理速度,但不应以牺牲私钥和证书材料的安全为代价。安全存储、访问控制和受控分发仍然重要,确保私钥和证书材料只能通过预定义权限访问,并仅在需要时注入工作流。这使团队能够快速自动化续订和部署,同时保持对敏感材料处理方式的控制。
更宏观的原则很简单:自动化应融入现有基础设施工作流,而不是游离其外。当续订成为运营流水线的一部分,它就变得更可靠、更可见、更易持续。
结语
跨复杂分布式环境的 SSL 自动化关乎效率与韧性。基础设施变化迅速而广泛,使手动流程失效。真正的价值不仅在于按时续订证书,还在于以一致性、安全性和可靠性为准则来完成续订。
无论你面对的是 Kubernetes、多服务器部署、容器化微服务,还是三者的混合,方法都相同:将 SSL 纳入你的运营流水线,覆盖每个终止点,并把证书管理当作一等基础设施事务来对待。