
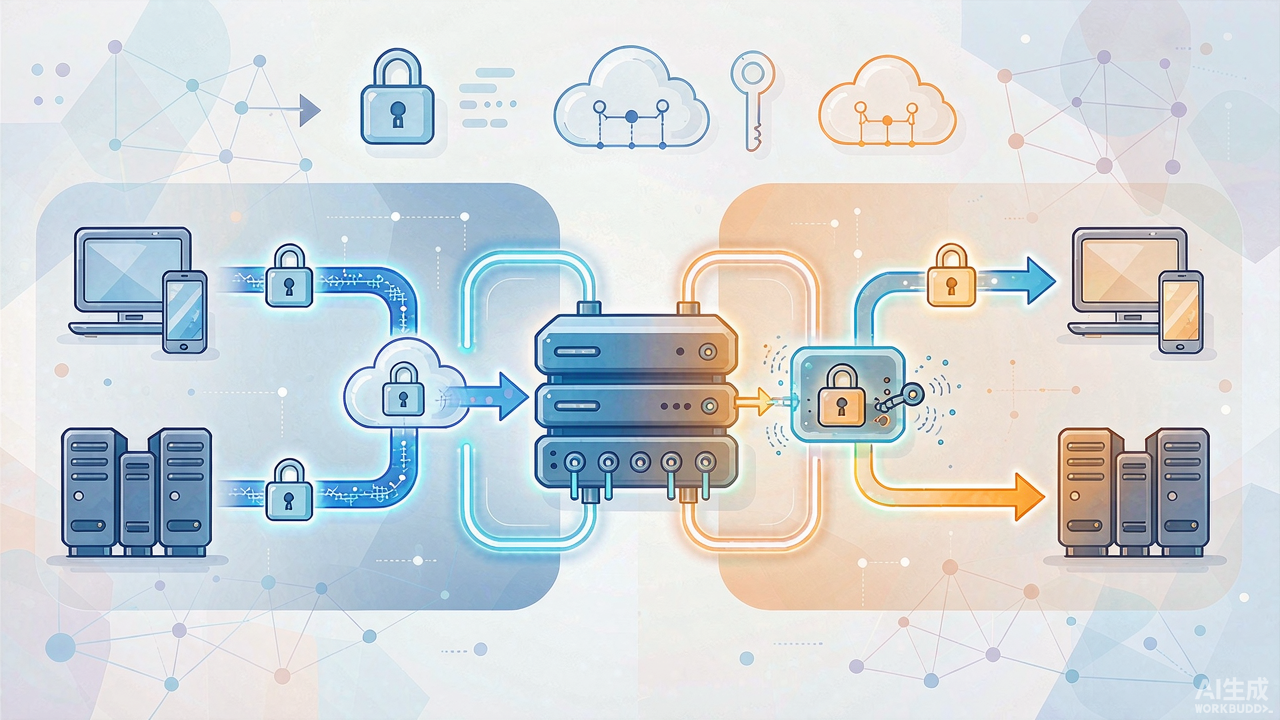
以 SSL 证书(现称 TLS 证书)形式存在的数字安全,在 Web 市场中已不是新概念。这些受信任的 SSL 证书通过加密技术保护 Web 上所有的客户端-服务器通信,使其免遭网络犯罪分子的侵害。简而言之,SSL 证书将其加密技术应用于 Web 上未受保护的 HTTP(超文本传输协议)流量,并将其转换为 HTTPS。当站点 URL 以 HTTPS(超文本传输安全协议)开头时,即表示这是一个安全且加密的站点连接。
什么是 SSL 透传(SSL Passthrough)?
通过负载均衡器传输数据到服务器但不进行解密的过程,称为 SSL 透传。通常,SSL 终止过程或解密过程发生在负载均衡器上,然后以明文格式将数据传输到 Web 服务器。但在 SSL 透传过程中,这些数据在穿过负载均衡器时保持加密格式,到达后由 Web 服务器直接解密。简言之,当 SSL 传入请求无法在负载均衡器上解密数据,并将其传递到服务器进行解密时,就发生了 SSL 透传过程。当 Web 应用需要被保护,或网络内任何其他数据传输需要顶级安全性时,这一过程就显得至关重要。
SSL 透传如何工作?
在 SSL 透传过程中,加密的 HTTPS 流量不会在位于服务器与客户端之间的负载均衡器上解密,而是绕过负载均衡器直接到达 Web 服务器进行解密。因此,网络/负载均衡器无法检测流量内容,使这一数据传输过程变得安全。这种安全传输可保护流量/数据包免受恶意黑客的攻击,并使流量在到达目的地之前始终保持加密。
SSL 透传的优势
- 由于流量不在负载均衡器上解密,而是以加密格式直接转发到服务器,因此流量可免受 Web 入侵者和网络罪犯的侵害。
- 加密数据绕过所有解密层,以相同格式到达 Web 服务器,从而确保数据机密性。
- 这是一个完全安全的数据传输过程,适用于传输关键和敏感数据。
- 在负载均衡器中配置 SSL 的最简单方式是通过代理 SSL 透传(proxy SSL passthrough)。
SSL 透传的缺点
- 流量中可能含有被篡改的代码,会直接到达后端服务器。这存在风险,因为入侵者的加密代码可能会损坏服务器。
- SSL 透传过程中无法在服务器之间切换。
- 无法使用 Cookie 持久化(Cookie tenacity)。
- SSL 透传过程无法使用 HTTP 配置文件。
- 无法优化第 7 层流量。
如何配置 SSL 透传?
前端与后端配置必须包含 TCP(传输控制协议)模式与 HTTP 模式。SSL 透传利用 TCP 模式作为通道,将加密流量传送到后端服务器。配置代理 SSL 透传时,无需在负载均衡器上安装 SSL 证书,因此这些 SSL/TLS 证书安装在后端服务器上。该配置排除了负载均衡器,由服务器负责处理 SSL 连接。
什么是 SSL 卸载(SSL Offloading)?
SSL 卸载(或称 SSL 终止,随您称呼)以另一种方式处理 HTTPS 流量。在 SSL 卸载过程中,位于客户端与服务器之间的负载均衡器被赋予解密双方之间流量、再从服务器加密回客户端的任务。当加密与解密工作由负载均衡器承担后,Web 服务器便从这一职责中解脱(offloaded),从而能更高效地处理浏览器请求的网页分发。但 SSL 卸载过程也有一些显著的缺点。
SSL 卸载的缺点
- 在 SSL 卸载过程中,穿越负载均衡器并以明文(未加密)格式到达后端服务器的数据,可能会让实施中间人攻击的网络罪犯更容易得手,他们可成功渗透您的网络并窃取数据。
- 当加密与解密密钥与负载均衡器共享时,这一问题会更加严重。
- 对于极度敏感的流量和关键网络安全场景,该过程不适用。
SSL 透传 vs SSL 卸载
| 对比维度 | SSL 透传(SSL Passthrough) | SSL 卸载(SSL Offloading) |
|---|---|---|
| 解密位置 | 加密(HTTPS)流量不在负载均衡器上解密,直接到达后端服务器。 | 所有加密(HTTPS)流量在到达后端服务器前,先在负载均衡器上解密。 |
| 第 7 层处理 | 数据以加密方式传输,无法进行第 7 层操作。 | 可执行第 7 层操作,传向服务器的数据为明文(HTTP)。 |
| 数据检查 | 负载均衡器与服务器之间传输时数据为 HTTPS 格式,无法进行数据检查。 | 两者之间传输时数据为 HTTP 格式,可进行数据检查。 |
| 服务器负载 | 解密由服务器完成,服务器负载很高。 | 负载均衡器先解密,服务器被"卸载",负载较低。 |
| 安全性 | 加密数据在负载均衡器与服务器间传输,是安全的数据传输过程,适合关键 Web 应用。 | 未加密数据在两者之间传输,易受中间人攻击与黑客威胁,适合对顶级安全性要求不高的小型网络。 |
| 配置文件要求 | 不建议添加 Client SSL 与 Server SSL 配置文件。 | 需要 Client SSL 配置文件与 HTTP 监视器。 |
| 流量优化 | 无法使用 HTTP 配置文件,无法按第 7 层流量优化。 | 借助 HTTP 配置文件,可按第 7 层流量优化。 |
| Cookie 持久化 | 无法使用。 | 可使用。 |
总结
这两种过程都有助于保护网络流量并增强数据隐私。它们各有优缺点,也都对数字安全至关重要。