
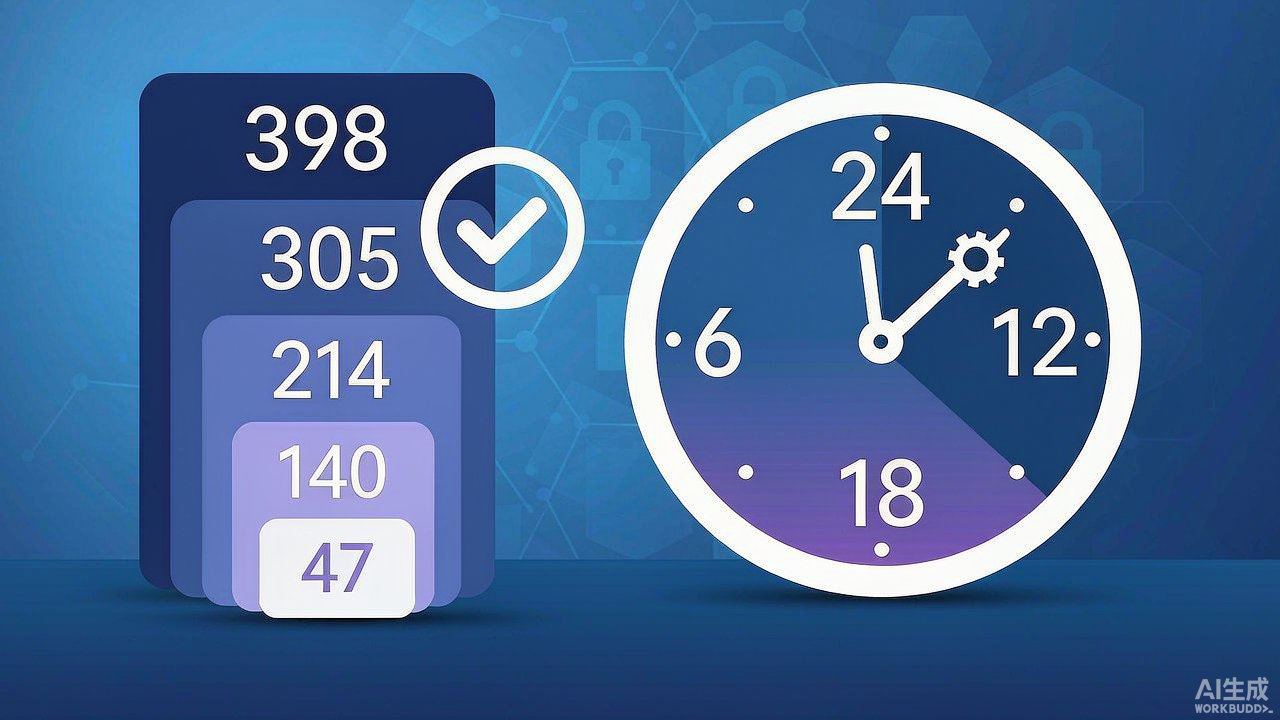
到 2029 年,SSL/TLS 证书的有效期将被限制在仅 47 天。这不是笔误。曾经一年一度的任务,很快会变成持续不断的过程——证书几乎每一个半月就要续期一次。
这不只是一条普通的行业更新,它深刻改变了我们思考数字身份、加密与运维安全的方式。这一变更已由 CA/Browser Forum 正式确立,并得到浏览器巨头与各证书颁发机构的共同背书。对企业而言,这意味着从根基上重新思考证书管理。
如果你仍在依赖电子表格或日历提醒来追踪过期日,当前的体系撑不了多久了。续期量将急剧增加,随之而来的还有宕机、浏览器警告与合规缺口的风险。
本文将梳理:是什么驱动了这一变化、何时发生,以及企业如何在不给运营添乱的前提下完成适配。如果 SSL/TLS 是你安全栈的一部分(很可能就是)——这会影响你。
为何要缩短 SSL/TLS 证书有效期?
向更短有效期的转向并非凭空而来,而是经年积累、由浏览器厂商与证书颁发机构(同一群制定互联网安全基线规则的角色)推动的。Apple、Google、Mozilla 等都在推动这些变化,并获 Sectigo 等领先 CA 的日益支持。
首要原因?随时间推移的安全退化。证书有效期越长,承载的风险越大。一旦私钥泄露——这比多数人意识到的更常发生——该证书在过期前始终是个潜在威胁。更短的有效期缩小了这个窗口。
还有吊销系统的问题,如 CRL,或在线证书状态协议 OCSP。它们本用于告知浏览器某证书不应再被信任,但在真实环境中可能引入延迟、面临可用性问题,或在浏览器中依赖 soft-fail(软失败)行为。缩短有效期从根本上绕开了这些弱点。
这一转变也与更广泛的自动化与密码学敏捷性(crypto agility)趋势一致。随着网络威胁演进、后量子加密成为现实隐忧,组织需要能频繁、可靠地轮换密钥与证书。更短的有效期强制了这种纪律。
我们已朝这个方向走了多年。有效期已从多年期证书降至当前的 398 天标准。但迈向 47 天?那是另一个量级的跨越,清晰传递出行业的信号:手工证书管理不再可行。
官方时间表——变了什么,何时变
通过 CA/Browser Forum 选票 SC-70(于 2025 年 4 月 11 日结束)正式确立的更新,最初由 Apple 提出、并迅速获 Google 及其他相关方支持。该选票为收紧证书有效期与验证复用期设定了固定时间表,果断把生态推向自动化:
- 当前:最长证书有效期 398 天,域名验证复用 398 天。
- 第一阶段:最长证书有效期 200 天,域名验证复用 200 天,生效日 2026 年 3 月 15 日。
- 第二阶段:最长证书有效期 100 天,域名验证复用 100 天,生效日 2027 年 3 月 15 日。
- 最终阶段:最长证书有效期 47 天,域名验证复用 10 天,生效日 2029 年 3 月 15 日。
这一分阶段时间表给了组织一个有限但现实的适配窗口。从 2026 年降至 200 天周期开始,到 2029 年封顶 47 天,过渡几乎没有给手工流程留下存活空间。从年度续期周期走向几乎每六周签发一次证书,会让任何仍依赖电子表格或提醒的团队承压。
而且不只是域名验证。从 2026 年 3 月 15 日起,主体身份信息(SII,如 OV 与 EV 证书中使用的企业名称与注册详情)的复用窗口,将从 825 天缩减至 398 天。这给企业采用自动化重验证工作流带来了更大压力。
为何偏偏是 47 天?Apple 基于常见运维周期设定了这个数值:一个 31 天的月份、半个 30 天月份(15 天),再加 1 天缓冲。它刚好够自动化系统从容续期,又短到能打破手工惯例。
一个可能让人挑眉的细节:100 天阶段(2027 年)与 47 天强制(2029 年)之间,有两年间隔。这一停顿是有意的,给组织留出喘息空间,去落地可扩展的自动化,而非仓促改动关键基础设施。
底线?这些不是可选项,而是全行业排定、快速逼近的变更。等到 2029 年已不是策略;等 2026 年到来,想追上都已困难。
若企业不及时行动会怎样?
更短的有效期听起来像个小改动,但对多数企业而言,它会彻底重塑数字基础设施的维护方式。对仍依赖手工追踪或零散续期流程的企业,后果可能很快显现。
首先是规模。曾经每年或每半年一次的任务,现在频次高出八倍。再乘以你掌控下的每个域名、子域名、邮件服务器、API 或设备,结论不言自明。即便组织良好的 IT 团队,没有自动化也难以跟上。
漏续期会发生——而且不会被忽视。证书过期时,浏览器不会悄悄忽略,而是抛出整页安全警告,把用户吓跑。客户失去信任,营收下滑。对电商、SaaS 平台或金融科技公司,哪怕几分钟中断都可能带来真实成本。
宕机不是唯一隐忧。过期或误配置的证书会触发审计失败、违反 PCI DSS、ISO 27001 等监管框架,并打开不合规罚款之门。在严监管行业,这是直接的 liability(责任)。
数字最能说明问题。研究显示,一次证书相关宕机的平均成本为每分钟 5,600 至 9,000 美元,有时更高。一次小小的疏忽或一次漏掉的续期,会滚雪球般变成数小时的服务丢失与显著的品牌损害。
除了当下的隐忧,还有一个前瞻性问题:密码学敏捷性。随着量子计算成为现实因素,快速、安全地轮换证书的能力将比以往更重要。没有现代证书生命周期管理(CLM)系统的企业,不只是落后,更会被暴露。
拖延准备,等于用失控换取混乱——这不值得冒险。
自动化不再是可选项
当年续期一年一次时,手工管理或许可行。但有效期缩至 47 天,数学就不再成立。你现在面对的是每个环境、域名、服务续期事件八倍的增长。
要领先一步,企业需停止以"过期日"思考,转而思考"自动化管道"。
这始于 ACME(自动化证书管理环境,Automated Certificate Management Environment)这类协议,它让证书的签发与续期无需人工介入。Certbot、acme.sh 等工具已在域名验证中广泛使用,且只会越发不可或缺。但仅靠它们还不够。
真正的转变,发生在你把 ACME 与完整的证书生命周期管理(CLM)系统结合时。一个兼容云、厂商中立、能处理大规模环境的系统。无论你管理来自单一 CA 还是多提供商的证书,现代 CLM 工具都提供手工追踪所缺的结构与可见性。
自动化到位后,你获得的远不止便利:
- 续期每次都按时发生;
- 吊销处理更快,降低暴露面;
- 合规更易维持;
- 当密码学标准演进(必然如此)时,你已准备好适配。
为何立海世纪是 47 天时代的最佳伙伴
当证书有效期降至 47 天,你需要一个能从部署到长期管理都简化一切的伙伴。这正是立海世纪脱颖而出的地方。
我们交付自动化就绪的平台,背后是企业级控制、可扩展性与专家支持。无论你管理少数域名还是复杂的多云环境,立海世纪都助你保持就绪。
我们的阵容包含顶级的证书生命周期管理(CLM)方案,例如:
- DigiCert Trust Lifecycle Manager;
- Sectigo SCM Pro;
- GlobalSign Atlas;
- Venafi TLS Protect。
这些平台专为应对更短有效期所要求的速度与体量而设计——对控制力与可见性毫不妥协。
选择立海世纪,你还能获得:
- 端到端的证书发现,以及用于实时可见性的集中仪表盘;
- 横跨整个生态系统的自动化签发、续期与安装;
- 细粒度访问控制、实时告警与策略执行;
- 无缝的 API、插件与第三方系统集成;
- 高可用,配合主动问题检测与快速解决。
立海世纪与众不同的,是方案背后的支持。我们的团队根据你的基础设施量身定制部署,拒绝千篇一律。我们提供定制化上线、有竞争力的定价,以及直达 OEM 背书技术支持的通道。随环境演进,我们微调配置、发掘新的精简运营之道。
更频繁的证书续期会导致更高收费吗?简短答案是不会。多数证书提供商(包括参与 CA/Browser Forum 选票者)以年度或多年度订阅模式签发证书。每 47 天替换一次证书,并不意味着你被更频繁计费,只是要求你在订阅期内实现自动化签发。事实上,随着自动化成为标准,许多组织为更好安全与控制自愿更频繁地轮换证书。
结语:用立海世纪为数字信任面向未来
到 2029 年,SSL/TLS 证书续期将成为日常运营中频繁的一部分。依赖过时方法的组织,将面临从服务中断到审计失败日益增长的各类风险。现在就自动化,意味着日后更少意外。它赋予组织保持安全与合规所需的控制力、可靠性与灵活性。
立海世纪提供工具、专长与基础设施,助你从容完成过渡,并在格局演进中保持数字信任的稳固。