
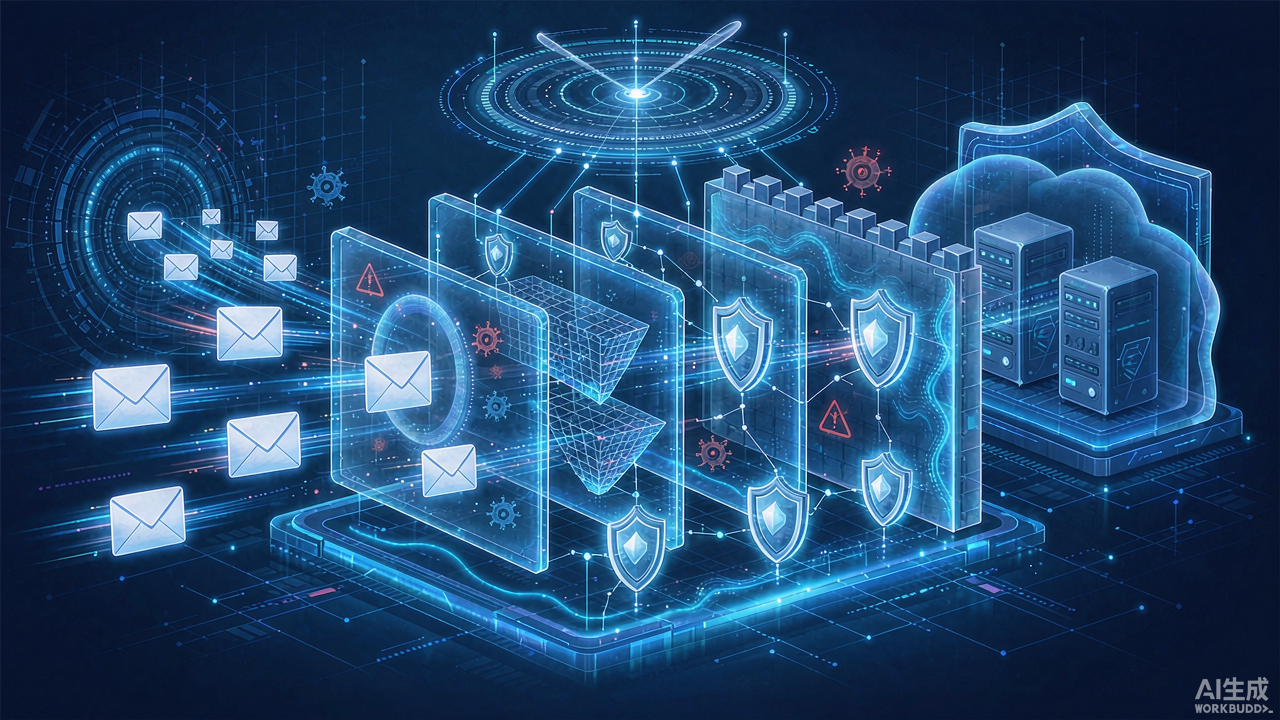
强化组织的网络安全 posture 是一项持续努力,你必须新增安全层或修改现有部署,以应对现代威胁日益提升的精密程度。
据预测,2025 年全球信息安全支出将达到 2120 亿美元。这一数字涵盖安全软件、安全服务与网络安全。不断增长的投入折射出网络威胁这一问题的庞大。邮件安全如今已成为网络安全中增长最快的品类之一,需求旺盛源于快速演进的邮件威胁态势。组织必须快速、动态地适应,以加固其邮件安全 posture。
钓鱼邮件的演进呼唤更智能的工具
钓鱼邮件早已褪去过去的粗糙语法与明显错误。如今落入收件箱的邮件被精心设计,专门诱导错误决策。它们借用内部备忘录的口吻,模仿可信供应商,也契合我们期待于高管的专业观感与语气。
这种精密源自 AI——它改变了钓鱼攻击的制造与投递方式。群发通用消息已成过去,攻击者如今用 AI 生成邮件。这一转变暴露出不断扩大的安全缺口:垃圾过滤器或传统安全网关并非为检测演进后的威胁而构建。
组织需要重新思考战略。单点工具已不够用。结合威胁情报、行为分析与安全意识培训的分层防御才是正道。这些方案旨在邮件钓鱼战术抵达用户之前就将其检测并阻断。本文帮你厘清市场上各类邮件安全工具,它们可用于提升组织的网络安全 posture。
相关阅读:全球调查揭示的邮件钓鱼惊人数据。
安全邮件网关(SEG)与邮件安全平台
安全邮件网关(SEG)旨在保护组织的邮件生态免受网络威胁,包括钓鱼、恶意软件及其它邮件攻击。SEG 借助内容分析、启发式分析、沙箱、URL 过滤、TLS 加密等手段应对这些威胁。现代 SEG 还会为安全组合加入实时威胁情报与高级检测技术。以下是市面上的部分平台:
Mimecast
这一邮件安全平台提供由异常检测支撑的健壮威胁防护,借助社交图谱识别与社会工程相关的可疑模式。其检测与响应方式:
- 沙箱与点击时防护在投递前阻断钓鱼链接与恶意附件。
- 对二维码钓鱼、BEC 等威胁显示警示横幅并自动移除。
- 灵活集成,兼容 Microsoft 365、Google Workspace 与混合部署。
- SIEM 与 XDR 集成提升可见性并加速事件响应。
Abnormal
Abnormal 行为平台采用以行为为导向的思路,专为现代威胁及其杀伤链定制。其检测与响应方式:
- 安全 API 从 Microsoft 365 与 Google Workspace 收集身份与活动数据,学习用户与供应商的典型行为。
- 检测通信模式或登录活动的偏差并标记待审。
- 即时移除恶意邮件,让 SOC 团队聚焦更高价值的安全任务。
- 提供详细时间线,并能跨应用、用户与设备追溯异常。
- 通过从客户群体的用户行为与趋势中学习,持续适应演进中的威胁。
FortiMail
组织的收件箱必须抵御钓鱼、BEC 与账户接管等高级攻击。FortiMail 融合机器学习、启发式分析与视觉扫描应对此类威胁,保护收件箱免遭规模化攻击。其检测与响应方式:
- 反垃圾与反恶意软件过滤在抵达用户前筛除已知垃圾、恶意内容与有害附件。
- 爆发检测在野外新威胁一出现就识别并响应。
- 冒充防护发现伪造发件人、可疑身份线索及其它社会工程尝试。
- 沙箱在隔离环境中检查高风险附件与链接,防止载荷执行。
Check Point
Check Point 提供端到端邮件安全,应对零日威胁与恶意附件。借助高级 NLP,该方案不只扫描文本,还理解字里行间的意图并标记异常模式,在邮件抵达收件箱前就将其阻断。其检测与响应方式:
- 对进出组织的所有数据提供完整可见性。
- 对 Microsoft 与 Check Point 双双隔离的邮件提供统一可见性。
- 检测并自动阻断未授权的账户接管尝试。
- 识别用户账户中过往被攻陷的迹象。
- 持续精炼过滤器,减少误判的安全邮件。
虽然安全邮件网关提供前线防护,但你不应让它们孤立运作。你必须走在新兴威胁前面,并跨系统关联威胁信号——这有赖于更宽泛的情报,于是威胁情报平台登场。
威胁情报平台
威胁情报平台(TIP)提供关于已知恶意软件及其它威胁的关键信息,强化威胁检测、调查与响应。威胁分析师审查这些情报以评估潜在风险,并在风险成患前落实补救措施。安全情报被共享给安全框架中的各类系统,包括 SIEM、防火墙与邮件安全平台。TIP 通过将钓鱼邮件与已知恶意域名、IP 与 URL 匹配来识别它们,并通过分析全球攻击模式与行为异常来发现新兴威胁。
CrowdStrike Falcon 对手情报
CrowdStrike 擅长起炫目的产品名,但它在网络安全界享有声誉并非因此,而是源于其健壮的安全套件。其威胁情报平台提供高级威胁情报,覆盖超过 200 个对手画像,还包含情境感知指标、漏洞情报与暗网监测。自动化威胁建模识别高风险威胁并建议弥补安全缺口的方法。它们协同强化你的防御。关键特性:
- 用于情境丰富、结果驱动决策的高级沙箱。
- 快速共享失陷指标(IOC)以加速威胁响应。
- 扫描攻击面以发现攻击者域名与高风险基础设施。
- 通过在漏洞被利用前识别它们,实现主动防御。
Palo Alto Networks – WildFire
Palo Alto Networks 是网络安全的代名词,它提供基于云的恶意软件分析方案"WildFire",完美体现了公司前瞻的安全思路。关键特性:
- 机器学习与众包情报防范已知与未知威胁,加速威胁调查。
- 动态、静态与机器学习分析技术检测并防范基于文件的威胁。
- 快速分析恶意软件样本,并能阻断恶意软件演化。
- 模式识别分析大型结构化数据集。
- 深度学习处理非结构化数据以识别抽象模式。
所有特性合力实现精准检测与阻断恶意及演进中的威胁。
能检测并中和威胁的工具必不可少,但它们无法防止人为错误——任何组织中被利用最多的漏洞。正因如此,培训与模拟对任何现代邮件安全战略都至关重要。
钓鱼模拟与意识工具
你知道吗?近四分之三的新员工在上岗头 90 天内面临钓鱼或社会工程攻击风险,其中 45% 未接受任何安全培训——员工轻易成为钓鱼受害者也就不足为奇。他们难以区分钓鱼消息与合法邮件。钓鱼模拟训练员工识别社会工程威胁,目标是减少可能导致数据泄露的人为错误。黑客每天都在开发新技术引诱员工分享敏感数据,钓鱼模拟活动帮助员工识别这些尝试并予以举报,使员工成为钓鱼防御框架的关键一环。
钓鱼模拟工具帮助组织搭建模拟网络攻击,测试并强化员工的安全决策能力,因此应成为每个组织网络安全战略的关键要素。以下工具可助你建立安全意识常态:
Arctic Wolf – 托管安全意识
该工具通过简单、易懂、易消化的安全内容来教育并影响员工的安全行为,由经验丰富的安全专家打造培训模块,将最新威胁与现代攻击技术知识带入其中。以碎片化方式交付的学习环节引人入胜、可快速完成,从而提升参与度。
Proofpoint – 安全意识与培训
该工具让你以定向方式触达高风险个体,安全意识培训匹配其角色、职责、技能与威胁画像。你还可通过发起模拟定向钓鱼活动来培训员工,这些活动专为利用特定个体的冒险行为倾向而设计。
Sophos – Phish Threat
该工具将员工置于模拟真实世界的攻击场景中,创建(模拟)各类真实、难辨的钓鱼攻击,基于 SophosLabs 每日监测数百万威胁数据点的数据。组织可从一系列覆盖不同场景与难度级别的模拟模板中选取,活动可翻译为九种语言,将培训延伸至各地区每位员工。最训练有素的团队与检测工具也可能失手——原因可能正是缺乏发件人验证。核验每封邮件背后的真实身份是关键一步,可防止伪造邮件抵达用户。
身份验证协议
身份验证协议核验邮件是否真来自所声称的域名,重点是阻止伪造消息进入用户邮箱。这些协议将发件人细节与已发布记录交叉核对,确保只有被授权的服务器才能为某域投递邮件。
- SPF(发件人策略框架)验证 DNS,确认发送该消息的服务器是否在域的批准列表中。
- DKIM(域名密钥识别邮件)为每个消息头添加密码学签名,收件人用 DNS 中的公钥验证该签名,确认消息在途中未被改动。
- DMARC(基于域的消息验证、报告与一致性)将两项检查关联起来,指导接收服务器如何处理未通过 SPF 或 DKIM 的消息,并将报告回传给域主以便更易发现滥用。
相关阅读:什么是 DMARC?配置与保护域名的最佳实践。
构建现代邮件安全 posture 的蓝图
团队应遵循成熟的邮件安全实践,采取与当今威胁态势对齐的分层、整合战略,包括:
- 以安全邮件网关加固边界:先落地采用高级检测技术(沙箱、链接检测、冒充分析、行为过滤)的健壮邮件安全平台。
- 激活威胁情报以实现更快、更具情境的响应:部署威胁情报平台强化邮件与安全系统,提供关于全球已知与未知威胁的实时情境数据,用 TIP 输出来优化钓鱼响应技术、缩短响应时间、提升检测精度,并在整个 IT 环境提供态势感知。
- 通过意识与钓鱼模拟构建人力防火墙:以引人入胜、基于角色的项目与钓鱼模拟培训员工,利用分析识别高风险用户群并定制学习模块,使员工能识别威胁、减少对纯技术控制的依赖。
- 强制发件人验证以阻断伪造邮件:实施 SPF、DKIM 与 DMARC 协议验证发件人身份、防止域名伪造。组织还可通过验证标记证书(VMC)进一步增强品牌真实性——它与 DMARC 协同,在收件箱中展示已验证标识,建立对抗邮件钓鱼的视觉信任。
多层邮件安全模型
| 安全层 | 战略目标 | 方案 |
|---|---|---|
| 安全邮件网关(SEG) | 以高级威胁检测(沙箱、冒充过滤、链接检测)保护邮件边界 | Mimecast、FortiMail、Check Point |
| 行为型 AI 与 API 安全 | 检测传统 SEG 遗漏的细微、行为型威胁(如 BEC 与账户接管) | Abnormal AI |
| 威胁情报平台(TIP) | 以全球威胁与指标的实时情报丰富检测与响应 | CrowdStrike Falcon Intelligence、Palo Alto – WildFire |
| 安全意识与钓鱼模拟 | 通过基于角色的教育与模拟训练用户识别并举报钓鱼 | Arctic Wolf、Proofpoint SAT、Sophos Phish Threat |
| 邮件身份验证协议 | 用 SPF、DKIM、DMARC 验证发件人身份、防止域名伪造 | SPF、DKIM、DMARC(经 DNS 与第三方工具,VMC 证书叠加视觉信任层) |
结语
钓鱼攻击演进迅速,安全措施却在追赶。如今的攻击活动难以检测、高度个性化、由 AI 驱动,并通过完美模仿专业通信绕过传统过滤器。多个行业正多线对抗钓鱼,克服这些威胁需要发展灵活、敏捷响应的邮件安全思路。组织应将钓鱼视为一个持续的、多层的挑战,通过构建可靠、健壮的网络安全 posture 来阻断攻击。
相关阅读
- 面向现代企业的邮件反钓鱼解决方案完整指南。
- 什么是验证标记证书(VMC),以及为什么你的品牌需要在邮件中脱颖而出?
- 面向 VMC 证书的 DMARC 就绪:基础指南。