
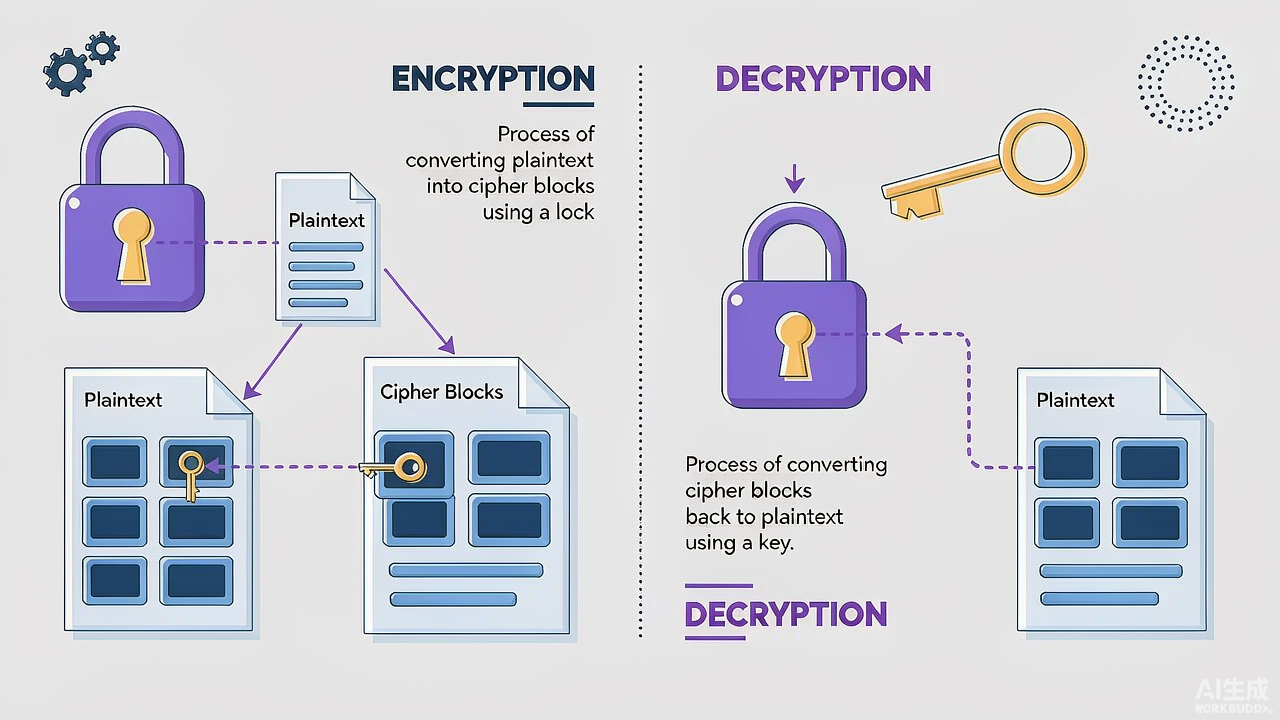
加密与解密是 SSL 安全算法的核心。在浏览器与服务器之间传输的信息会被转换为复杂文本,这个过程称为加密;在接收方一侧,复杂文本再次被还原为原始信息,这个过程称为解密。
以上是对这组术语的简单解释。让我们深入探究,理解这一复杂过程的技术原理。
加密是一种难以解码的密文,只有数据发送方和接收方才能对信息进行加密。要还原加密文本的内容,必须拥有正确的算法密钥。加密算法越复杂,窃听通信就越困难。
加密可用于阻止入侵者获取传输数据的内容。复杂的密码或加密与精密的计算机算法协同工作,将数字信号中的数据位重新编排。
要解密加密内容,数据接收方需要解密密钥。加密密钥有两种类型:对称加密(Symmetric encryption)与公钥加密(Public key encryption)。
对称加密使用相同的两把密钥进行通信;而在公钥加密中,密钥被公开分发,任何人都可以用它加密消息,只有接收方持有解密密钥。
加密被用于保护通过网络、无线麦克风、手机、无线对讲机、蓝牙设备、自动柜员机进行的数据传输。在信用卡或借记卡信息于用户浏览器与网站服务器之间传输时,加密尤为重要。为了让数据更强大并受到加密保护,个人或组织需要从信誉良好的证书颁发机构获取合法有效的 SSL 证书。
总结
加密与解密共同构成了互联网安全通信的基础。对称加密以单一共享密钥实现高效加密,公钥加密则以公私钥对实现安全的密钥分发。理解二者差异,有助于在为网站选择正确的 SSL/TLS 部署方案时做出更明智的判断。