
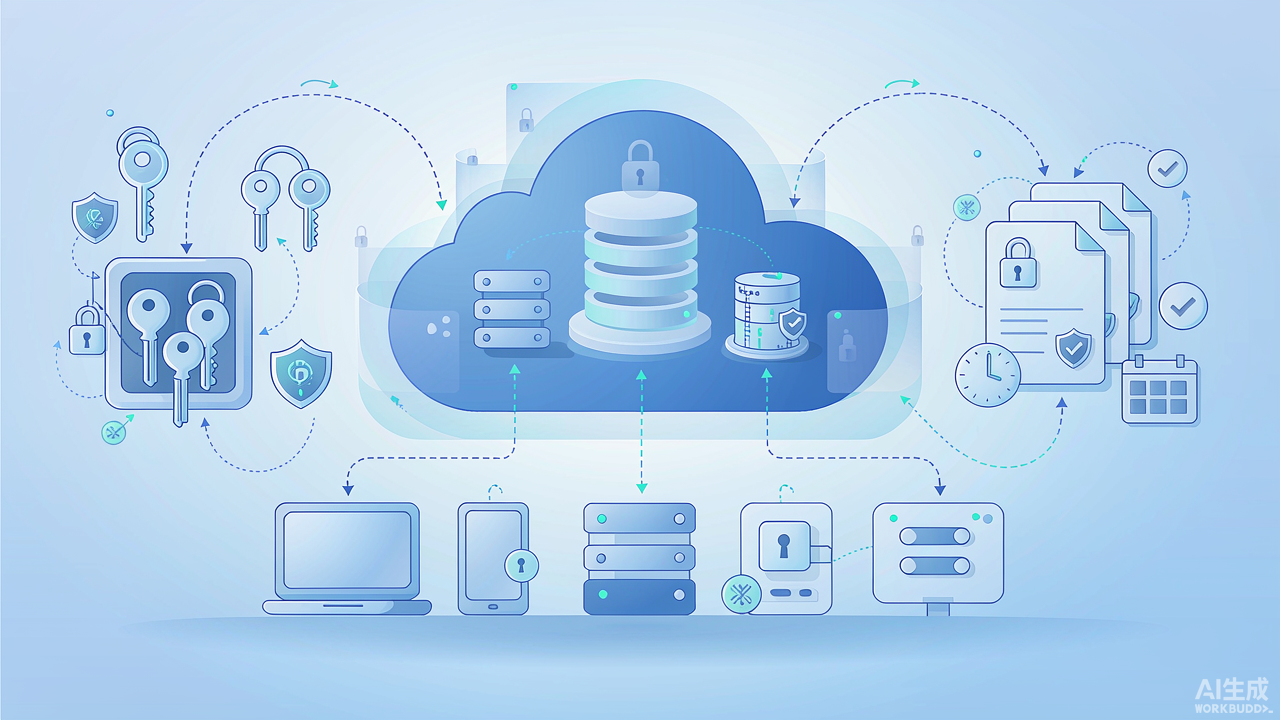
每一个安全网站、加密邮件或已认证的用户会话,都依赖公钥基础设施(PKI)。但在规模上搭建与维护 PKI 是一项艰巨任务。PKI 即服务(PKI-as-a-Service)通过提供全托管的云方案来应对这一挑战,它自动化证书生命周期管理,在不需自建运维 PKI 的前提下提供密码学服务并满足行业法规合规。首席信息安全官(CISO)、IT 经理、物联网(IoT)制造商,以及采用零信任(Zero Trust)架构的企业,都可借 PKIaaS 保障数字身份。本文涵盖公钥基础设施即服务的概念、工作原理、优势、特性与用途,并对比传统 PKI 与云基 PKI 的差异。
什么是 PKI 即服务?
PKI-as-a-Service(PKIaaS)是一种用于管理数字证书与密码学密钥的云基 PKI 模型,是传统 PKI 的现代演进,组织无需本地部署即可获得全部收益。组织可将密钥存储、证书颁发机构(CA)与证书生命周期管理外包给第三方供应商,而非自行处理。第三方供应商还负责:证书管理与签发、密钥生成与存储、证书有效期管理、合规监控与报告、高可用与灾难恢复。转向 PKIaaS 后,组织能在降低安全运维负担的同时获得企业级加密。PKIaaS 在保障现代 IT 基础设施中身份、设备、应用与交易安全方面作用重大。其主要优势之一是可借助 PKI 数字证书轻松集成现有云服务(如 AWS、Azure 与零信任架构),密钥与证书由服务商的私有云或数据中心管控,风险与合规挑战极小。
PKI 即服务在密码学中如何工作?
PKIaaS 基于与传统 PKI 相同的密码学原理,但通过云基础设施交付。组织使用 PKIaaS 时,获得一个全托管平台,负责:
证书颁发机构管理
PKIaaS 提供商充当受信任 CA,为用户、设备与应用签发、验证并管理数字证书,无需内部 CA 管理,降低运维开销与安全風险。
公私钥配对
每个用户、服务器或设备被分配唯一的密码学密钥对,私钥保密存储,公钥共享以启用安全通信。
证书签发与管理
PKIaaS 处理签发、续期、吊销与过期——即完整的证书生命周期。自动化工作流定期确认证书有效性,避免因过期或配置错误导致安全疏漏。
安全认证
用数字证书替代传统基于密码的认证,PKIaaS 启用更安全的身份验证方式,如:方法 1——双向 TLS(mTLS),用于加密通信中同时验证客户端与服务器;方法 2——单点登录(SSO),用于跨多系统的无缝、基于证书的认证。
数据加密
PKIaaS 采用强非对称加密保护传输中数据与静态数据,防止未授权访问,保障邮件、API 操作与企业应用数据的机密性。
实时证书吊销与信任管理
若证书被泄露或不再需要,PKIaaS 提供实时吊销能力并更新信任列表,仅识别真实有效的数字证书,防止未授权访问并维护组织安全态势的完整性。
PKIaaS 对企业的重要性
如今组织频繁面临多种安全威胁,加之持续的合规与身份管理需求。PKIaaS 作为一个平台,帮助企业防范数据泄露并建立安全通信信任。将 PKI 外包给云提供商,消除了传统 PKI 的繁琐。PKIaaS 还通过自动化证书管理、减少错误来提升效率,满足 GDPR、HIPAA、PCI DSS 等合规标准,并跨多地、多设备、多云平台管理证书。随着企业采用零信任安全,PKIaaS 在验证数字身份、加密敏感数据方面愈发重要。
传统 PKI 与云基 PKIaaS 的区别
理解二者差异有助于看清这一关键安全基础设施的演进:
| 特性 | 传统 PKI | 云基 PKIaaS |
|---|---|---|
| 部署 | 本地基础设施 | 由云提供商托管并管理 |
| 维护 | 需要专职 IT 团队 | 由云提供商全托管 |
| 可扩展性 | 受物理资源限制 | 按需扩展 |
| 成本 | 前期投入高 | 订阅制,总体拥有成本更低 |
| 自动化 | 手动管理证书 | 自动化证书生命周期管理 |
| 安全 | 需内部专业知识 | 由云提供商持续安全监控与合规 |
传统 PKI 系统往往难以管理且需持续更新以保持安全;PKIaaS 将这些职责转移给经验丰富的提供商,帮助企业维持强安全而无相应开销。
PKI 即服务的关键特性
现代 PKIaaS 方案具备多项独特特性:
自动化证书生命周期管理
从创建、续期到吊销与过期监控全程自动化,避免人为错误、降低运维成本,使证书始终处于最新有效状态。
根 CA 安全
根证书颁发机构(CA)的安全至关重要,它确立 PKI 系统的信任。PKIaaS 提供商使用硬件安全模块(HSM)保护根 CA 私钥,防止未授权访问。
与身份和访问管理(IAM)系统集成
PKIaaS 平台(如 Azure AD、Okta、AWS IAM)可轻松对接 IAM 方案,使组织能在云与本地环境实施严格认证策略、管理用户身份并简化访问控制。
法规合规与审计
PKIaaS 提供商助你满足 GDPR、HIPAA、PCI DSS、FedRAMP 等法规,平台提供内建审计追踪、策略执行与自动证书管理,实现无缝合规。
零信任安全赋能
PKIaaS 通过为所有端点、设备与用户提供强身份校验与加密,支持零信任框架。它消除隐式信任,确保仅经验证实体可访问关键系统,降低钓鱼与中间人等网络威胁风险。
现代 PKIaaS 示例
多家提供商提供面向不同业务需求的健壮 PKIaaS 方案。例如有提供商专为 IoT 设备提供 PKIaaS,保障 IoT 环境的安全通信与数据交换;也有为安全邮件、数字签名与 Web 服务器安全提供 PKIaaS 的方案。知名平台包括:
Sectigo Certificate Manager
提供企业级 PKI 服务,含自动化与合规支持,为多种基础设施类型的数字证书提供统一视图与管理能力。
SecureW2 PKIaaS
为 Wi-Fi 安全、零信任与企业认证提供云基证书管理,用安全、基于证书的认证替代密码,简化网络访问。
Venafi as a Service
提供自动化的机器身份管理与证书生命周期自动化服务,对机器身份的持续监控与保护帮助组织降低风险水平。
DigiCert PKI Platform
DigiCert 提供 PKI 服务及邮件通信的数字签名能力,还具备 SSL 检测、文档签名与移动设备管理(MDM)身份校验等功能,为敏感通信与交易提供高级加密。
Entrust Cloud PKI
提供可扩展、安全的证书管理、IAM 集成、MDM 服务、Active Directory 集成与企业自动化。Entrust 还支持混合部署,让企业跨本地与云环境扩展 PKI 能力。
这些平台满足多元业务需求,帮助组织从遗留 PKI 系统过渡到现代云驱动方案。
结语
PKI 即服务(PKIaaS)正在改变组织的密码学安全实现与管理方式,它精简数字证书管理并强化认证、加密与合规需求。作为传统 PKI 可扩展、自动化且价格合理的替代,PKIaaS 正成为 IT 安全的重要组成部分。采用 PKIaaS 将帮助企业在降低运营成本、面向未来构建数字基础设施的同时提升安全性。