
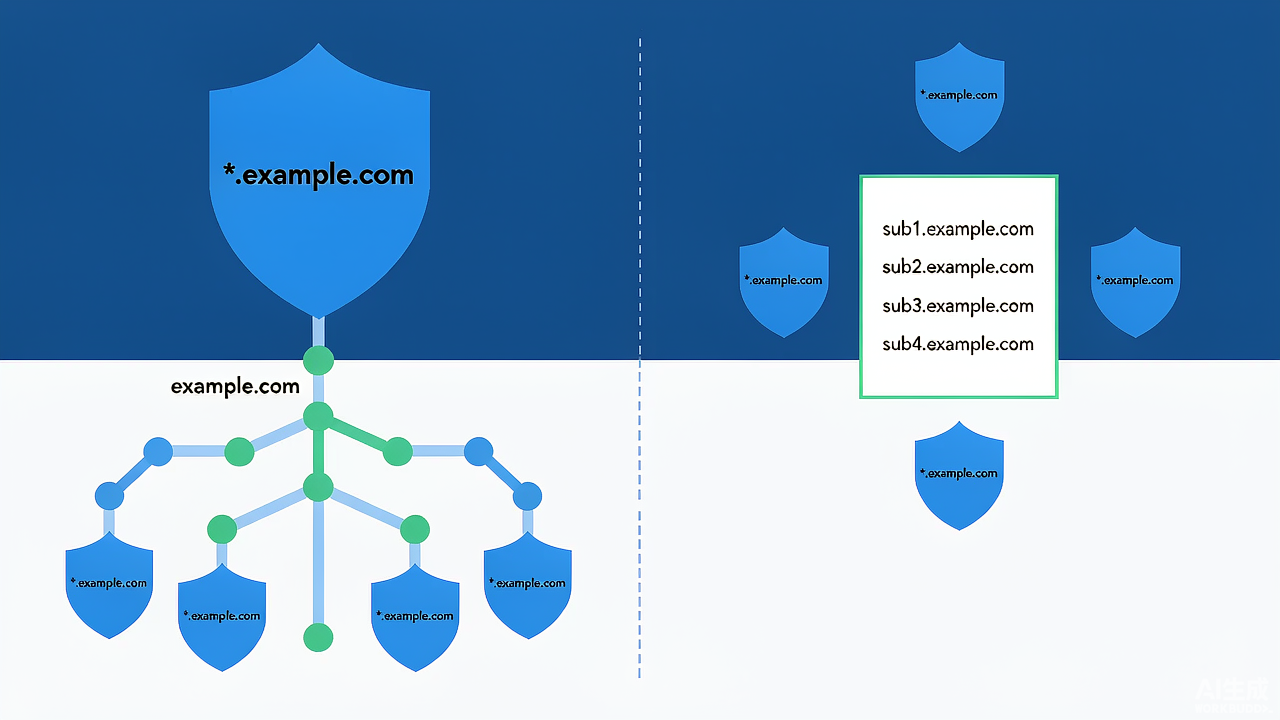
通配符 SSL(Wildcard SSL)与多域名 SSL(SAN SSL / Multi-Domain):在购买 SSL 证书以保护子域名或多个站点之前,先了解两者的区别。
过去,我们需要为每个网站和子域名分别购买 SSL 证书,这带来了大量的管理工作与成本。如今情况已不同——通配符 SSL 证书与多域名(SAN/UCC)证书可让我们用一张证书保护所有子域名和多个不同域名。
不过,许多用户仍难以清晰区分这两类证书,也不确定该选哪一种。下文将拆解通配符 SSL 与多域名(SAN)SSL 的差异,并说明各自的适用场景。
什么是通配符 SSL 证书?
通配符 SSL 证书在一张证书内保护一个主域名及其所有一级子域名。例如,购买签发给 https://*.yoursite.com 的通配符证书,那个星号即可覆盖如下子域名:
https://blog.yoursite.com、https://www.yoursite.com、https://any.yoursite.com、https://email.yoursite.com,以及你之后创建的任何一级子域名。
什么是多域名(SAN)SSL 证书?
多域名 SSL 证书在一张证书内保护多个完全限定域名(FQDN)。证书会在「主题备用名称(Subject Alternative Name,SAN)」字段中列出每个域名,你添加的每一个域名都成为证书本身的一部分。
例如,一张证书可同时保护 https://www.example99.co.uk、https://dev.example2.net、https://www.example.com。它们无需共享同一根域名——只要同属一个组织,完全不同的域名也可置于同一张证书上。多数 CA 默认包含少量域名,并允许在证书有效期内增购 SAN 条目;每个新增域名都会被明确列出,若不在 SAN 字段中则不被覆盖。
在 Microsoft Exchange 环境中,这类证书也常被称为 UCC(Unified Communications Certificates,统一通信证书),技术上与多域名证书是同一事物,区别仅在于名称。
通配符 SSL 与多域名 SSL 的关键差异
通配符证书的优势:完全限定域名前的通配符(*)可保护无限数量的一级子域名,对站长而言更灵活;主要优势是维护极简——你只需管理一张证书即可覆盖当前及未来的所有子域名,从而降低管理成本。
通配符证书的局限:只能保护某一特定域名层级下的子域名。例如,为 example.com 生成的通配符证书可保护 sub.example.com、domain.example.com,但对 sub.example2.com 或 login.sub.example.com 等多层子域名无效。
多域名证书的优势:旨在用一张证书保护多个域名,便于维护并降低管理成本;可保护 example1.com、example2.org、mail.example3.com、shop.online.example4.com 等不同域名(每个计为独立的 SAN 名称)。
多域名证书的局限:可保护的域名数量存在上限,多数 CA 不允许超过 250 个域名,部分 CA 限制更严(仅允许 25 个)。此外,多数多域名证书价格仅包含有限数量的 SAN 条目,增购 SAN 许可证通常需额外付费。
何时使用多域名(SAN)SSL
运行多个独立域名并希望纳入一张证书(如分区域站点或品牌域名并存的零售架构);希望一张证书跨多台服务器使用(SAN 证书可在不同服务器上保护域名与子域名,保持加密与认证一致而无需重复部署);运营跨多域名的邮件基础设施(邮件系统流量敏感,SAN 证书有助于保护通信);需在私有网络内保护内部服务器名称(只要组织拥有该域名即可)。
何时使用通配符 SSL
需要一个域名下无限的一级子域名(如 store.example.com、blog.example.com);环境动态、子域名频繁出现(无需每次新部署证书,通配符自动覆盖主域名下所有子域名);追求运维简洁(一张证书覆盖所有子域名,比管理多张单域名证书的安装与续期开销更小);注重成本效益(用一张证书覆盖无限子域名通常比逐个购买更划算)。
小结
多域名(SAN)SSL 与通配符 SSL 解决的是不同的问题:若你运营独立域名或需要跨多个主机名覆盖,SAN 更合适;若你的结构以子域名为主、希望一张证书覆盖全部,通配符是务实之选。选购前应结合当前与未来的域名结构,评估可扩展性、证书管理与长期成本控制。