
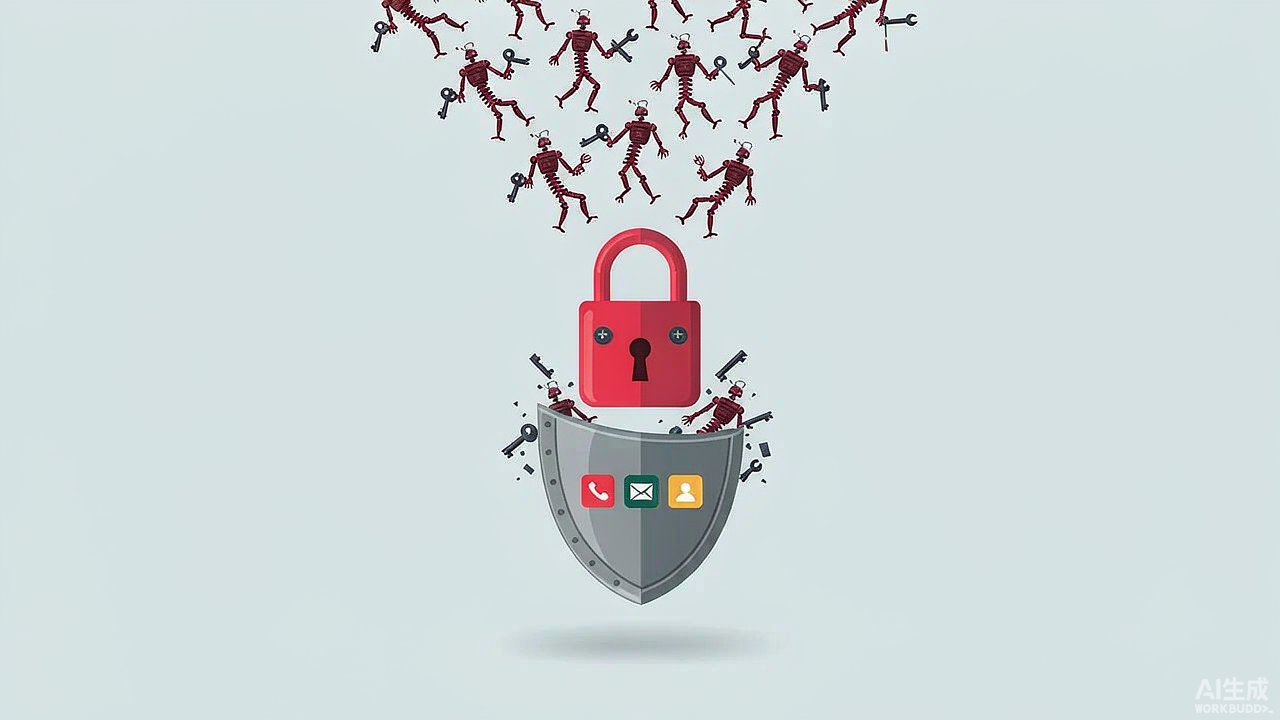
暴力破解攻击(Brute Force Attack)是一种网络攻击类型,攻击者通过穷举所有排列组合、逐一尝试每一个密钥,来找到正确的密码与口令组合。
顾名思义,暴力破解以极强的「蛮力」来渗透系统、获取个人信息。这是一种古老却有效的方法,深受黑客青睐——并非因为它快,而是因为这类攻击大多能成功。根据密码长度与复杂度不同,破解所需时间可能从几分钟到数年不等。
暴力破解攻击的类型
彩虹表攻击(Rainbow Table Attacks):利用彩虹哈希表找出加密哈希的输出,以渗透数据库中受保护的密码。每个密码都有唯一哈希,此类攻击不直接针对密码,而是攻击用于加密这些密码的哈希函数。
字典攻击(Dictionary Attacks):攻击者选定目标,针对其用户名猜测所有可能的密码组合,借助特有词典、特殊字符、字符串或数字来预判密码。
简单暴力破解(Simple Brute Force Attacks):借助自动化工具与脚本猜测密码,简易密码、PIN 码等都会被这类工具暴露。
混合暴力破解(Hybrid Brute Force Attacks):外部(字典)思路 + 暴力破解,结合外部词典思路猜测密码的最佳变体。
反向暴力破解(Reverse Brute Force Attacks):当某个密码泄露后,黑客立即利用该已知密码去匹配无限数量的用户名,以寻找可渗透网络的对应账号。
凭据填充(Credential Stuffing):黑客已掌握某用户名-密码组合,便将其用于多个网站。借助自动化登录请求,利用泄露的登录凭据尝试未授权访问这些账户。
暴力破解的动机
利用广告牟利:在网站植入垃圾广告以赚取点击佣金,或将流量重定向到布满广告的仿冒站点,甚至感染恶意软件以在黑市出售数据。
窃取敏感数据:入侵个人账户、获取银行信息与其他财务资料,随后冒用身份窃取资金与凭据。
注入恶意软件:植入恶意软件或间谍软件感染网站,将客户重定向到恶意站点或搭建带毒镜像站以骗取敏感信息。
劫持系统:借助被称为僵尸网络(botnets)的多个设备发动大规模攻击,类似 DDoS(分布式拒绝服务)攻击,主要瞄准网站的防御系统。
损害企业声誉:除经济利益外,攻击者有时会在网站植入不良图文以败坏企业声誉,迫使站主下架网站。
暴力破解如何运作
攻击者利用机器人(bots)预测密码组合,并为其机器人设定常见的组合与登录信息列表来攻击网站;也可手动猜测通过暗网或其他安全漏洞获取的凭据。由于猜测耗时,攻击者往往借助软件等暴力破解工具获取大量组合以入侵网站与应用。
常用工具包括:Aircrack-ng(跨平台密码字典破解)、John the Ripper(开源密码恢复工具,支持 15 个平台)、Hashcat(高效密码破解工具,支持 Linux 与 Windows)、Ncrack(高速网络认证破解工具)。
暴力破解的优劣势
优势:实现简单且成功率高;工具简化了用户名与密码的破解过程,成本低廉;公众中约 51% 使用简单、易猜且多账户重复的密码(如 123456 被 2300 万账户使用);自动化与脚本让未授权访问更轻松;机器人让破解在数秒内完成。
劣势:依赖弱密码,站主可通过强化密码来防范;对同一 IP 的持续失败登录进行监控并封禁;启用 2FA 或 MFA 后,即便密码被破解,多层安全屏障仍使攻击难以得逞;有时耗时极长,且需大量工具与研究。
防范暴力破解的实用建议
复杂密码:增加密码长度与复杂度,不同账户使用不同密码,并对密码进行加密、采用加盐哈希(salting the hash)让攻击难以成功。
定期更换登录 URL:为 Web 应用与服务持续变更登录地址,阻止自动化暴力尝试。
限制访问:登录失败即锁定账户,由管理员后续解锁。例如连续 3 次失败则锁定账户。
渐进式延迟:每次失败尝试后设置短暂计时器,迫使攻击者将注意力转移。
使用 MFA:多因素认证可阻止密码泄露后的入侵,因还需突破指纹、面部或安全问题等额外屏障。
使用 CAPTCHA:登录环节启用验证码(识别图片或物体),每次登录都需验证。
清理闲置账户:移除离职员工等不再使用的账户与登录入口,避免攻击者借过期账户入侵。
小结
使用强密码并以 256 位加密算法保护、监控服务器日志、使 root 用户无法通过 SSH 直连、避免使用默认端口、采用唯一 URL,均有助于抵御暴力破解、保障网络安全。落实上述预防措施并监控可疑流量,是避免成为暴力破解受害者的关键。