
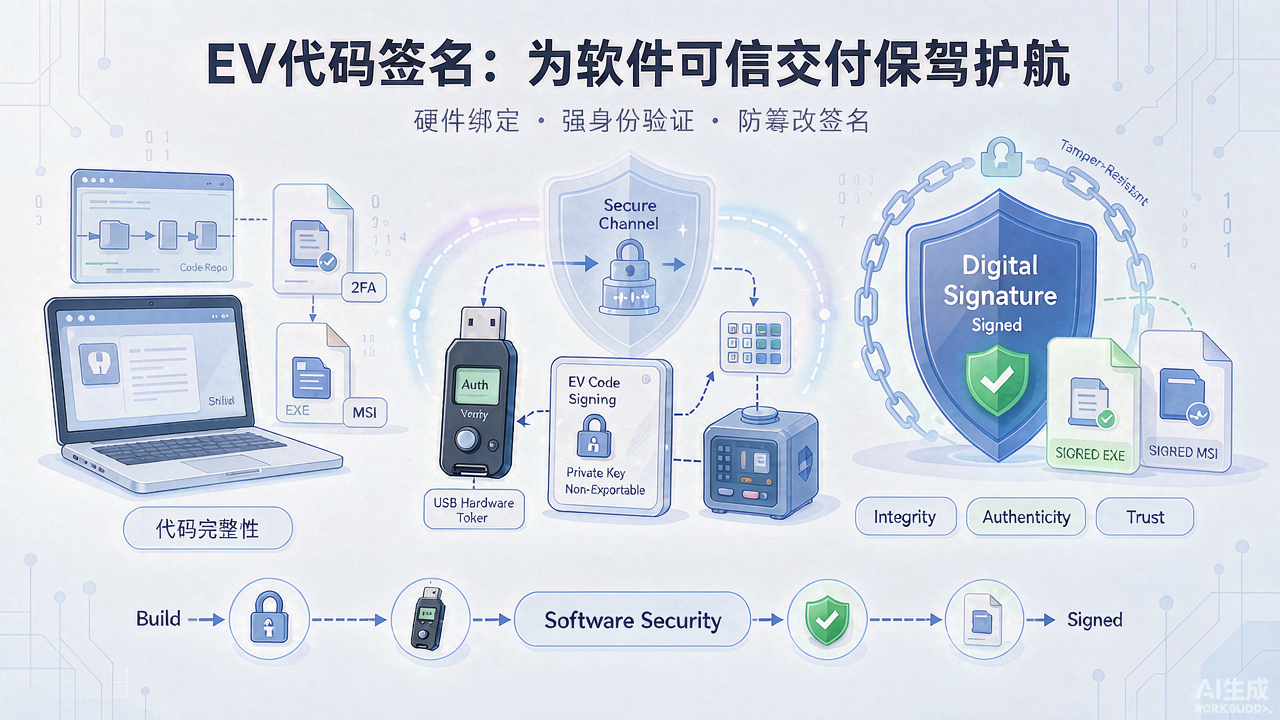
在软件开发领域,安全至关重要。EV 代码签名证书为软件的真实性提供了信任保障。为维持安全性,证书颁发机构(CA)会签发硬件令牌,用于存储用于签名和时间戳的私钥。
依赖硬件令牌也有其挑战,例如令牌丢失或忘记密码都可能带来麻烦。为避免这些问题,一些企业正在寻找不依赖硬件令牌进行 EV 代码签名的方法。
本详细指南涵盖 EV 代码签名证书与硬件令牌的要点,你将了解其工作机制、硬件令牌的重要性,以及符合你代码签名需求的潜在替代方案。
EV 代码签名与硬件令牌的含义
扩展验证(Extended Validation,EV)代码签名处于数字代码签名证书的顶级层级,为软件分发提供最高级别的信任与安全。你的组织必须通过严格的审核,验证其合法性、所在地与活跃经营状态,才能获得这一企业级证书。
硬件令牌(又称 USB 令牌)用于安全保存证书的私钥。这种小巧便携的设备具备防篡改特性与强加密能力,可保护你的签名凭据。
EV 代码签名证书的主要优势包括:
- 立即获得 Microsoft SmartScreen 信誉
- 签名 Windows 10 驱动程序的必要条件
- 证书中展示已验证的公司信息
- 双因素身份验证安全
- 防篡改硬件保护私钥存储
自 2023 年 6 月 1 日起,私钥必须存储在通过 FIPS 140-2 Level 2 或 Common Criteria EAL 4+ 认证的硬件安全模块(HSM)中。该安全要求可阻止未授权访问,并增加恶意开发者冒充合法组织的难度。
EV 代码签名与硬件令牌协同构建安全体系,保护你的代码与组织声誉。私钥隔离在物理令牌上,只有持有设备时才能签名。
EV 代码签名证书如何工作?
开发者需要理解 EV 代码签名的技术流程,以实现安全的软件分发。该过程采用系统化方法,确保代码的最大安全性与真实性。
第 1 步:生成哈希
你的软件经过哈希处理,生成唯一的哈希值。这一数学函数为代码创建数字指纹,并验证签名后软件未被篡改。
第 2 步:签名代码
此关键阶段需使用存储在硬件令牌上的私钥对哈希摘要进行加密,步骤包括:
- 使用 SHA-256 加密创建数字签名
- 应用时间戳以保证长期有效性
- 添加已验证的组织信息
第 3 步:上传
签名后的代码被送往分发平台,签名与证书信息永久附着在软件上,建立身份与代码之间不可断裂的关联。
第 4 步:下载
用户系统会自动验证以下要素:
- 签名的真实性
- 通过哈希比对的代码完整性
- 通过 EV 证书确认的组织身份
符合 FIPS 140-2 Level 2 的硬件安全模块保护整个过程,在所有签名操作中保障私钥安全。
为何硬件令牌对 EV 代码签名至关重要?
硬件令牌是现代代码签名安全体系的基石。实际上,将私钥存储在 FIPS 140-2 Level 2 认证的硬件上已成为所有代码签名证书的强制要求,凸显了基于硬件的安全在当今的重要性。
硬件令牌提供的关键安全优势包括:
- 物理安全:防篡改设计阻挡未授权访问。
- 密钥不可导出:私钥无法被复制或导出设备。
- 访问控制:仅授权人员可执行签名操作。
- 审计日志:系统记录所有密钥使用与访问尝试。
硬件令牌创建了一个受保护的空间,使私钥与网络威胁隔离。即便开发系统被攻破,代码签名能力仍保持安全。购买附带硬件令牌的 EV 代码签名证书需双因素身份验证——既需要令牌本身,也需知晓 PIN,大幅降低未授权签名风险。
这些模块需满足 FIPS 140-2 Level 2 与 Common Criteria EAL 4+ 标准。私钥在令牌的安全环境中生成并永久驻留。当你需要保护软件声誉、防范利用被盗证书签名的恶意代码时,这一保护尤为关键。
能否在无硬件令牌的情况下使用 EV 代码签名?
EV 代码签名不断发展,但简短的答案是——不可以。自 2023 年 6 月起,微软与行业标准要求所有私钥必须存储在 FIPS 140-2 Level 2 认证的硬件或同等设备中,无法脱离基于硬件的密钥存储使用 EV 代码签名。
传统 USB 令牌并非唯一选择。证书提供方现在提供符合合规要求、且无需管理物理硬件的云端签名方案,包括:
- 云 HSM 服务:私钥安全保存在提供商管理的硬件安全模块中。
- 远程签名平台:通过安全 API 进行代码签名,密钥保留在认证硬件中。
- 多用户方案:团队通过集中式密钥管理获得受控访问。
DigiCert 等提供的云 HSM 方案可无缝集成到 CI/CD 流水线,缩短软件更新的上市时间。这些服务达到传统硬件令牌的安全标准,并通过更优的访问管理简化密钥管理工作。
云 HSM 方案在实践中取得了良好平衡:私钥受到认证硬件模块的保护,而证书提供方负责物理管理工作。该设置既保持安全合规,又使代码签名流程更顺畅。
在哪里购买 EV 代码签名证书?
立海世纪提供来自 Comodo、Sectigo、DigiCert 等主流证书颁发机构的 EV 代码签名证书,均符合 FIPS 140-2 Level 2 标准,为软件发布者提供最高级别的安全保障。各 CA 产品的具体价格因配置与期限而异,请以实际询价为准。主要产品特点如下:
- DigiCert EV 代码签名证书:卓越的信誉表现,并支持与 AWS、Azure Key Vault 的云 HSM 集成。
- Sectigo EV 代码签名证书:高效的签发流程,并提供高级技术支持。
- Comodo EV 代码签名证书:因价格亲民,成为开源开发者的首选。
- Azure EV 代码签名证书:原生集成 Azure,并提供受信任的发布者身份。
证书购买流程通常包括以下关键步骤:
- 提交组织的详细信息与证明文件
- 通过验证流程
- 通过安全邮寄获取硬件令牌
- 根据提供的指南完成证书配置
立海世纪通过邮件与在线客服提供支持。请注意,验证请求需要完整的组织证明文件,标准订单通常需 5–7 个工作日处理。
结语
EV 代码签名证书是软件分发的重要安全措施,其私钥需存储在符合 FIPS 140-2 Level 2 认证的硬件中。传统 USB 令牌仍是标准方案,但云 HSM 方案提供了符合安全要求的实用替代。
选择物理令牌还是云 HSM,取决于组织的需求。物理令牌让你完全掌控签名基础设施;云方案则简化了密钥管理并提升可访问性。无论选择哪种,FIPS 合规都能保障你的代码签名操作,并维护软件分发链的安全标准。