
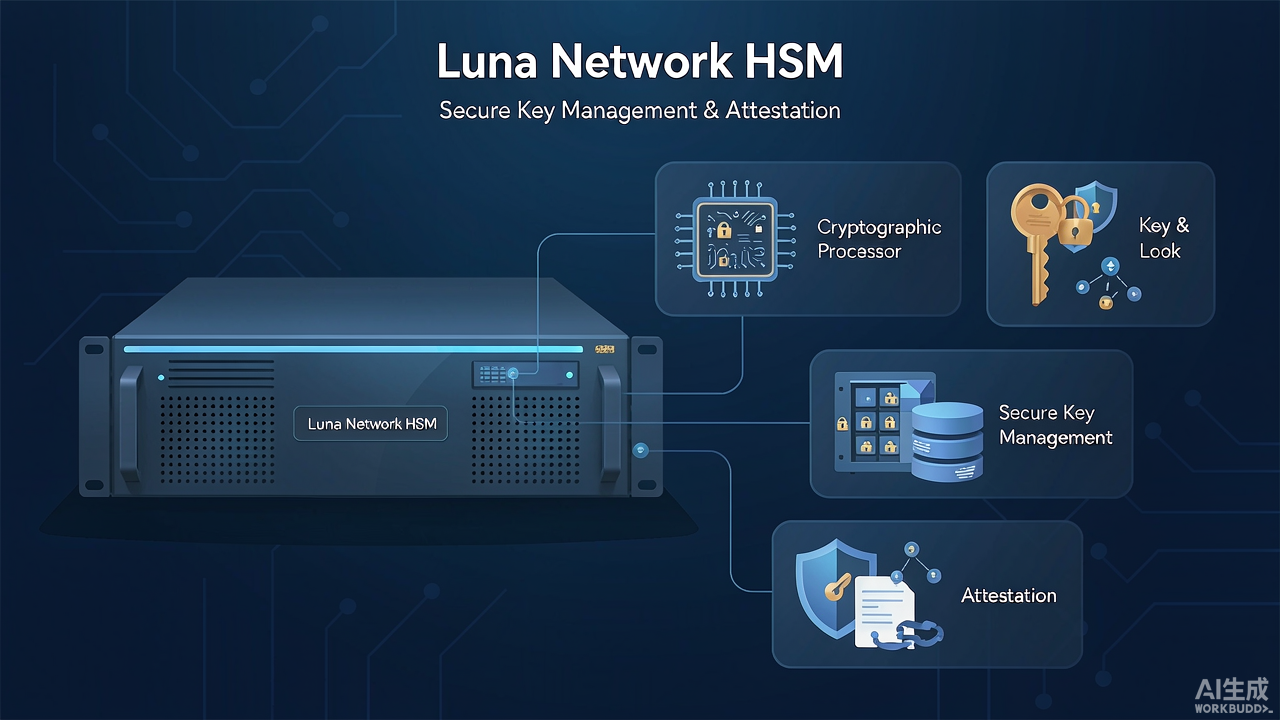
如果你是软件开发人员或网络安全专业人员,你可能已经充分理解保护敏感数据与加密操作的重要性。网络威胁与数据泄露日益增多,凸显了对强健安全方案的需求。
硬件安全模块(HSM)便是此类方案之一。这些专用设备在保护数字资产与加密密钥方面发挥关键作用,其中 Luna Network HSM 作为卓越的基于硬件的安全方案脱颖而出。
什么是 Luna Network HSM?
Luna Network HSM 由 Thales 提供,是一种基于云的硬件安全模块(HSM),将数字资产保护提升到新高度。HSM 是配备加密处理器的专用硬件设备,专门设计用于管理数字密钥并执行安全的加密操作。其主要目的是创建一个安全环境,在其中生成、管理并使用加密密钥,确保它们与其他系统组件隔离以提升安全性。本质上,HSM 保护组织最敏感的数字资产。
Luna Network HSM 的优势
增强的数据隐私:HSM 通过确保敏感信息保持机密且无法被未授权实体访问,在维护数据隐私方面发挥关键作用。凭借专用加密处理器,HSM 在其安全环境内执行加密操作,防止敏感数据泄露或暴露。它们保护加密密钥与加密操作,挫败旨在窃取有价值数据的潜在攻击,为企业及其客户带来安心。
安全的加密操作:HSM 充当加密操作的堡垒,确保这些过程在安全且防篡改的环境中进行。从生成、存储加密密钥到执行加密计算,HSM 降低了未授权访问与篡改的风险。这种对加密操作的安全处理为数字交易注入信任,使 HSM 成为保护在线通信、金融交易与数据传输的重要组件。
为 Luna Network HSM 创建 CSR 与密钥证明(Key Attestation)
密钥证明确保加密密钥的合法性,并防范对其的篡改。在这一关键领域,Luna Network HSM 擅长生成强健的密钥证明,作为密钥完整性与安全性的无可辩驳证据。
Luna HSM 密钥证明能力的核心在于公钥确认包(PKC)。为验证安全存储于其中的特定密钥对,Luna HSM 只需生成 PKC 文件。这些 PKC 文件采用 DER 编码的 PKCS7 格式,包含密钥证明的关键信息。确保与密钥证明服务的兼容性至关重要,因此 PKC 文件以 base64 格式编码。base64 编码实现与其他依赖密钥证明进行信任验证的系统的无缝集成与通信。对于 RSA 密钥对,PKC 有两种常见格式常被提及:TC-Trust Center 与 Chrysalis-ITS。
TC-Trust Center 格式在 PKC 中包含三张证书,但证书链末尾不包含根证书。而 Chrysalis-ITS 格式在 PKC 结构中包含五张证书,且证书链末尾有一张根证书。实践中,使用 Luna Network Attached HSM 7.x 生成 CSR 与密钥证明的步骤需遵循为 RSA 密钥对上下文创建 PKC 文件的既定指南,确保 PKC 准确生成并包含所有必要信息以验证密钥的完整性与真实性。
使用 Chrysalis-ITS 格式的流程
保护数字资产需要严谨的方法,Luna Network HSM 的 Chrysalis-ITS 格式是此努力的关键组件。组织可通过使用 Chrysalis-ITS 生成证书签名请求(CSR)与公钥确认(PKC)来确保其加密密钥的真实性与完整性。以下是该流程的分步指南:
步骤 1:启动 Luna 远程客户端并登录
要开始流程,通过启动 Luna 远程客户端访问 Luna HSM。登录后,你将进入加密操作将发生的安全环境。
步骤 2:生成 RSA 密钥对
使用 LunaCM2 工具在指定的 Luna 分区上创建 RSA 密钥对。根据你的操作系统执行相应命令。Windows 下进入 LunaClient 目录并运行:
c:\ cd c:\Program Files\SafeNet\LunaClient
c:\Program Files\SafeNet\LunaClient\> lunacm
Linux 用户进入 bin 目录运行:
>cd /usr/safenet/lunaclient/bin
./lunacm
随后使用"cmu gen"命令生成 RSA 密钥对,将"LABEL"替换为你的密钥对标识:
cmu gen -modulusBits=3072 -publicExp=65537 -sign=T -verify=T -label=LABEL -extractable=false需注意,"-extractable=false"与"-sign=T"参数对成功生成 CSR 是必选的,这些设置确保 Luna HSM 不会用此密钥为 CSR 签名。此外,对于代码签名证书,RSA 密钥长度至少需 3072 位。
步骤 3:检索密钥的句柄编号
接下来,通过执行以下命令检索公钥与私钥的句柄编号:
cmu list -class public -label=LABEL
cmu list -class private -label=LABEL
这些句柄编号对流程后续步骤至关重要。
步骤 4:生成 CSR
拿到句柄编号后,使用"cmu requestcert"命令生成 CSR。将"MNO"与"BCD"替换为相应的公钥与私钥句柄,并设置国家(C)、所在地(L)、组织(O)、通用名称(CN)及 CSR 输出文件名等参数,例如:
cmu requestcert -publichandle=MNO -privatehandle=BCD -C=CA -L=Ottawa -O=Sectigo -CN="PKC Test Cert" -outputFile=rsacsr.pem步骤 5:生成 PKC
下一步生成 PKC 以验证密钥对的真实性,使用"cmu getpkc"命令,将"MNO"替换为公钥句柄,"attestation.p7b"替换为期望的文件名:
cmu getpkc -handle=MNO -outputfile=attestation.p7b -pkctype=2 -verify步骤 6:将 PKC 文件编码为 Base64 格式
为确保兼容性并与其他系统顺畅通信,证明 PKC 文件需编码为 base64 格式。根据操作系统使用以下命令:
Windows:
certutil -encode attestation.p7b attestation.b64
findstr /v CERTIFICATE attestation.b64 > attestation.b64
Linux:
base64 attestation.p7b > attestation.b64步骤 7:提交 CSR 与编码后的证明
CSR 与 base64 编码的证明准备就绪后,将其提交给 Sectigo(以 CA 为例)的密钥证明服务或经销商网站注册表单。该提交验证 HSM 的真实性,从而签发代码签名证书。
结语
Luna Network HSM 为生成 CSR 与密钥证明提供了可靠的方案,显著增强了企业环境的安全性。像 Luna Network HSM 这样的前沿安全方案让企业能够强化数字资产、维护数据完整性,并更从容地领先于网络对手一步。为组织构建安全的未来,拥抱 HSM 的力量。