
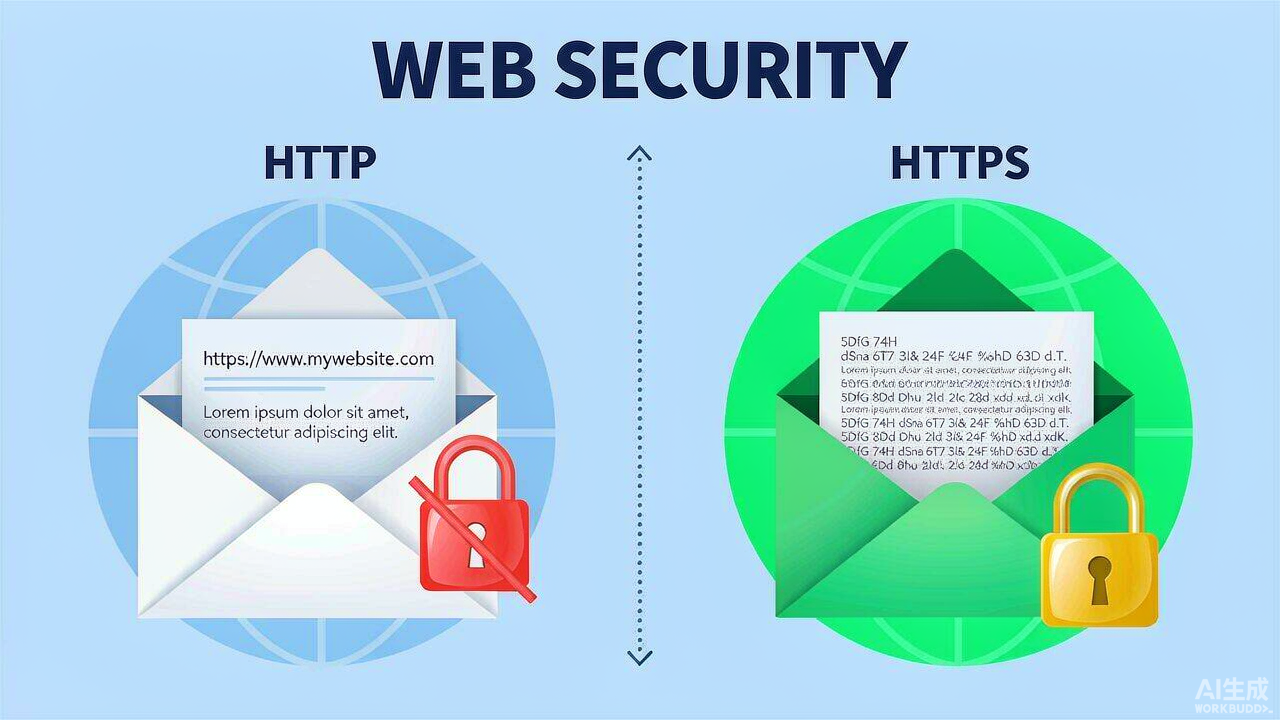
你是否注意到有些网站网址以 HTTP 开头,而另一些使用 HTTPS?网站安全在很大程度上取决于 HTTP 与 HTTPS 这单个字母的差异。无论你是网站所有者、开发者还是普通用户,理解这一区别对于安全浏览都至关重要。
HTTP(超文本传输协议)实现浏览器与服务器之间的数据传输,但它不提供加密,导致用户数据面临安全威胁。HTTPS(超文本传输安全协议)作为 HTTP 的安全版本,融合了 SSL/TLS 加密以保护数据机密性并维护其完整性。本文将详细介绍 HTTP 与 HTTPS 的区别及其重要性,并解析二者的工作原理、差异、相似之处与技术应用场景。
什么是 HTTP 协议及其在 Web 通信中的作用?
超文本传输协议(HTTP)是一种无状态通信标准,通过 TCP/IP 允许浏览器客户端与 Web 服务器交换数据。HTTP 协议位于 OSI 模型的应用层,通过端口 80 运行。它遵循请求-响应结构模型,使用 GET、POST 等方法让用户访问网页并获取内容。由于不进行加密,HTTP 以明文格式传输所有数据,因此不适合生产级使用。当你在浏览器中输入"www.example.com"时,HTTP 定义了请求如何发送以及服务器应如何处理和响应,使用 GET 和 POST 等方法。
什么是用于加密 Web 流量的 HTTPS 协议?
超文本传输安全协议(HTTPS)为 HTTP 引入了一层额外的加密安全机制。通过 TLS 协议,HTTPS 生成受保护的加密连接,实现浏览器与运行在端口 443 的 Web 服务器之间的安全通信。HTTPS 结合加密数字证书(由受信任的证书颁发机构提供)来保护互联网数据,确保加密与完整性。
HTTP 与 HTTPS 协议有什么区别?
| 对比维度 | HTTP | HTTPS |
|---|---|---|
| 协议类型 | 采用标准超文本协议 | 采用安全超文本协议 |
| 安全性 | 易受数据篡改与泄露 | 增强安全性,防范未授权访问 |
| 加密 | 无加密,存在隐私风险 | 采用加密,确保数据完整与用户保密 |
| 性能 | 无加密开销,通常更快 | 因加密处理略慢,但 HTTP/2 可弥补 |
| 端口 | 运行于端口 80 | 运行于端口 443 |
| 搜索引擎 | 不被优先收录 | 因安全性更受搜索引擎青睐 |
| 网址前缀 | 以"http://"开头 | 以"https://"开头 |
| 数据传输 | 明文未加密 | 加密以防拦截 |
| 适用场景 | 适合标准内容分发 | 对保护敏感数据、交易与登录至关重要 |
| 域名验证 | 无需对域名进行验证 | 需通过 SSL 证书进行域名验证 |
| 底层协议 | 使用 TCP(传输控制协议) | 依赖 HTTP 但使用加密的 TLS/SSL 连接 |
安全差异、功能与性能层面的不同,使 HTTP 与其安全版本 HTTPS 区别开来。
安全协议
HTTP 通过互联网以明文传输数据,而 HTTPS 对每一条信息都进行加密。如果恶意攻击者拦截了 HTTPS 流量,他们只能看到不可读的乱码数据,需要加密密钥才能解读。HTTPS 加密通过对称与非对称加密方法实现,以保护重要数据。
端口号
HTTP 通过端口 80 运行,而 HTTPS 专用端口 443 进行安全传输。这些端口分配由互联网号码分配局(IANA)管理,将安全流量通过指定端口路由以进行加密数据传输。当你输入 http://example.com 时,浏览器默认访问端口 80;而 https://example.com 则访问端口 443 以提供安全接入。
数据隐私
HTTP 下数据隐私无从谈起,因为密码、信用卡号等敏感信息均以未加密方式发送;而 HTTPS 对数据通信进行加密,防范未授权访问。
SEO 影响
缺少 HTTPS 连接会导致搜索引擎排名下降,因为安全网站会获得搜索引擎优先。Google 等搜索引擎将 HTTPS 作为网站安全的信号,从而提升页面排名、搜索表现与站点可见性。
用户信任
现代浏览器会对非 HTTPS 网站发出明确的安全警告,在网址栏旁显示"Not Secure"警示,阻止用户使用该站点。当用户遇到 HTTPS 时,挂锁图标出现,表明安全连接,从而建立信任与信心。
SSL 证书
银行、政府、医疗等各行各业的机构都需要 SSL/TLS 证书来为站点启用 HTTPS 连接。证书颁发机构(如 Comodo、DigiCert、Sectigo)在完成对企业与组织的适当评估后签发证书,验证网站身份并帮助建立安全连接,防范冒名攻击,确保访问者连接到合法站点。相比之下,HTTP 不需要此类证书,因为它既不加密数据也不验证网站身份,而是以明文传输信息,更易被拦截和攻击。
性能
通常认为 HTTP 比 HTTPS 更快,因为不存在加密开销。然而当前硬件方案与优化的 HTTPS 流程已将二者速度差异大幅缩小。HTTPS 加密的性能延迟曾是个问题,但技术改进使加密耗时更短。当用户同时采用 HTTP/2 与 HTTPS 时,HTTPS 性能甚至优于 HTTP,因为后者带来了多路复用与头部压缩特性,提升了速度与效率。
HTTP 与 HTTPS 有哪些相似之处?
尽管运作方式不同,HTTP 与 HTTPS 都包含支撑 Web 运行的基本要素。
客户端-服务器通信模型:二者均为运行在客户端-服务器架构上的应用层协议。请求客户端向服务器发出资源请求,服务器返回所需信息。处理系统独立处理每个 HTTP 请求,不保留会话信息,除非使用 cookie、会话令牌或持久连接等附加技术。
Web 通信协议与标准:这些通信协议源自互联网工程任务组(IETF)定义的 HTTP 协议标准,位于 OSI 模型应用层,为基于 Web 的通信提供基础框架,实现 Web 应用、浏览器与 API 之间的交互。
结构框架与操作方法:HTTP 与 HTTPS 拥有共同的结构基础,通过 TCP/IP 使用请求-响应方法运行,均依赖 GET、POST、PUT、DELETE、PATCH 等标准方法,遵循无状态通信模型,并使用头部、状态码与统一资源标识符(URI)来构建客户端与服务器之间的数据交换。
在 Web 服务与数据传输中的应用:二者实现客户端与服务器之间的安全数据交换,保护网站、Web 应用、云服务与 API,支持 HTML、XML、JSON、CSS、JavaScript 及音视频等多媒体文件等多种数据格式。
域名系统(DNS)与 URL 结构:无论采用何种协议,网站都通过 DNS 以 example.com 等域名访问,协议指定为 HTTP:// 或 HTTPS://。
HTTP 与 HTTPS 示例
假设你正在访问一个电子商务网站,如果该站点未使用 HTTPS,你的浏览数据(包括所选商品与账户信息)可能暴露于中间人(MITM)攻击。HTTPS 确保网站数据保持安全,因为只有网站本身才能读取。
例如,当你在 HTTP 站点输入凭据并点击"登录"时,凭据以明文出现在请求体中:
POST /login HTTP/1.1
Host: example.com
Content-Type: application/x-www-form-urlencoded

username=john123&password=mypassword
而在启用了 HTTPS 的站点执行相同操作,响应被加密,对观察者而言呈现为乱码文本。在 HTTP 示例中,任何监控网络的人都能读取你的凭据;而在 HTTPS 中,该信息被加密,对旁观者显示为乱码。
安全的 HTTPS 协议如何工作?
浏览器与网站之间通过 HTTPS 进行安全的 SSL 握手,过程如下:
SSL 握手过程:客户端发起连接请求,服务器发送其 SSL/TLS 证书。
证书验证:客户端在验证证书有效性前,确认其颁发者、过期状态、吊销状态与域名匹配。
加密套件与密钥交换:客户端与服务器协商加密套件,确定加密算法。在密钥交换期间,使用公私钥对的非对称加密建立安全会话密钥。
会话加密:使用对称加密建立安全会话以传输数据。
数据传输:加密数据在客户端与服务器之间流动,通过加密与消息认证码(MAC)提供机密性、完整性与身份认证。
HTTP 协议如何工作?
HTTP 的流程简单,安全性低于 SSL。
请求发起:客户端向服务器发送 HTTP 请求,通常使用 GET(获取数据)或 POST(发送数据)方法。
服务器处理:收到请求后,服务器处理并生成响应。
响应传输:服务器发送响应,包含所请求内容与 HTTP 状态码(如成功为 200 OK,不可用时为 404 Not Found)。
显示:客户端(浏览器)向最终用户展示网站内容。
为何 HTTPS 是首选标准?
鉴于 HTTPS 关键的安全优势,它已成为首选的 Web 通信标准。在网络威胁快速增长的当下,数据安全的绝对必要性日益凸显。HTTPS 保护数据、提供可信的身份验证、建立用户信任并带来 SEO 优势,正成为标准选择。此外,现代浏览器会警告用户不要访问 HTTP 站点,强调了 HTTPS 对浏览器兼容性与安全连接的重要性。HTTPS 曾有的性能问题已变得微不足道,如今反而为网站运营者及其终端用户带来更佳体验。Google 等搜索引擎提升了 HTTPS 网站的可见性,使其对维持良好网站曝光至关重要。此外,采用 HTTPS 还帮助企业满足法律与合规要求,遵循行业安全法规。在互联网演进中,HTTPS 通过长期安全为网站面向未来发挥关键作用。
如何从 HTTP 迁移到 HTTPS?
将网站从 HTTP 迁移到 HTTPS 是一项关键的安全措施,也是 Google 提出的要求。下文逐步介绍如何轻松迁移。
获取 SSL/TLS 证书:第一步是获取 SSL 证书。根据用途有不同种类,如单域名 SSL、多域名 SSL 与通配符 SSL 证书。该数字证书保护服务器与用户设备之间的数据交换。根据你的需求选择合适的 SSL 证书类型:基础网站可使用单域名证书;拥有多个域名与子域名的站点可使用多域名 SSL 证书;处理敏感数据的电商站点,可考虑采用扩展验证(EV)证书以获得更高安全性。
安装证书:你的 SSL 提供商应指导你完成安装流程,包括生成证书签名请求(CSR)并上传至服务器。验证通过后签发 SSL/TLS 证书并安装。
更新内部链接与资源:每个内部链接以及图片、脚本、样式表都需指向 HTTPS 网址,以防止混合内容警告并保证用户无缝体验。
更新外部链接:若站点引用 API 或小组件等外部资源,将其网址更新为 HTTPS 版本,保证整页完整性与数据安全传输。
实施 301 重定向:使用 301 重定向将 HTTP 网址重定向到对应的 HTTPS 网址,告知搜索引擎与用户站点已迁移到新的更安全位置。
更新搜索控制台与分析工具:使用站点新的 HTTPS 版本更新 Google Search Console 及任何分析工具,准确追踪用户行为并维持搜索排名。
更新站点地图与 robots.txt:将站点地图与 robots.txt 文件中的网址更新为 HTTPS 协议,帮助搜索引擎正确索引与抓取网页。
关于 HTTPS 的常见误解
以下澄清一些关于 HTTPS 的常见误区:
HTTPS 会拖慢网站:当现代 HTTPS(尤其是结合 HTTP/2)因多路复用与头部压缩特性,实际上能提升网站性能。
HTTPS 仅用于电商:HTTPS 是所有网页的必备要求,而不仅是电商网站。它保护数据、建立用户信任并提升搜索引擎排名。
HTTPS 太昂贵:网站所有者有多种方式建立 HTTPS 连接,受信任的提供商(如立海世纪)为各种规模的企业提供高性价比的 SSL/TLS 证书。
HTTPS 无法被黑客攻破:HTTPS 提供的加密保护传输中的数据,但网站所有者不应因此认为站点完全无懈可击。网络钓鱼、恶意软件与薄弱的站点安全等漏洞仍可能侵犯用户隐私。
自签名证书已足够:浏览器不识别自签名证书,用户会因此收到安全警告。这类证书虽提供加密但缺乏身份验证,公共网站无法依赖它们,因既缺乏信任也缺乏运行有效性。
HTTP 与 HTTPS 站点在浏览器(Chrome、Firefox、Microsoft Edge)中的显示
网站在 Chrome、Firefox、Microsoft Edge 中的显示受所用连接类型影响。
HTTP 站点:普通 HTTP 站点与浏览器通信时不具备任何安全特性,信息来去公开,网址以"http://"开头。
HTTPS 站点:HTTPS 更安全,浏览器与网站之间有秘密通信方式,确保无人窥探,网址以"https://"开头以表明站点安全。
Chrome:HTTP 站点在网址前显示"Not Secure"标签;HTTPS 则显示调音图标与"https"。
Firefox:Firefox 以带删除线的灰色挂锁标记 HTTP 站点;HTTPS 站点显示挂锁图标与 https。
Edge:与其他浏览器一样,Edge 警告 HTTP 站点"Not Secure";HTTPS 则显示挂锁图标与"https"安全标签。
结论
HTTP 是 Web 的基础,但 HTTPS 已成为安全在线通信的必要标准。现代数字安全高度依赖 HTTPS,因为它保护用户隐私并建立信任。迁移到 HTTPS 不再是最佳实践,而是每个希望为在线存在提供安全保障的网站所有者的必然选择。