
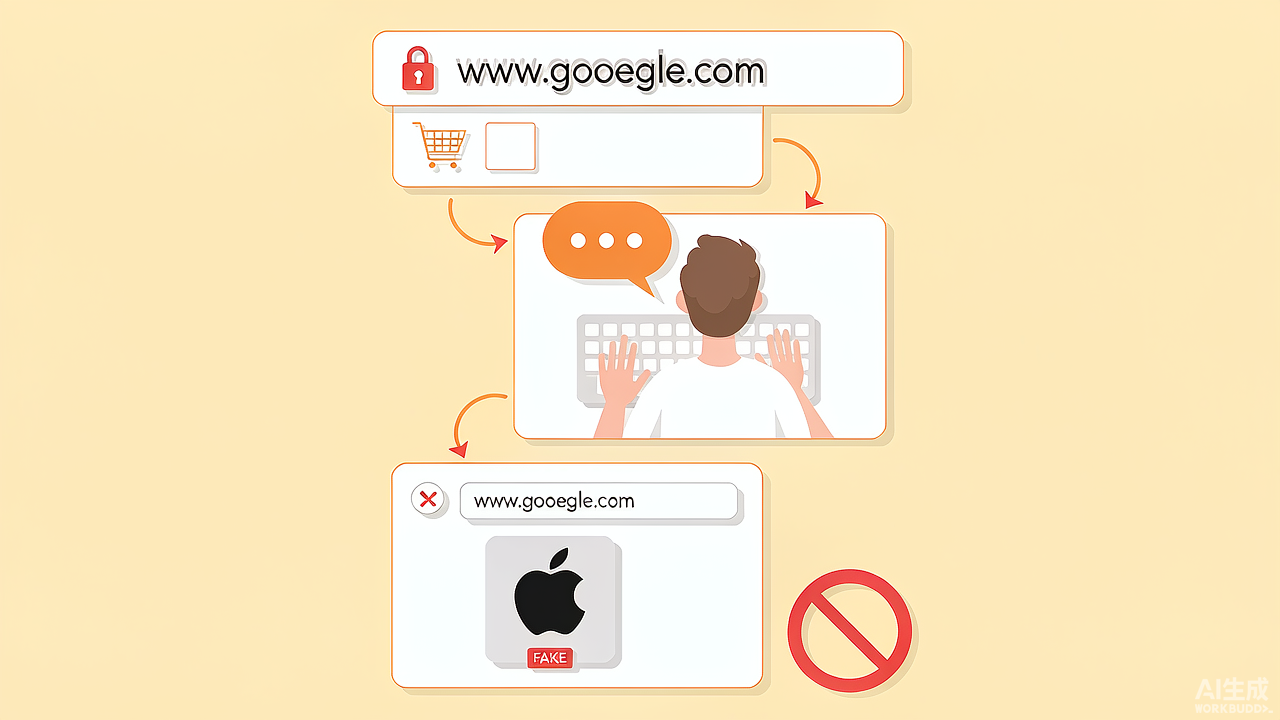
Typosquatting(域名抢注,又称 URL 劫持)针对那些在浏览器地址栏误输网址的访客。比如访问银行网站时把字母「e」打成「a」,或漏输了流媒体地址中的连字符——这类错误很常见,却可能把你引向满载恶意程序的仿冒站点,或在你输入用户名、邮箱、信用卡号「验证身份」时,把信息直接交给诈骗者。你已无意中成为 typosquatters(域名抢注者)的目标。下文从定义、类型与防护方法展开。
什么是 Typosquatting
Typosquatting 指某人(网络罪犯、入侵者或单纯想推广品牌/服务者)注册一个对知名网站故意拼错的域名副本,目标是捕获在浏览器输入网址时打错字的用户。在真实客户访问之前,攻击本身无害;为制造访问,攻击者通常发起钓鱼诈骗(多为邮件),诱导用户点击链接进入抢注站点。这些未授权网站常带有仿冒知名 logo 的登录页。若访客未察觉并填入登录、密码或银行信息,黑客便获得完整访问权限;若受害者在多站点使用相同密码,其他账户也会遭殃。对企业而言,即便未参与,与抢注攻击关联的域名也是公关灾难,被视为对互联网管理疏忽。国际化域名规则放宽后,新一轮抢注攻击大量涌现。
Typosquatting 如何运作
URL 劫持由输入错误、拼写错误或误解已知网站名导致。用户输错网址且未察觉,便会无意进入恶意黑客控制的替身站点。早期案例是 2006 年 Google 被 goggle.com 抢注(典型钓鱼平台),boogle、toogle、foogle 等也因键盘上「g」邻近而被盯上。
常见抢注形式
错别字:如 Twitterr.com 替代 Twitter.com(多了「r」)。错误拼写:如 goggle.com 替代 google.com。替换拼写:用知名品牌变体拼写。错误域名后缀:如用 .com 替代 .org。伪装 www:wwwgoogle.com vs www.google.com。组合抢注(Combosquatting):增删连字符。相似域名:几乎相同但缺少中心点号。额外点号:如 fou.movies.com 抢注 foumovies.com。这些大多只是推广他家商品,但也可能严重危害设备或骗取财务信息。
Typosquatting 的目的
出售域名:抢注者指望真实企业回购错误域名以重定向打字错误用户。广告:通过误拼站点赚取广告展示与点击收益。联盟链接分成:经联盟链接将用户重定向到正确站点并获利。身份盗窃:仿冒银行网站钓取登录与密码。安装恶意程序:注入恶意软件、伪杀毒软件或键盘记录器。
如何防范 Typosquatting 诈骗
普及意识:培训员工不要直接在地址栏输入网址,改用搜索引擎、语音控制或书签。
避免输错:输入网址后核对拼写与地址栏,确认到达正确站点。
SSL 证书:登录或提交敏感信息前,确认网站具备有效 SSL 证书(地址栏锁形标识、以 HTTPS 开头而非 HTTP),并检查证书确实属于目标站点。
注册域名与商标:注册商标后可向世界知识产权组织(WIPO)提起 Uniform Rapid Suspension(URS)诉讼;同时注册单复数、连字符变体及 .org/.com/.net 等多种后缀。
勿点邮件链接:银行绝不会邮件要求点击链接核对账户;此类邮件立即删除,有疑问请致电客服。
结语
人总会犯错,全球海量用户输入知名网址时难免打错,恶意黑客正利用此规律。我们无法买断所有可用 URL,最佳防御是通过部署恰当的 SSL 证书建立客户信任,并保持对抢注攻击的警惕。