
随着全球网民数量增长,身份盗用与数据泄露事件日益频繁。为在数据传输过程中保护用户信任与隐私,性价比最高的方式便是部署 SSL 证书。用户也越来越重视这类证书与自身数据安全。SSL 证书不仅能构建安全的交易环境,还能提升搜索引擎排名(SEO),带来更多客户与更好的互动。
SSL 的工作方式是:服务器端用私钥加密数据,用户端用对应公钥解密。这一加解密过程依赖哈希算法完成。
什么是哈希算法
哈希算法又称哈希函数,计算机常用它存储海量数据库或生成安全的数据交换通道。它是一种数学函数,能把大量信息压缩为极小的表示——通过复杂计算生成的代码称为"哈希值"或"哈希键"。文档的哈希值具有唯一且不可逆的特性:哪怕只改动一个比特,哈希值也会随之改变,从而帮助你判断信息是否被篡改。即便他人获取了哈希值,也无法反推出原始内容。
哈希在需要针对大型数据库计算、或识别比对数据串时极为便利。它维护文件或文档的完整性,让计算机只需比对哈希键而非整个文件,大幅简化比对工作。哈希可应用于安全、比对、安全数据传输等多种场景。
哈希在 SSL 中的用途
SSL(安全套接层)将经 HTTP 传输的明文转为 HTTPS,仅通信双方持有密钥可将数据还原为可读形式。SSL 证书提供身份认证与信任,基于非对称密钥对(公钥加密、私钥解密)构成公钥基础设施(PKI):公钥分发给浏览器,私钥由服务器安全保管。
非对称加密计算开销远大于对称加密,因此仅用于服务器与终端间的安全密钥交换;实际数据传输使用对称密钥完成。客户端验证证书后会生成会话密钥,加密后发往服务器,服务器解密后用于后续通信。
数字签名是 SSL 身份认证的重要一环。证书由可信第三方证书颁发机构(CA)签发,CA 提供的签名可证明证书的真实性——它从密码学上保证证书未被篡改、可安全使用。CA 对证书文档进行哈希并对哈希值签名,比直接签署整个证书更高效。哪怕文档仅被改动一个比特,哈希值也会完全不同,使伪造或篡改证书变得不可能。当操作系统检测到无效签名时,会报错并阻止连接。
SHA-1、SHA-2 与 SHA-256 的区别
SHA-1
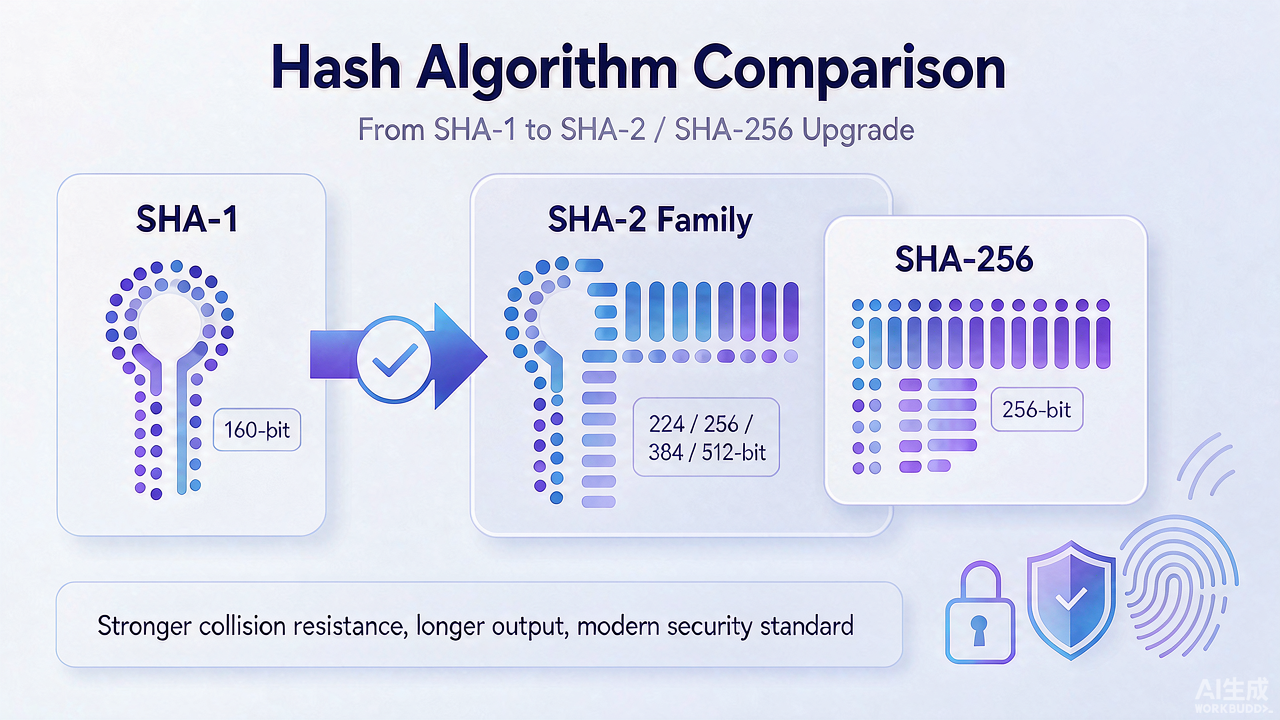
SHA-1(安全哈希算法 1)由美国国家安全局(NSA)于 1995 年设计,是联邦信息处理标准。它接收输入并生成 160 位(20 字节)的哈希值,通常表示为 40 位十六进制数。SHA-1 广泛用于 SSL、TLS、S/MIME 等安全协议,也曾是 CA 的首选。2017 年 2 月,Google 与阿姆斯特丹 CWI 研究机构实现 SHA-1 碰撞攻击,生成两份哈希值相同的不同 PDF,证明该算法已不安全(不过在 HMAC 场景下仍相对安全)。
SHA-2
2015 年 SHA-1 事故后,行业开始转向 SHA-2。SHA-2 同样由 NSA 于 2001 年设计,是一族算法,包含六种哈希函数:SHA-224、SHA-256、SHA-384、SHA-512、SHA-512/224、SHA-512/256,其中 SHA-256 与 SHA-512 被视为新型哈希函数。SHA-2 广泛用于 SSL、TLS、S/MIME 等协议,是当前 SSL 证书的主流选择。
SHA-256
SHA-256 是 SHA-2 家族成员,将數据拆分为 512 位(64 字节)块进行一系列数学运算,生成 256 位哈希值,是 SHA-1 之后最广泛使用的继任者。它被广泛用于比特币等加密货币中验证交易、计算工作量证明;Linux 与 Unix 厂商也开始将其用于密码安全存储,并提议应用于 DNSSEC(域名系统安全扩展)。
小结
三种最常用安全哈希算法各有定位。没有任何哈希算法能承诺十年无忧,但密码学行业始终在向前演进,随时准备更先进、更安全的协议。哈希是安全的核心组件,也是保护存储与传输数据最简便的方式,对数字签名尤为关键。