
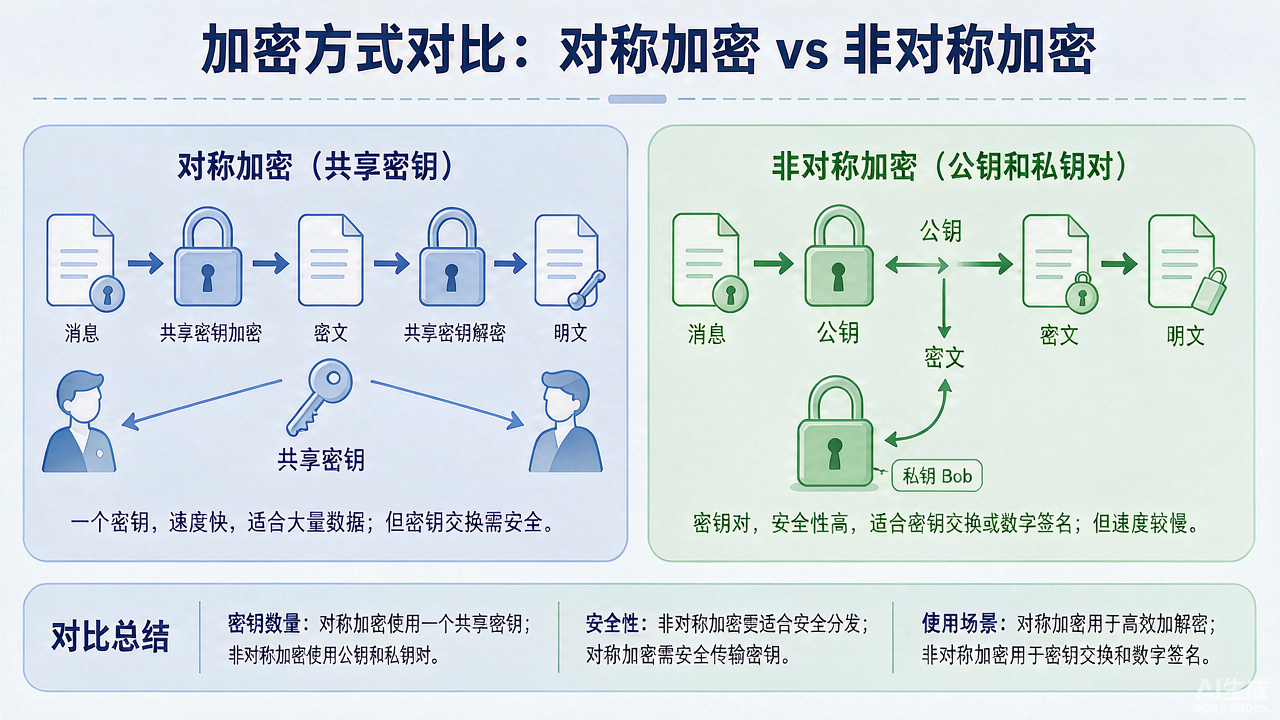
在网络安全中,加密在保护敏感信息与数据免受未授权访问方面至关重要。它是一种基础技术,通常采用两种不同类型:对称加密与非对称加密。这些方法基于不同原理运作,并提供不同级别的安全性。对称加密与非对称加密的主要区别在于密钥的使用:对称加密使用单一密钥进行加密与解密,速度更快但需要安全的密钥分发;而非对称加密使用一对密钥(公钥与私钥),为密钥交换与数字签名提供更高的安全性。本文将讨论两种流行的加密方案,解析算法定义与关键密码学概念,再深入比较这两种技术的核心差异。
算法
算法是解决数据安全问题的一组指令,加密算法是用于对数据执行加密的一组数学程序。通过算法,信息从明文转换为密文。这引出密码学的概念——该学科长期以来一直用于通信系统中的信息安全。
对称与非对称加密中的密码学
密码学是一种运用高等数学原理以特定形式存储与传输数据的方法,使只有预期的接收者才能读取与处理。加密是密码学的核心概念——是将消息编码为密文的过程,使窃听者无法阅读或理解。明文被加密为密文后,可经通信信道发送而无干扰风险;到达接收端时,密文被解密回原始明文。
密码学术语
加密:使用密码学锁定信息的过程,信息被锁定为不可读的密文格式。
解密:使用密码技术解锁加密信息的过程。
密钥:类似密码的秘密,用于加密与解密信息。密码学中使用多种不同类型的密钥。
隐写术:将信息隐藏在其他数据(如图像、音频文件、文本等)中的科学。
什么是对称加密?
对称加密是最简单的加密形式,仅用一个秘密密钥对信息进行加密与解密。它是一种古老且知名的技术,使用的秘密密钥可以是数字、单词或一串随机字母。发送方与接收方都应知道用于加密与解密所有消息的秘密密钥。Blowfish、AES、DES、RC5 与 RC6 都是对称加密的例子,使用最广泛的对称算法是 AES-128、AES-192 与 AES-256。
WhatsApp、Signal 等安全消息应用是对称加密的真实例子:消息在发送方设备上使用特定对称密钥加密,再分享到接收方设备进行解密与阅读。对称加密推荐用于实时通信,适合数据加密与解密必须快速高效的行业场景。此处密钥必须保密以确保安全。对称密钥加密的主要缺点是,所有相关方必须在使用密钥解密数据前交换该密钥。
对称加密的优缺点
优点:
— 更快:由于使用单一密钥进行加密与解密,执行更快。
— 身份验证:使用密码认证作为安全手段以证明接收方身份。
— 易于执行与管理:用户只有一个密钥用于加密与解密,便于执行与管理。
— 适合批量加密:其速度使其非常适合加密大量数据,如文件、数据库与备份。
缺点:
— 安全共享加密密钥是一项任务,它带来密钥泄露风险的挑战。
— 对称加密扩展性不佳,因为多用户间共享密钥可能不适合不同用户。
什么是非对称加密?
非对称加密又称公钥密码学,相较对称加密是一种较新的方法。它使用两个密钥:公钥用于加密,私钥用于解密。公钥在互联网上公开分发,而私钥保密。因此,只有拥有对应私钥的接收方才能解码信息。这种双密钥机制免去了在网络中共享单一私钥的需要,从而提升安全性。
网上银行是非对称加密的一个例子:浏览器与银行服务器使用公钥建立安全连接,浏览器用银行公钥加密关键信息,而银行服务器持有私钥,从而阻止未授权方拦截与窃取金融信息,维护交易与个人数据安全。非对称加密用于通过 TLS/SSL 等协议建立安全连接,流行的非对称密钥加密算法包括 ElGamal、RSA、DSA 与椭圆曲线密码学(ECC)。
非对称加密的优缺点
优点:
— 非对称加密有两个密钥(一公一私),因此不存在密钥分发问题。
— 凭借一对密钥,与多方通信并不困难,因此在大型网络中扩展性更强。
缺点:
— 性能:非对称加密相比对称加密性能较慢。
— 难以理解与执行:由于密钥尺寸较大,非对称加密不易实现与管理。
数字证书中的非对称加密
非对称加密采用公钥密码学保护通信。数字证书是此过程的基础,将公钥绑定到实体(个人或组织)。由受信任的证书颁发机构(CA)签发,证书包含所有者身份、公钥、签发 CA 及有效期等信息。在安全通信会话中,各方交换数字证书,接收方使用 CA 的公钥验证证书真实性以确保其完整性。从已验证证书中提取的发送方公钥用于加密数据,只有持有对应私钥的一方才能解密消息。
SSL/TLS 同时使用非对称与对称加密——非对称用于初始握手,对称用于安全会话内的批量数据加密。
对称加密与非对称加密的区别
非对称加密的引入旨在弥补对称加密模型中需要共享密钥的固有问题,通过使用一对公私钥消除共享密钥的需求。下表总结了对称与非对称加密的关键差异。
| 关键差异 | 对称加密 | 非对称加密 |
|---|---|---|
| 密文大小 | 相比原始明文文件密文更小 | 相比原始明文文件密文更大 |
| 数据大小 | 用于传输大数据 | 用于传输小数据 |
| 资源利用 | 对称密钥加密资源占用较低 | 非对称加密需要较高资源消耗 |
| 密钥长度 | 128 或 256 位密钥 | RSA 2048 位或更高密钥 |
| 安全性 | 因使用单一密钥安全性较低 | 因加密与解密涉及两个密钥而更安全 |
| 密钥数量 | 使用单一密钥进行加密与解密 | 使用两个密钥进行加密与解密 |
| 技术 | 较老的技术 | 现代加密技术 |
| 保密性 | 单一密钥存在密钥泄露风险 | 两个独立密钥消除了共享密钥的需求 |
| 速度 | 对称加密速度快 | 非对称加密速度较慢 |
| 算法 | RC4、AES、DES、3DES、QUAD | RSA、Diffie-Hellman、ECC 算法 |
结论
谈及加密,最新方案未必最适合。应综合考虑安全需求、数据规模与处理能力等因素。对称与非对称加密各有优缺点:对称加密为大数据传输提供速度与效率,非对称加密则为较小数据或密钥交换提供更高的安全性。人们始终应使用适合当前任务的加密算法。
随着密码学开启新的转变,新算法不断被开发以追赶窃听者并保护信息以增强机密性。未来几年,黑客势必让专家日子更难过,密码学界还将带给我们更多期待!