
本页内容
- 我们将涵盖哪些内容?
- 先决条件
- 准备开始...
- 总结…
漏洞每天都在出现,安全专家忙于修复漏洞,而黑客则致力于利用漏洞。漏洞扫描器会检查系统中是否存在攻击者可利用的已知漏洞,从而危害系统。市面上有许多可用于漏洞扫描的工具。Nessus 就是这样一款功能强大的漏洞发现扫描工具。它由 Tenable Network Security Inc. 开发和维护。它曾在 Nmap Software LLC 的安全工具清单中排名第一。尽管现在它已降至该清单的第三位,但它仍然是一款功能强大的远程安全扫描工具。
我们将涵盖哪些内容?
在本指南中,我们将探讨如何在 Nessus 上配置扫描策略,稍后我们还将使用该策略创建扫描。然后我们将选择一个目标系统进行扫描。本教程使用 Kali Linux。现在开始吧。
先决条件
- 具有管理员凭据的用户帐户。
- 具备网络安全和漏洞评估的基础知识。
- 您的系统上应安装 Nessus essential。
准备开始...
启动 Nessus 扫描的第一步是选择扫描模板。您可以使用 Nessus 提供的可用扫描模板,也可以创建自定义策略。后者会创建一个用户定义的扫描模板,可在 User Defined 扫描模板部分下找到。我们在该策略中设置的每一项设置都将自动应用于该策略下的任何扫描。
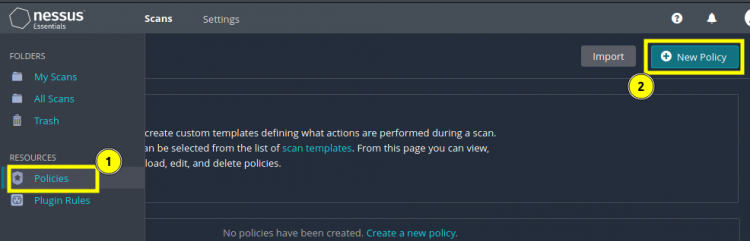
步骤 1. 让我们继续创建扫描策略。首先,通过导航到 "https://kali:8834" 登录 Nessus 的 Web 界面。在着陆页上,点击左侧垂直面板中的 'Policies' 标签。在下图中,这被标记为 '1'。现在点击右上角的 'New Policy' 按钮(标记为 '2')。
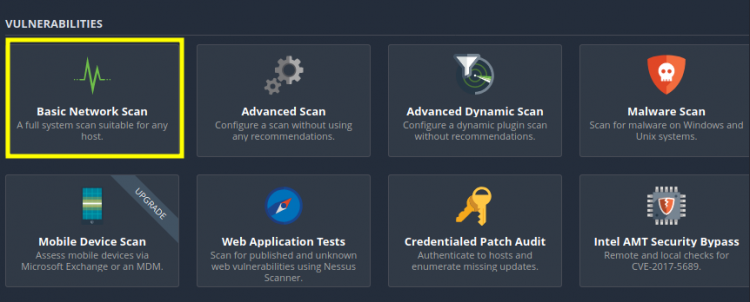
步骤 2. 有许多扫描器模板可供我们选择。总体而言,分为三大类:Discovery、Vulnerabilities 和 Compliance。由于我们正在处理漏洞扫描策略,我们将从该类别中选择一个。让我们从 Basic Network Scan 策略开始。该策略用于完整系统扫描,这意味着它会搜索系统上的任何漏洞。
在这个新屏幕上,选择 'Basic Network Scan' 选项。
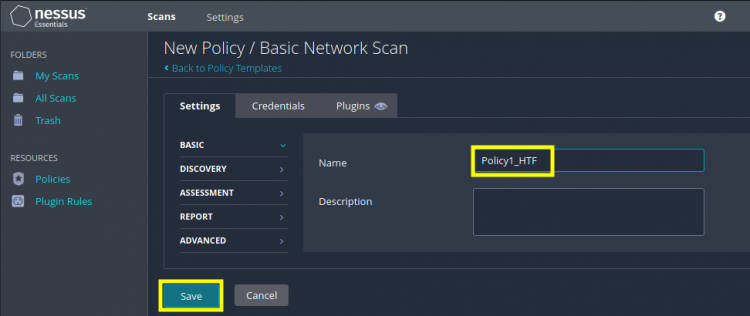
步骤 3. 现在我们已经选择了扫描策略,为其指定一个合适的名称,暂时保持其余设置不变。在本例中,策略的名称为 'Policy1_HTF'。
您可能已经注意到,我们的自定义策略基于 Tenable 提供的模板。
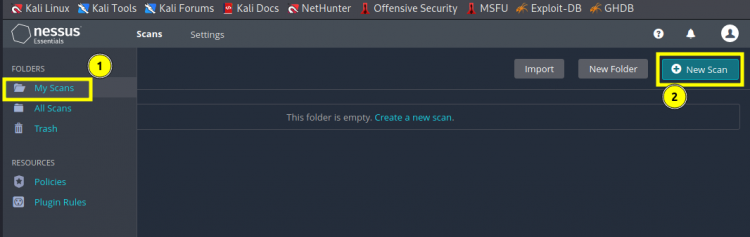
步骤 4. 保存策略后,我们就可以在该策略下创建新扫描了。现在选择左上角 folders 部分下的 'My Scans' 标签,然后点击 'New Scan' 按钮。请参见下图作为参考。
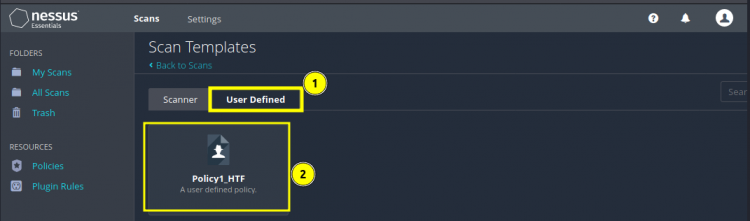
步骤 5. 在新页面上,转到 'User Defined' 选项卡,选择我们在步骤 3 中创建的自定义策略(Policy1_HTF)。
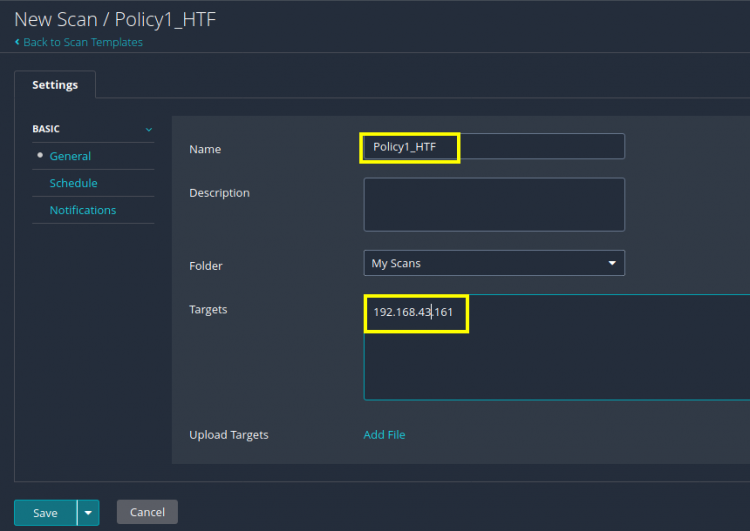
步骤 6. 新扫描的名称与我们的自定义策略相同,如下所示:
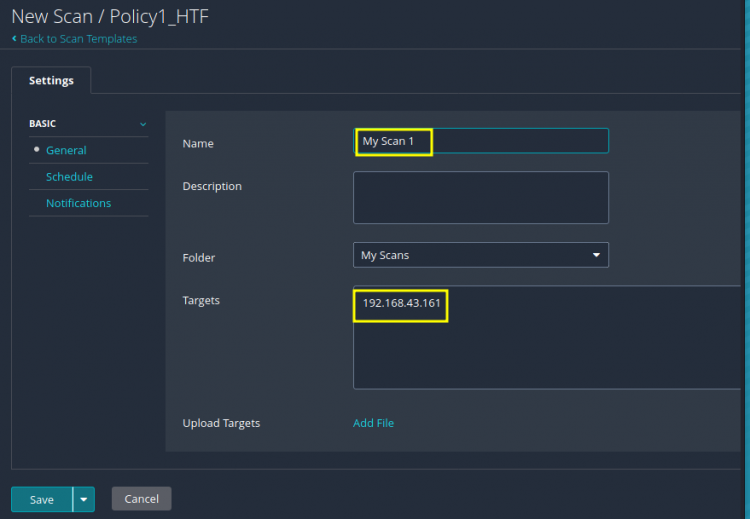
我们将把该名称更改为 'My Scan 1' 以避免任何混淆。您还可以为此扫描提供可选描述,我们将其留空。在与 'Targets' 标签对应的文本字段中,输入您要扫描的目标系统的主机名或 IP 地址。保存文件以继续。
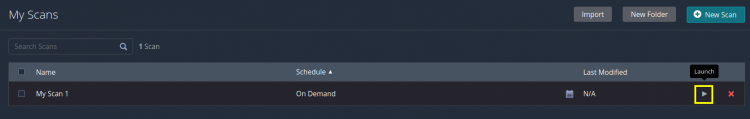
步骤 7. 现在所有配置都已完成。接下来我们只需启动扫描,看看它是否正常工作。在新窗口中,您会注意到一个 Play 按钮,点击它即可开始扫描。
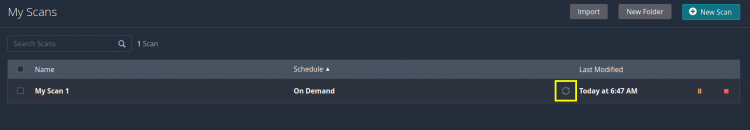
Play 图标将变为两个圆形旋转箭头,表示扫描正在运行。扫描完成需要一些时间。
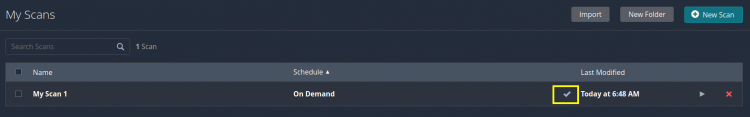
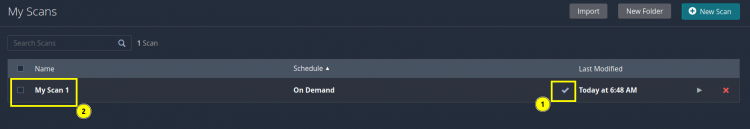
旋转箭头现在变为一个复选标记符号,这意味着我们的扫描过程成功了。
很好,现在我们可以查看目标系统的扫描报告了。点击扫描名称(在本例中为 'My Scan 1')。
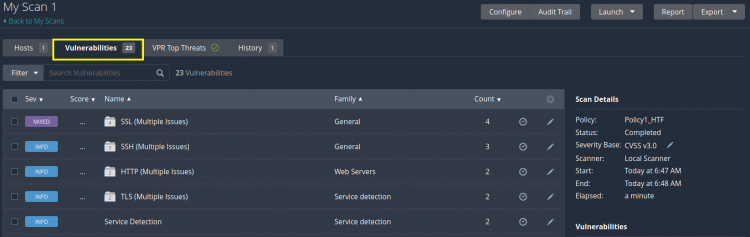
在新窗口中,点击 'Vulnerabilities' 选项卡以查看报告摘要。我们还可以将这些扫描导出为 Nessus 文件或 Nessus DB 文件格式,扫描报告可以生成为 HTML、CSV 或 PDF 格式。
恭喜,您已经使用 Nessus 完成了第一次漏洞扫描。
总结…
现在我们完成了今天关于 Nessus 扫描工具的指南。我们已经了解了如何创建策略并使用它来扫描目标系统。要解读 Nessus 报告,需要对该工具有深入的了解,并对网络安全概念有更好的理解。Tenable 还提供按需培训,以有效使用其产品。如果您有兴趣学习 Nessus,可以使用该公司提供的免费试用。