
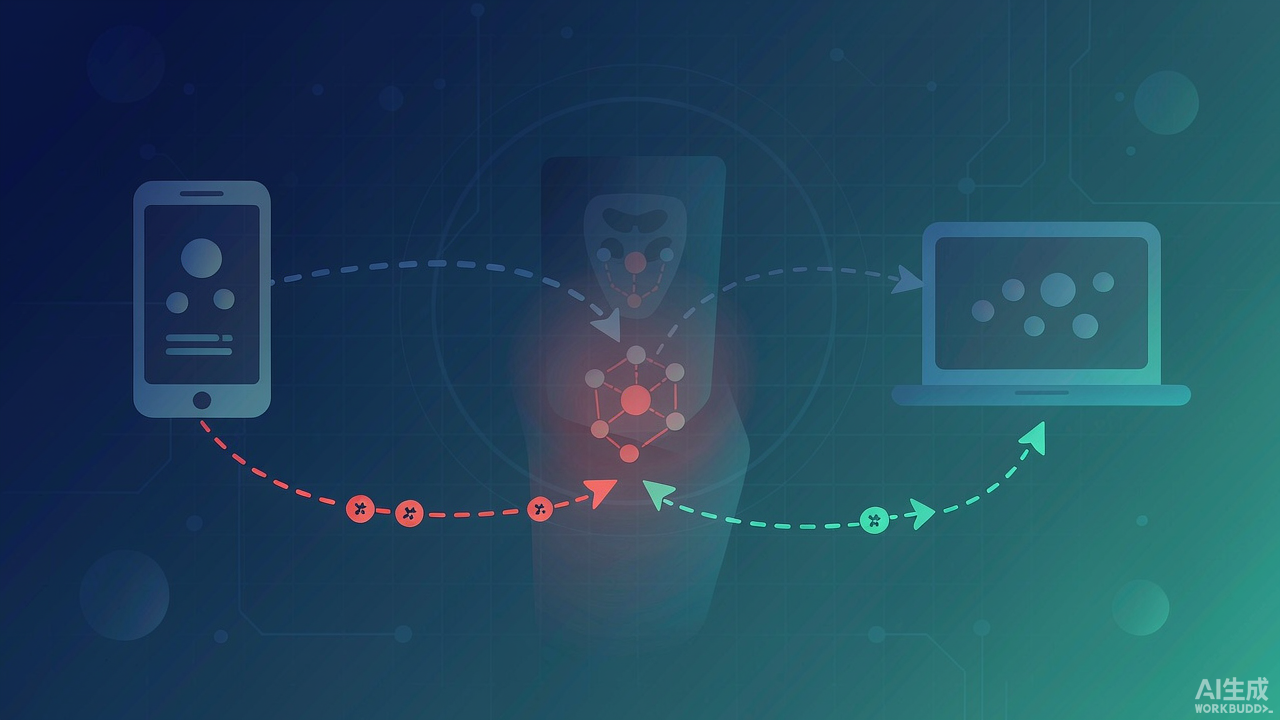
中间人攻击(MITM,Man-in-the-Middle)是攻击者秘密插入通信双方之间、拦截并可能篡改数据的网络攻击。了解它如何运作及如何防范,是保护在线活动的关键。
什么是中间人攻击?
中间人攻击指攻击者秘密地位于两方通信之间,在不被察觉的情况下拦截、读取甚至修改传输中的数据。与直接入侵不同,MITM 利用通信链路本身的弱点,使受害者以为自己仍在与合法对方通信,而攻击者正悄然充当"中间人"。
中间人攻击如何运作?
1. 拦截(Interception):攻击者先拦截两方通信,方式包括:
欺骗(Spoofing)——用 IP 或 MAC 地址欺骗冒充受信任设备或服务器。
流氓接入点(Rogue Access Points)——架设名称类似合法网络的假 Wi-Fi,用户连接后流量被暗中路由经过攻击者。
ARP 欺骗(ARP Spoofing)——在局域网发送伪造 ARP 消息,使设备将数发送给攻击者而非真实目的地。
2. 解密(Decryption):若拦截的数据已加密,攻击者需解密使其可读,方式包括:
SSL 剥离(SSL Stripping)——将安全 HTTPS 连接降级为未加密 HTTP,以明文读取数据。
浏览器内中间人(Man-in-the-Browser)——恶意软件在浏览器内、数据加密前直接拦截并修改。
3. 数据操纵(Data Manipulation):
会话劫持(Session Hijacking)——窃取会话令牌控制活动会话,以合法用户身份操作。
数据注入(Data Injection)——篡改发送或接收的数据,如更改银行转账目的地或邮件内容。
如何防范中间人攻击?
以下工具与技术有助于防范 MITM 攻击:
网络安全工具:如 Wireshark 可用于监控网络流量、检测潜在 MITM 攻击,分析数据包并识别异常。
SSL/TLS 证书:确保网站使用有效且最新的 SSL/TLS 证书,由声誉良好的证书颁发机构(CA)签发。
入侵检测系统(IDS,Intrusion Detection Systems):监测异常网络活动,对可疑行为生成告警。
此外,启用 HSTS、使用 VPN 加密通信、警惕公共 Wi-Fi、认真对待浏览器证书警告,都是降低 MITM 风险的实际做法。定期更新软件、部署证书固定(certificate pinning)也能进一步加固防护。