
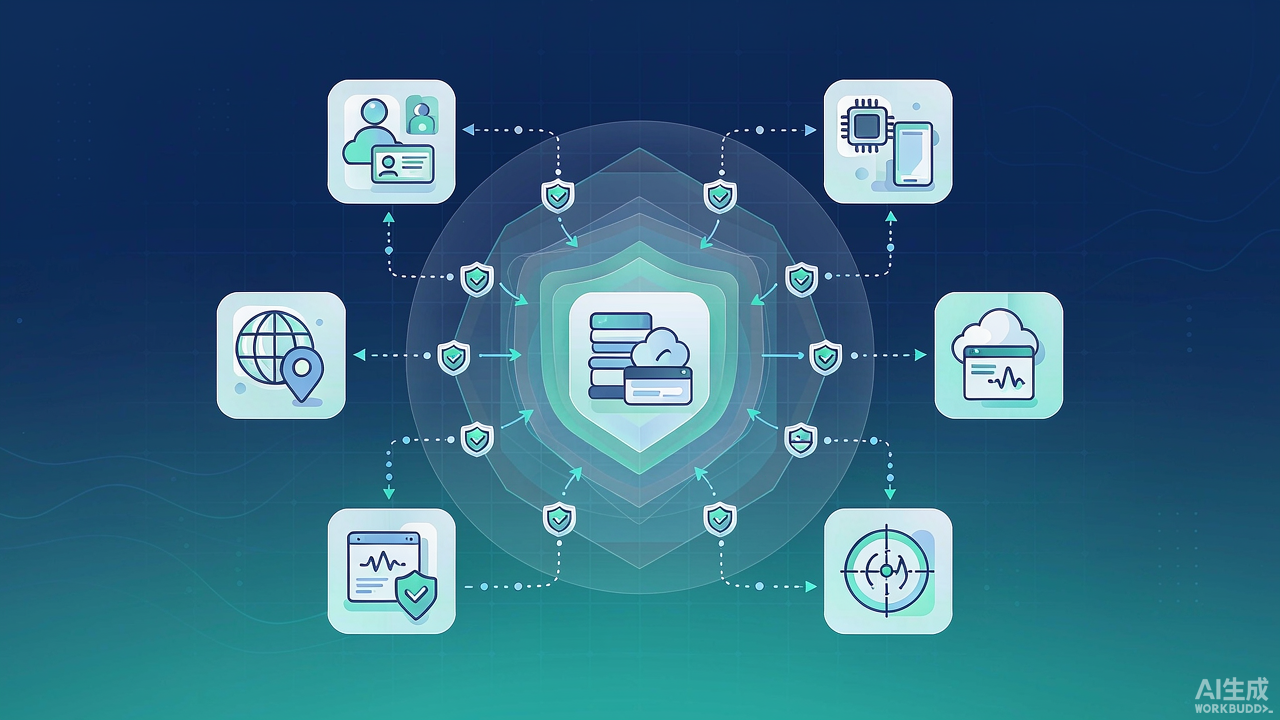
如果你仍仅依赖防火墙与基于信任的访问,你是在拿业务赌博。据 IBM 数据,如今数据泄露给企业造成的平均损失已达 445 万美元,且这一数字还在攀升。受害的不仅是大企业——小企业、电商站点与代理公司同样在被攻击。
这正是零信任(Zero Trust)登场的地方。它不是流行词,而是一种更高效地保护你的系统、用户与未来的方式。那么,什么是零信任安全?本文从顶到底拆解它,并解释为何它对今天任何管理网站或网络基础设施的人都很重要。
什么是零信任安全?
零信任安全是一种网络安全模型,它拒绝隐式信任,持续验证每一个用户、设备与连接。它通过强制身份检查、最小权限访问与持续认证来保护数据,即便请求来自网络边界内部也不例外。
每一次访问数据或网络资源的尝试,都必须经过严格的认证、授权与验证流程,无论请求来自网络边界之内还是之外。术语"零信任"由 Forrester Research 分析师 John Kindervag 于 2010 年首次提出。当时多数公司仍依赖"城堡—护城河"安全模型——旧模型假定公司企业网络内的一切都可被信任,如同被护城河保护的城堡。一旦越过护城河(通过防火墙或 VPN),就能在内网自由移动而无需更多检查。问题在于:被泄露的凭据、权限过高的账户,以及攻击者的横向移动,使内部威胁同样危险。
如今,云服务、远程办公、物联网(IoT)与第三方应用已消解了传统边界,企业再也负担不起 blanket trust(一揽子信任)。因此零信任模型成为现代安全战略的核心,尤其在联邦与政府企业场景中。联邦零信任战略、NIST 800-207 与零信任成熟度模型都推动组织采用零信任架构。无论是通过 SaaS 平台、内容站点还是内部工具,数字运营都需要最小权限访问与持续验证等零信任原则。
零信任的核心原则
零信任安全是从隐式信任转向持续验证的转变:你不再假定某用户或设备安全,而是去证明它。定义强健零信任架构的核心原则包括:
- 持续验证(Continuous Verification):每个访问请求都针对身份、设备健康、请求时间与行为等多因素检查,在威胁深入基础设施前将其阻断。
- 最小权限访问(Least Privilege Access):用户与系统只获得所需访问权,不多不少,限制权限过高账户并降低泄露影响。
- 假设已被突破(Assume Breach):以攻击者可能已在你网络分段内为心态运作,驱动实时监控与上下文数据分析等主动防御。
- 微隔离(Microsegmentation):不采用一个大信任网络,而是拆分为小而隔离的区域,阻断横向移动并快速遏制威胁。
- 强身份验証:访问始于证明"你是谁",包括对照受信身份提供商的身份检查。
- 多因素认证(MFA):仅依赖密码已不够,MFA 结合两个及以上因素——你知道的、你拥有的、你本身的特质。
- 设备访问控制:即便受信用户也可能带来风险,零信任模型在允许访问前检查设备健康、软件版本与合规状态。
- 实时监控与验证:安全不止于登录,需持续监控会话、用户行为与网络流量以发现滥用迹象。
零信任在实践中的运作
在真实世界应用零信任,意味着用基于身份、上下文与行为的实时决策取代一揽子信任。
身份与访问管理(IAM)
每个访问决策都始于用户身份。若不知道是谁在请求访问,就无法保护网络资源。IAM 系统验证用户凭据、执行最小权限访问,并与受信身份提供商同步,是任何零信任环境访问控制的基石。零信任验证流程检查的不仅是密码,还包括:谁在请求、使用什么设备、物理位置、设备状态(已打补丁、已加密、安全)、用户行为与历史、时间与上下文。这种评估利用上下文数据做出智能、风险感知的决策。
零信任示例
一名远程员工尝试查看内部文档。在授予访问前,系统:
- 通过多因素认证确认身份
- 验证笔记本已加密且合规
- 确认登录来自已批准 IP
- 仅允许访问文档,而非整个系统
这就是零信任安全在现实中的样子:动态、受控、持续验证。
在线企业实施零信任的好处
采用零信任安全模型不只是技术升级,更是改善整个信任环境防护的战略举措:
- 增强安全态势:去除隐式信任,阻断内外部威胁
- 降低数据泄露风险:最小权限访问意味着即便攻击者拿到凭据,其影响范围也受限
- 远程办公保护:无论用户在家中还是路上,身份与设备访问控制保障数据安全
- 改善合规:NIST 800-207 等框架与零信任原则一致,助力满足 PCI DSS 等标准
- 适应云环境:零信任模型可应用于混合系统、SaaS 应用、本地网络等
- 更小的攻击面:微隔离最小化攻击者可达范围
- 泄露遏制:一旦发生攻击,实时监控与上下文数据助你快速关停
- 跨平台一致性:对所有用户与应用施加相同访问策略
一家电商企业若已通过立海世纪的 SSL 证书保护传输中的客户数据,再叠加零信任——限制员工对支付系统的访问、记录每次登录、跨终端持续验证——这种双层策略能守护持卡人数据并满足合规要求。无论你运营 WordPress 博客、在线商店还是 SaaS 应用,将零信任架构与 SSL/TLS 加密结合,都能构建更具韧性的信任型企业。
零信任的日常用例
4. 管理第三方访问并替代传统 VPN
第三方厂商、自由职业者、承包商与合作伙伴是网络攻击的重要漏洞点。他们常需临时或受限访问你的系统,但风险很高,尤其在使用非托管设备或未知网络时。零信任改变你的处理方式:例如雇佣自由开发者修 bug,传统做法可能是发 VPN 凭据或共享管理员账户;采用零信任架构后,访问变得严密受控。限制并监控第三方会话是遵循 NIST 或 CISA 指引的企业必备最佳实践。提示:始终将第三方访问视为潜在泄露场景,使用临时凭据、与 SSO 集成,并将 ZTNA 与你的策略配对以强制执行实时控制。
5. 多云与 DevOps 安全
DevOps 团队工作迅速,需要跨云平台对多系统、API 与服务的灵活安全访问。若访问不被监控与适当限制,这种速度会成为安全问题。示例:一名 DevOps 工程师对 AWS 与 Azure 的预发和生产环境都有管理员权限,若无零信任原则,账户被攻陷可能导致全面接管。通过微隔离、上下文访问策略与持续监控,访问将被限制在特定的环境、时间或任务内。提示:使用与身份提供商绑定的基于角色的访问控制,并持续验证 API 交互。
零信任入门:实施步骤
部署零信任看似艰巨,但可以逐步推进。以下为中小企业提供的实用路线图:
1. 盘点你拥有的资产:列出每一个触及网络基础设施的用户、设备、工作负载与数据,记录其位置(办公室、家中或云端)及处理的数据点。
2. 审视当前安全态势:运行漏洞扫描、权限审计与配置审查,对照 NIST 指引并从 CISA 获取威胁情报,查找权限过高账户、弱密码或增加供应链攻击风险的第三方集成。
3. 识别关键资产:按业务影响为应用与数据排序,问"若它下线,损失多少收入",据此决定应用零信任原则的先后顺序。
4. 起草基于上下文的访问策略:创建执行最小权限与假设突破心态的规则,定义物理位置、设备健康与角色等前置条件。
5. 强化身份验证:集成提供 MFA 与持续认证的身份提供商,每次登录都持续验证用户身份与设备上下文。
6. 网络分段:将工作负载拆分为小而隔离的网段,微隔离阻止入侵者在数据库与应用服务器间跳跃;在云服务中用安全组或服务网格策略套用相同逻辑。
7. 启用监控与分析:部署 7×24 监控网络流量与用户行为的工具,实时告警让安全团队在攻击者触及敏感数据前关停可疑会话。
8. 分阶段推广:先以一个高价值应用做试点,衡量影响、调优访问控制、培训用户,再扩展到更多系统。
遵循这八步,就能在不打乱日常运营的前提下,把传统边界转变为富有韧性的零信任环境。