
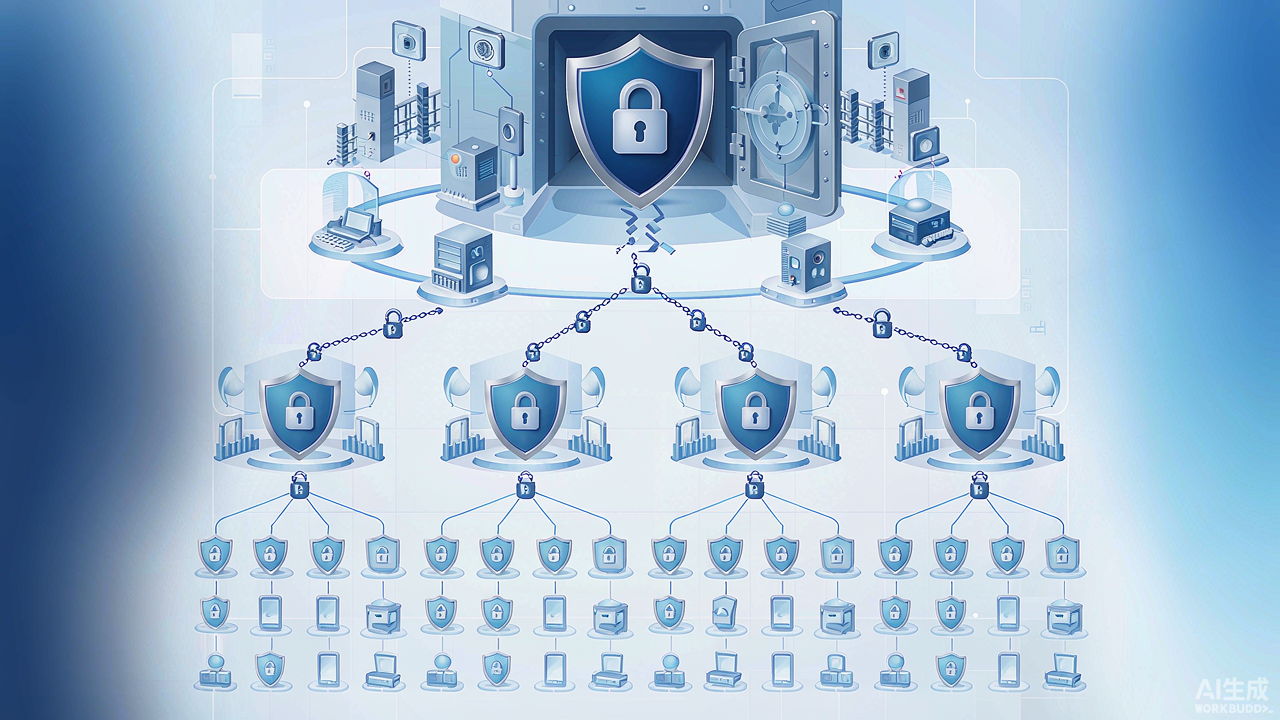
公钥基础设施(PKI)是数字安全的关键组成部分。它借助策略、流程、硬件与软件,保障数字交易、数据交换以及可靠的数字身份。如今,许多组织依赖三层(3-Tier)PKI 体系来支撑其数字安全。
简而言之,PKI 维护着一个可信的数字环境,使安全的数字交互成为我们日常企业与 IT 运营中的现实。
根证书颁发机构(CA)的角色
在三层 PKI 体系的金字塔顶端,是根证书颁发机构(Root CA)。它是整个 PKI 体系中最受信任的实体。根 CA 的首要职责是为其下级的中间 CA 签发证书,而中间 CA 再为签发 CA 签发证书。通过将根 CA 保持在离线状态(不直接暴露于网络之上),整个 PKI 体系的完整性与安全性都会得到大幅增强。
什么是离线根证书仪式?
离线根证书仪式(Offline Root Ceremony)是指安全地创建并存储根证书的过程。"仪式"一词恰如其分地体现了该操作的严肃与缜密。离线根证书仪式对技术与策略层面都意义重大,需要周密的规划与执行。它涉及多名受信任的人员,并实施强有力的物理与逻辑安全措施。
离线根证书仪式的步骤
不同组织的离线根证书仪式步骤各异,但一场典型的仪式大致如下:
- 准备:准备好仪式所需的全部组件,包括汇集必要的硬件与软件,并搭建安全环境。
- 执行:受信任的人员在其他员工的监督(可能还有第三方审计员)下执行仪式。生成根密钥对,并签署根证书。
- 验证:对根证书进行验证,确保其被正确生成与签署。
- 存储:根 CA 的私钥被安全存储,通常存放于硬件安全模块(HSM)中。
- 记录:对仪式的详细过程进行记录,包括到场人员、所采取的步骤、与计划流程的任何偏差,以及每一步的结果。
离线根证书仪式在三层 PKI 中的重要性
离线根证书仪式是 PKI 安全性与可信度的核心。将根 CA 保持在离线状态并执行此类仪式,能极大降低未授权访问与泄露的风险。这种强有力的保护至关重要,因为一旦根 CA 遭到泄露,其影响会层层扩散,可能导致其体系内签发的所有证书失效。
离线根证书仪式的最佳实践
以下是执行离线根证书仪式的一些最佳实践:
- 充分准备:规划对离线根证书仪式的成功至关重要。确保正确人员在场、设备就绪、环境安全。
- 使用受信任的人员:只有经过验证的受信任人员才能参与仪式,担任根密钥的保管者。
- 确保环境安全:仪式执行环境的物理与逻辑安全都应足够强健。
- 逐步验证:在每一步都验证流程,以确保完整性。
- 安全存储:将私钥安全存储,最好存放在防篡改的 HSM 中。
- 完整记录:为审计与日后参考,保留整个仪式的详细记录。
二层与三层 PKI 的对比
除了我们已探讨的三层 PKI 体系,二层(2-Tier)PKI 也被广泛使用。两者的主要区别在于体系内的层级数量,以及证书颁发机构(CA)所承担的职责。
二层 PKI
在二层 PKI 中,只有两个层级:根 CA 与下级(或签发)CA。与三层 PKI 一样,根 CA 是最受信任的实体。它负责向下级 CA 直接签发证书,而下级 CA 再向最终实体(如用户、计算机或网络设备)签发证书。二层模型管理上可能更为简单,尤其适合规模较小的组织,但它在安全性与可扩展性上提供的层级与三层 PKI 不同。
三层 PKI
在三层 PKI 中,存在三个层级:根 CA、中间 CA 与签发 CA。根 CA 向中间 CA 签发证书,中间 CA 再向签发 CA 签发证书,最后由签发 CA 向最终实体签发证书。相比二层模型,该模型提供了更好的安全性,因为根 CA 与最终实体之间被进一步隔离。它也为大型组织或需要管理大量证书的组织提供了更好的可扩展性。
在二层与三层 PKI 之间如何选择
选择二层还是三层 PKI,取决于你组织的具体需求。二层体系在搭建与管理上更直接,可能更适合规模较小或需求较简单的组织。另一方面,三层体系提供了增强的安全性与可扩展性,更适合规模较大或安全需求更复杂的组织。
归根结底,无论采用何种结构,理解维护 PKI 完整性与安全性的重要性都至关重要。无论是运行二层还是三层 PKI,落实包括安全的离线根证书仪式在内的最佳实践,对保持数字证书的可信度与有效性都不可或缺。