
本页内容
- 准备工作
- 安装 Unbound DNS 服务器
- 将 Unbound 配置为本地 DNS 服务器;基本配置;启用 DNS 缓存;Unbound 隐私与安全;定义私有网络与访问控制列表(ACLs);设置本地域名;Unbound 性能调优;将 Unbound 配置为使用 DNS-over-TLS (DoT) 的 DNS 解析器
- 设置 UFW 防火墙
- 通过 Rsyslog 和 Logrotate 设置 Unbound 日志
- 在客户端上设置 DNS 解析器;针对 Ubuntu 桌面版;针对通用 Ubuntu 服务器
- 测试 Unbound DNS 服务器
- 结论
- 基本配置
- 启用 DNS 缓存
- Unbound 隐私与安全
- 定义私有网络与访问控制列表(ACLs)
- 设置本地域名
- Unbound 性能调优
- 将 Unbound 配置为使用 DNS-over-TLS (DoT) 的 DNS 解析器
- 针对 Ubuntu 桌面版
- 针对通用 Ubuntu 服务器
Unbound 是一款免费且开源的 DNS 服务器软件,可用作校验、递归和缓存型 DNS 解析器。它是一款功能丰富的 DNS 服务器,支持 DNS-over-TLS (DoT)、DNS-over-HTTPS (DoH)、查询名称最小化(Query Name Minimisation)、积极使用 DNSSEC 校验缓存(Aggressive Use of DNSSEC-Validated Cache),以及对权威区域(authority zones)的支持。Unbound 专注于 DNS 的隐私与安全,同时又不牺牲速度与性能。
Unbound 主要由 NLnet Labs 开发,以 BSD 许可证分发,并支持基于 DNS 服务器开放标准的现代化特性。Unbound 经过了严格的审计,可运行于 Linux、BSD 和 macOS 系统。Unbound 适用于上述大多数操作系统,并可通过系统包管理器安装。
在本教程中,你将在 Ubuntu 22.04 服务器上安装 Unbound,并将其配置为本地 DNS 服务器,启用 DNSSEC、DNS 缓存、本地域名与子域名,以及 DNS-over-TLS (DoT) 等特性。你还将通过 Rsyslog 和 logrotate 配置 Unbound 日志,并设置一台 Ubuntu 客户端机器来验证 Unbound 的安装。
准备工作
要完成本教程,你必须满足以下要求:
- 一台 Ubuntu 22.04 服务器——本例使用主机名为 ' unbound-server '、IP 地址为 ' 192.168.5.100 ' 的 Ubuntu 服务器。
- 一个具有 sudo/root 管理员权限的非 root 用户。
就这些。现在你可以开始 Unbound 的安装了。
安装 Unbound DNS 服务器
默认情况下,Ubuntu 软件源提供了 Unbound 软件包,你可以通过 APT 轻松安装。在开始安装 Unbound 之前,请执行以下 apt 命令来更新并刷新你的 Ubuntu 软件包索引。
sudo apt update现在通过以下命令查看 Unbound 软件包的详细信息。
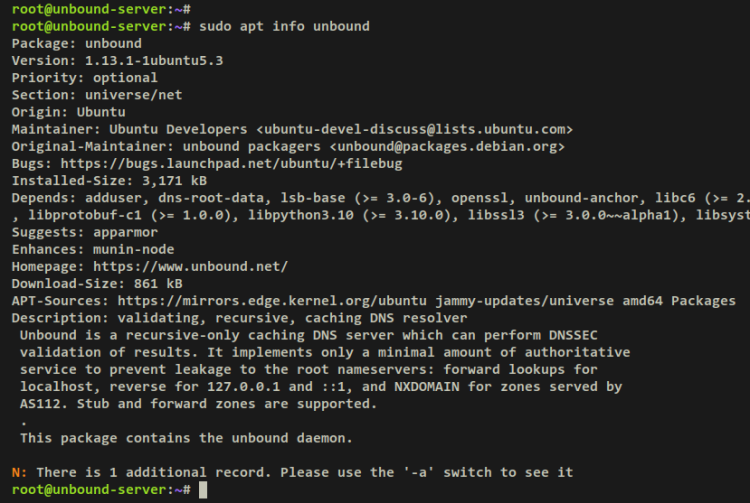
sudo apt info unbound撰写本文时,默认的 Ubuntu 软件源提供的是 Unbound 1.13。
接下来,使用以下 apt 命令安装 Unbound。当系统提示时,输入 y 确认并按 ENTER 继续。
sudo apt install unbound输出:
Unbound 安装完成后,运行以下 systemctl 命令来验证 Unbound 服务。
sudo systemctl is-enabled unbound
sudo systemctl status unbound
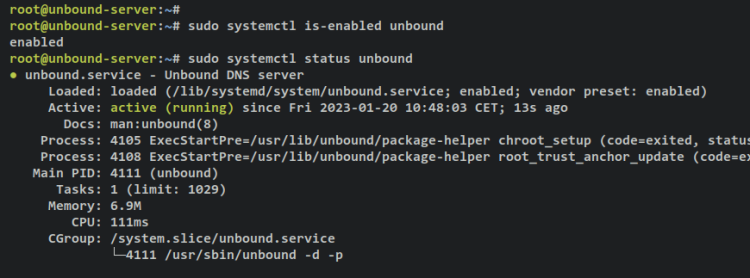
输出中的 ' enabled ' 表明 Unbound 已启用,并将在系统启动时自动启动。而输出中的 ' active (running) ' 表明 Unbound 正在运行。
将 Unbound 配置为本地 DNS 服务器
Unbound 的默认配置位于 '/etc/unbound/unbound.conf'。在本步骤中,你将通过你喜欢的编辑器修改 Unbound 的主配置文件 '/etc/unbound/unbound.conf'。
接下来你将了解 Unbound DNS 服务器的基本配置,启用 DNS 缓存,设置本地域名与子域名,并将 Unbound 配置为启用了 DoT (DNS-over-TLS) 的 DNS 解析器。
基本配置
使用你喜欢的编辑器打开 Unbound 的默认配置文件 '/etc/unbound/unbound.conf'。本例使用 nano 来编辑配置文件 '/etc/unbound/unbound.conf'。
sudo nano /etc/unbound/unbound.conf将以下行添加到文件中。' server ' 段落用于设置 Unbound 的基本配置。在本例中,你将在本地 IP 地址 ' 192.168.5.100 ' 上以默认端口 53 运行 Unbound。此外,你将配置记录日志到 Syslog 消息,并禁用 IPv6。最后,你将通过 ' root-hints ' 文件让 Unbound 从根 DNS 服务器递归查询任意主机名。
#Adding DNS-Over-TLS support
server:
    use-syslog: yes
    username: "unbound"
    directory: "/etc/unbound"
    tls-cert-bundle: /etc/ssl/certs/ca-certificates.crt

    do-ip6: no
    interface: 192.168.5.100
    port: 53
    prefetch: yes
    root-hints: /usr/share/dns/root.hints
    harden-dnssec-stripped: yes
参数详解:
- use-syslog:启用记录日志到 Syslog 消息。
- username:以 unbound 用户身份运行,这是默认用户。
- directory:Unbound 的默认工作目录是 '/etc/unbound' 目录。
- tls-cert-bundle:用于验证上游连接身份的证书。在基于 Debian 的发行版上,证书文件位于 '/etc/ssl/certs/ca-certificates.crt '。
- do-ip6:设为 ' yes ' 以在 IPv6 下运行 Unbound,或设为 ' no ' 以禁用 IPv6。
- interface:Unbound 将运行于其上的网络接口或 IP 地址。你可以使用一个 IP 地址或接口名称(如 ' eth0 ')。此外,你还可以通过添加 ' IP-ADDRESS@PORT ' 这样的格式在指定端口上运行。
- port:指定 Unbound 将运行的端口,该端口用于处理客户端的连接。默认的 DNS 端口是 53 。
- prefetch:设为 ' yes ' 以启用对即将过期的消息缓存条目的预取。
- root-hints:包含根 DNS 服务器详细信息的文件。文件 '/usr/share/dns/root.hints' 由 ' dns-root-data ' 软件包提供,也可以从官方文档下载 root-hints 文件。
- harden-dnssec-stripped:设为 ' yes ' 以增强防护,抵御接收到 dnssec-stripped 数据。
启用 DNS 缓存
接下来,添加以下行以在 Unbound 安装中启用 DNS 缓存查询。
    cache-max-ttl: 14400
    cache-min-ttl: 11000
参数详解:
- cache-max-ttl:DNS 缓存中 RRSets 和消息的 TTL(Time To Live,生存时间)。单位为秒。
- cache-min-ttl:缓存的最小生存时间。默认值为 0,但你可以根据自己的喜好修改,例如 ' 11000 ' 秒。不要将其设置为超过 1 小时,否则会因数据陈旧而遇到问题。
Unbound 隐私与安全
现在你可以添加以下行来为 Unbound 设置基本的隐私与安全。
    aggressive-nsec: yes
    hide-identity: yes
    hide-version: yes
    use-caps-for-id: yes
参数详解:
- aggressive-nsec:设为 ' yes ' 以启用 aggressive NSEC,利用 DNSSEC NSEC 链合成 NXDOMAIN 及其他否定响应。关于 'NSEC' 的更多内容,请参阅官方文档。
- hide-identity:设为 yes 以禁用针对 id.server 或 hostname.bind 的 bind 查询应答。
- hide-version:设为 yes 以禁用 version.server 和 version.bind 查询。
- use-caps-for-id:设为 yes 以在查询中启用 '0x100-encoded ' 来挫败欺骗尝试。
定义私有网络与访问控制列表(ACLs)
接下来,你需要定义你的网络的 private-address(私有地址)和 ACLs(访问控制列表)。请务必将下方各行中的本地子网替换为你当前的网络环境。
    private-address: 192.168.0.0/16
    private-address: 192.168.5.0/24
    private-address: 169.254.0.0/16
    private-address: 172.16.0.0/12
    private-address: 10.0.0.0/8
    private-address: fd00::/8
    private-address: fe80::/10
    #control which clients are allowed to make (recursive) queries
    access-control: 127.0.0.1/32 allow_snoop
    access-control: ::1 allow_snoop
    access-control: 127.0.0.0/8 allow
    access-control: 192.168.5.0/24 allow
参数详解:
- private-address:定义你基础设施中的私有网络子网。只有 ' private-domain ' 和 'local-data' 名称才允许使用这些私有地址。
- access-control:定义访问控制,即哪些客户端被允许向 Unbound 服务器发起(递归)查询。参数 ' allow ' 启用递归,而 'allow_snoop ' 同时启用递归与非递归。
设置本地域名
配置完私有地址和访问控制列表后,你将定义你的域名的本地区域(local zone)。这非常有用,尤其是当你的本地网络上有多个自托管应用时。你可以轻松定义你的域名或子域名,并将其指向特定的目标 IP 地址。
本例将为域名 ' home.lan ' 创建类型为 ' static ' 的区域,然后通过 ' local-data ' 参数创建多个子域名。每个子域名都将指向一个特定的 IP 地址,同时你还将通过 ' local-data-ptr ' 参数创建 PTR 记录。
    # local zone
    local-zone: "home.lan." static
    local-data: "firewall.home.lan.  IN A 10.0.0.1"
    local-data: "vault.home.lan.    IN A 10.0.0.2"
    local-data: "media.home.lan.   IN A 10.0.0.3"
    local-data: "docs.home.lan.       IN A 10.0.0.4"
    local-data: "wiki.home.lan.     IN A 10.0.0.5"
    local-data-ptr: "10.0.0.1  firewall.home.lan"
    local-data-ptr: "10.0.0.2  vault.home.lan"
    local-data-ptr: "10.0.0.3  media.home.lan"
    local-data-ptr: "10.0.0.4  docs.home.lan"
    local-data-ptr: "10.0.0.5  wiki.home.lan"
参数详解:
- local-zone:在此定义本地域名。
- local-data:为子域名定义 A 记录,以及将解析到哪个本地 IP 地址。
- local-data-ptr:为你的子域名定义 ptr 记录。
Unbound 性能调优
添加以下行以获得更高性能。你可以根据当前环境调整以下参数。
    num-threads: 4
    msg-cache-slabs: 8
    rrset-cache-slabs: 8
    infra-cache-slabs: 8
    key-cache-slabs: 8
    rrset-cache-size: 256m
    msg-cache-size: 128m
    so-rcvbuf: 8m
参数详解:
- num-threads:将创建的线程数量。该值应与服务器的 CPU 核心数相匹配。
- msg-cache-slabs:消息缓存所使用的 slabs 数量。将其设为 8 可优化 Unbound,使其使用更多内存进行缓存。
- rrset-cache-slabs:RRset 缓存所使用的 slabs 数量。将其设为 8 可优化 Unbound,使其为 RRSet 缓存使用更多内存。
- infra-cache-slabs:基础设施(Infrastructure)缓存所使用的 slabs 数量。将其设为 8 可优化 Unbound,使其为基础设施缓存使用更多内存。
- key-cache-slabs:密钥缓存所使用的 slabs 数量。将其设为 8 可优化 Unbound,使其为密钥缓存使用更多内存。
- rrset-cache-size:指定 RRSet 缓存的内存大小。本例使用 256MB,而默认仅为 4MB。
- msg-cache-size:指定消息缓存的内存大小。本例使用 128MB,而默认仅为 4MB。
- so-rcvbuf:将 DNS 端口 53/udp 的缓冲区大小设置为 8 MB。在 Ubuntu 系统上,你还必须为内核参数 ' net.core.rmem_max ' 设置一个更高的值。
将 Unbound 配置为使用 DNS-over-TLS (DoT) 的 DNS 解析器
最后,添加一个新的 'forward-zone' 段落,将 Unbound 配置为你本地网络的 DNS 解析器。本例使用启用了 DoT (DNS-over-TLS) 的 Quad9 DNS 服务器。
forward-zone:
    name: "."
    forward-ssl-upstream: yes
    ## Also add IBM IPv6 Quad9 over TLS
    forward-addr: 9.9.9.9@853#dns.quad9.net
    forward-addr: 149.112.112.112@853#dns.quad9.net
参数详解:
- forward-zone:为 Unbound 定义转发区域。
- name:设为 "." 以转发所有 DNS 查询。
- forward-addr:使用特定的转发器转发所有 DNS 查询。本例使用启用了 DNS-over-TLS (DoT) 的 Quad9 DNS。
完成后保存并退出文件 '/etc/unbound/unbound.conf'。修改完 Unbound 配置文件后,你现在可以重启 Unbound 服务以使更改生效。
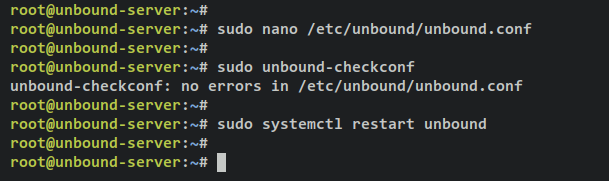
运行以下命令检查并验证 Unbound 配置。如果成功,你应看到类似 ' unbound-checkconf: no errors in /etc/unbound/unbound.conf' 的输出。
sudo unbound-checkconf接下来,通过 '/etc/sysctl.conf' 文件运行以下命令来提高系统默认的 'net.core.rmem_max'。然后,通过 ' sysctl ' 命令使更改生效。
echo "net.core.rmem_max= 8388608" >> /etc/sysctl.conf
sudo sysctl -p
之后,运行以下 systemctl 命令重启 Unbound 服务并使更改生效。
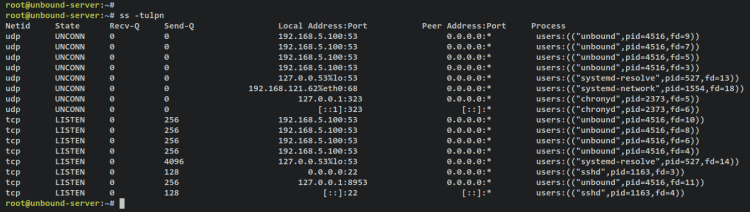
sudo systemctl restart unbound至此,Unbound 服务应当已经在新配置下运行,监听 IP 地址 192.168.5.100 的 53 端口。
通过以下 ss 命令查看系统上开放的端口列表。
ss -tulpn你将看到类似如下的输出——默认的 DNS udp 端口 53 由 Unbound 服务占用。
既然已完成 Unbound 的配置,你将设置 UFW 防火墙并开放默认的 DNS 端口 53。
设置 UFW 防火墙
在 Ubuntu 上,默认安装的防火墙是 UFW。它已安装但处于未激活状态。在本步骤中,你将设置 UFW 防火墙并开放 Unbound 所用的 UDP 端口。
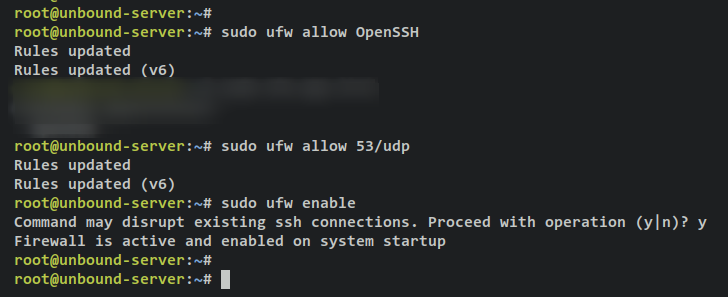
运行以下命令在 UFW 上开放 OpenSSH 服务。然后,你可以将 DNS 端口 53/udp 添加到 UFW 防火墙。
sudo ufw allow OpenSSH
sudo ufw allow 53/udp
接下来,运行以下命令启动并启用 UFW 防火墙服务。当系统提示时,输入 y 确认并按 ENTER 继续。
sudo ufw enable输出 ' Firewall is active and enabled on system startup ' 表明 UFW 防火墙正在运行且已启用,这意味着 UFW 防火墙将在系统启动时自动启动。
输出:
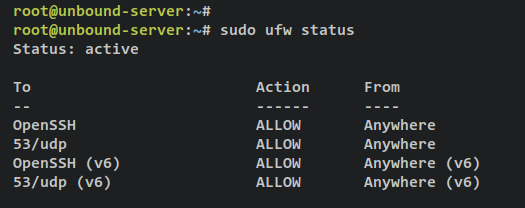
现在运行以下 ufw 命令来验证 UFW 防火墙的状态。你应看到 UFW 状态为 ' active ',且 OpenSSH 服务和 DNS 端口 53/udp 均已启用的输出。
sudo ufw status输出:
通过 Rsyslog 和 Logrotate 设置 Unbound 日志
配置完 UFW 防火墙后,你现在将通过 rsyslog 和 logrotate 为 Unbound 设置日志文件。rsyslog 服务将为 Unbound 创建一个专用的日志文件,而 logrotate 会在指定的时间滚动(rotate)Unbound 日志文件。
运行以下命令为 Unbound 服务添加一个新的 Rsyslog 配置 ' /etc/rsyslog.d/unbound.conf'。此后,Unbound 日志将保存在 ' /var/log/unbound.log '。
cat <<EOF | sudo tee /etc/rsyslog.d/unbound.conf
# Log messages generated by unbound application
if $programname == 'unbound' then /var/log/unbound.log
# stop processing it further
& stop
EOF
接下来,运行以下命令为 Unbound 服务添加 logrotate 配置 '/etc/logrotate.d/unbound '。这将为 Unbound 日志文件 ' /var/log/unbound.log ' 创建按天滚动的日志轮换。
cat <<EOF | sudo tee /etc/logrotate.d/unbound
/var/log/unbound.log {
  daily
  rotate 7
  missingok
  create 0640 root adm
  postrotate
    /usr/lib/rsyslog/rsyslog-rotate
  endscript
}
EOF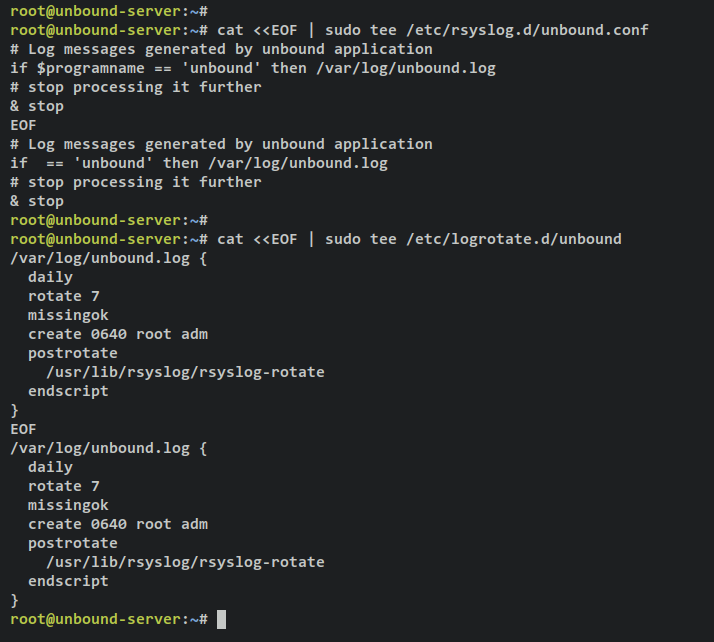
现在运行以下 systemctl 命令重启 Rsyslog 和 Logrotate 服务。这将应用你对这两个服务所做的更改。
sudo systemctl restart rsyslog logrotate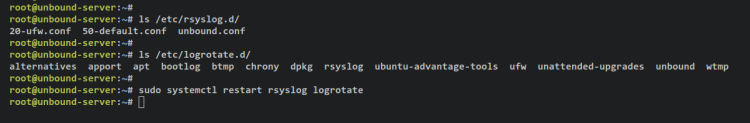
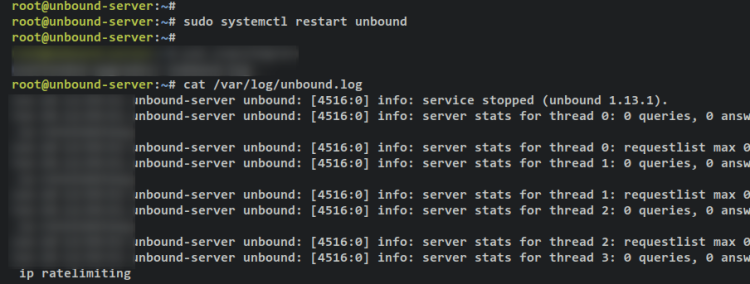
最后,你可以通过重启 Unbound 服务来验证日志文件,使用以下命令。
这样,Unbound 服务在重启过程中生成的消息将被存储到日志文件 ' /var/log/unbound.log ' 中。运行 cat 命令查看日志文件 ' /var/log/unbound.log ' 的内容。
sudo systemctl restart unbound
cat /var/log/unbound.log
输出:
在客户端上设置 DNS 解析器
在客户端方面,你需要设置 DNS 解析器,并将 Unbound 用作客户端系统上的默认解析器。对于 Ubuntu 发行版,你可以使用 NetworkManager、systemd-resolved 服务,或者设置一个静态文件 ' /etc/resolv.conf' 。
在本步骤中,你将学习如何在 Ubuntu Desktop 和 Ubuntu Server 上设置 DNS 解析器。
针对 Ubuntu 桌面版
NetworkManager 服务负责 Ubuntu 桌面版的默认网络管理。因此你可以通过 NetworkManager 轻松设置 DNS 解析器,既可以通过命令行 GUI 完成,也可以通过编辑每个网络接口的配置文件来实现。
要通过命令行设置 DNS 解析器,你可以使用 nmcli。运行以下命令为特定的网络接口设置 DNS 解析器。你可以将接口名称 eth0 替换掉。
sudo nmcli connection modify eth0 ipv4.dns "192.168.5.100"NetworkManager 管理的每个接口都有一个专用的配置文件,存放在 '/etc/NetworkManager/system-connections' 目录下,格式为 '.nmconnection '。
你可以用自己喜欢的文本编辑器修改接口配置,并将以下行添加到 ' [ipv4] ' 段落中。
[ipv4]
dns=192.168.5.100
ignore-auto-dns=true
never-default=true
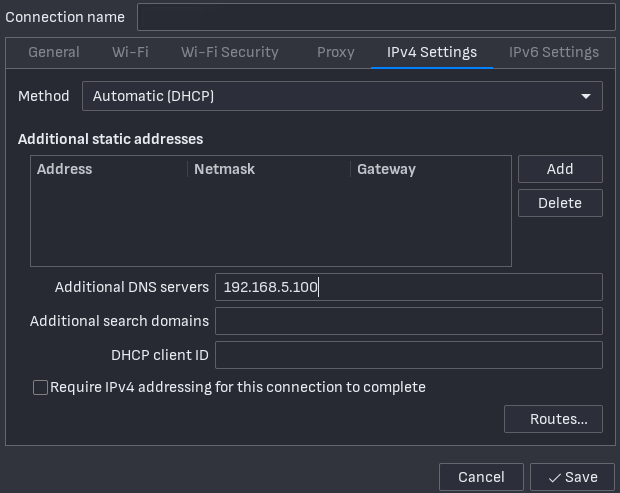
如果你更喜欢使用 GUI 应用,请打开机器上的 NetworkManager 应用,并编辑你想修改的接口名称。点击 'IPv4 Settings ' 标签页并输入你的本地 DNS 服务器。然后点击 Save 确认。
针对通用 Ubuntu 服务器
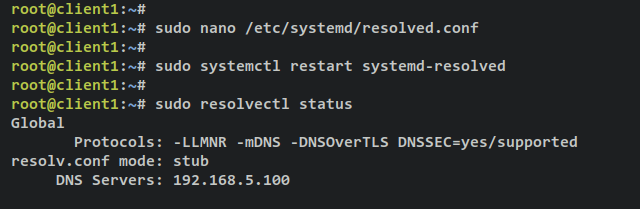
对于通用的 Ubuntu 服务器机器,网络由 netplan 配合后端 systemd-networkd 服务管理。而 DNS 解析器配置方面,systemd-networkd 使用 systemd-resolved。因此,要在通用 Ubuntu 服务器上设置 DNS 解析器,你可以通过 systemd-resolved 服务来实现。使用你喜欢的编辑器打开 systemd-resolved 配置文件。本例使用 nano 编辑器。
sudo nano /etc/systemd/resolved.conf在 ' [Resolve] ' 段落中,取消 ' DNS ' 参数的注释,并输入你的本地 DNS 服务器的 IP 地址。
[Resolve]
DNS=192.168.5.100
完成后保存并退出文件。
现在运行以下命令重启 systemd-resolved 服务并使更改生效。然后,你可以通过如下 resolvectl 命令验证 DNS 解析器的状态。
sudo systemctl restart systemd-resolved
sudo resolvectl status
如果成功,你应看到类似如下的输出——默认 DNS 解析器已更改为 Unbound 本地 DNS 服务器的 IP 地址 192.168.5.100。
测试 Unbound DNS 服务器
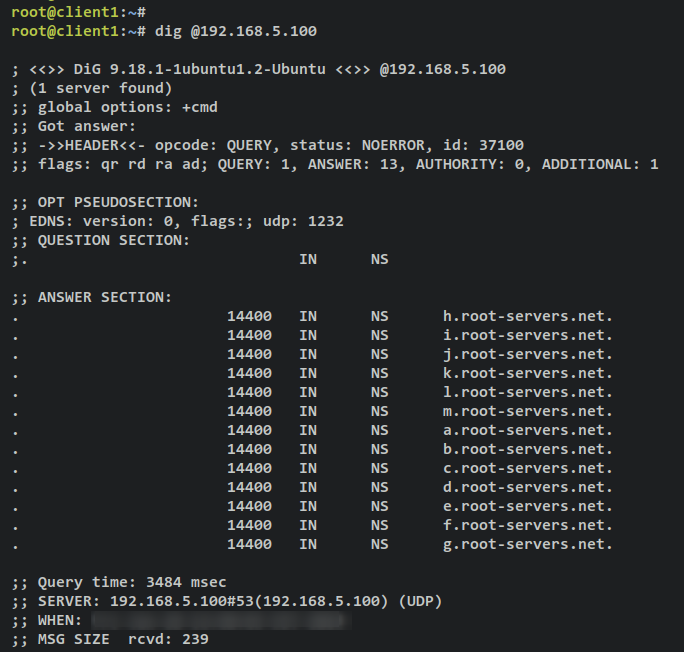
要确保 Unbound DNS 作为 DNS 解析器正常工作,请在 Ubuntu 客户端机器上运行以下 dig 命令。参数 ' @192.168.5.100 ' 确保你使用的是运行在 IP 地址 ' 192.168.5.100 ' 上的 Unbound DNS 服务器。
dig @192.168.5.100成功时,你将收到来自根 DNS 服务器的应答,类似下方输出。此外,你会在头部输出中注意到 ' ad '(authentic data,已验证数据)标志,这意味着 DNSSEC 已启用。
接下来,运行以下命令以确保客户端能够访问互联网上的域名。
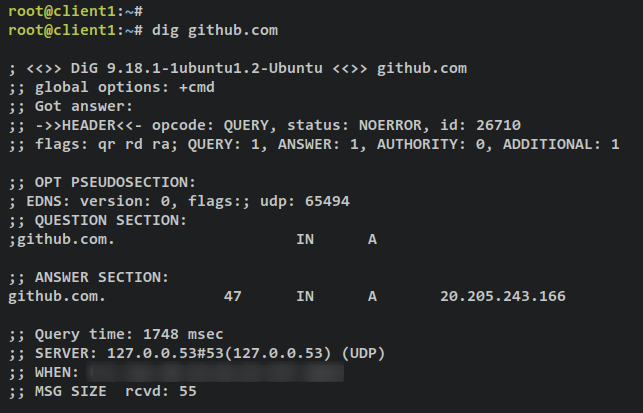
dig github.com
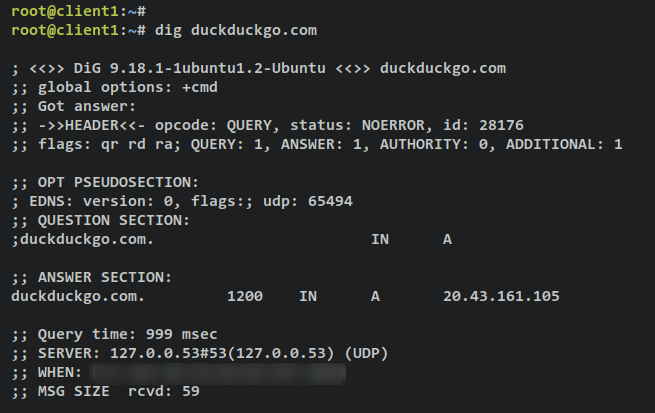
dig duckduckgo.com
成功时,你应收到针对域名 ' github.com ' 和 'duckduckgo.com ' 的 DNS 记录详细输出。你可以看到,应答该查询的 DNS 解析器是 '127.0.0.53#53',即使用 Unbound 作为默认解析器的 systemd-resolved。此外,你可以看到每次查询的 'Query time '(查询耗时),访问域名 ' github.com ' 的 ' Query time ' 为 ' 1748 ',访问 ' duckduckgo.com ' 为 ' 999 '。
github.com 的输出:
duckduckgo.com 的输出:
如果你再次运行上面的 dig 命令,'Query time' 应当会降低。这证实了你的查询已被缓存,DNS 缓存正在工作。
dig github.com
dig duckduckgo.com
缓存存储后访问 Github:
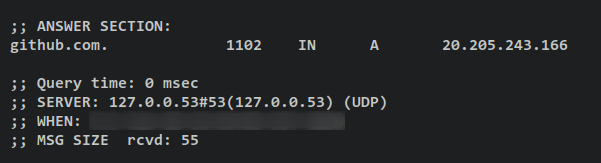
缓存存储后访问 duckduckgo:
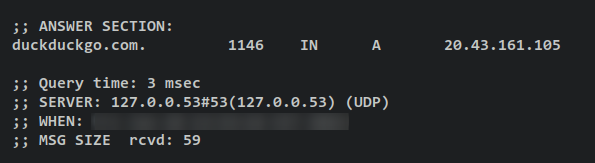
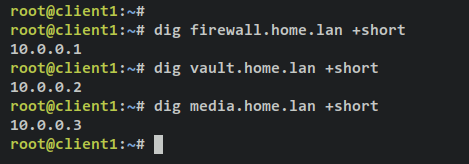
接下来,通过以下 dig 命令验证本地域名或子域名。如果成功,每个子域名都将指向 Unbound 配置文件 ' /etc/unbound/unbound.conf ' 中配置的正确 IP 地址。
dig firewall.home.lan +short
dig vault.home.lan +short
dig media.home.lan +short
输出:
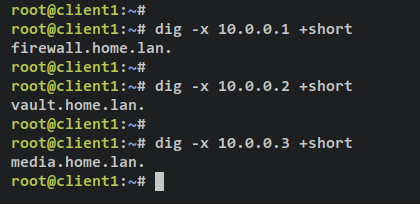
现在运行以下 dig 命令,确保 PTR 记录指向正确的域名。
dig -x 10.0.0.1 +short
dig -x 10.0.0.2 +short
dig -x 10.0.0.3 +short
输出:
你也可以通过 tcpdump 验证 DoT(DNS over TLS)。将 ' tcpdump ' 软件包安装到你的 Unbound 服务器上。
sudo apt install tcpdump当系统提示时输入 y 并按 ENTER 继续。
现在运行以下 tcpdump 命令,在接口 ' eth0 ' 上监控 DoT 端口 853 的流量。在本例中,Unbound DNS 运行在 IP 地址 ' 192.168.5.100 ' 的接口 ' eth0 ' 上。
tcpdump -vv -x -X -s 1500 -i eth0 'port 853'切换到客户端机器,运行以下命令,通过下面的 dig 命令访问外部/互联网域名。
dig google.com输出:
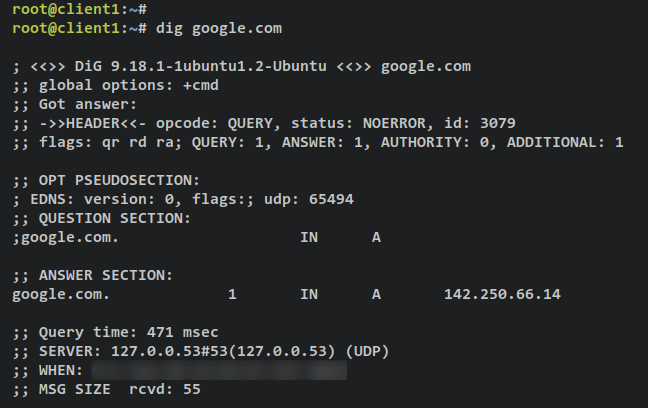
之后,切换回 Unbound 服务器,你应当会在 tcpdump 输出中看到类似这样的内容。
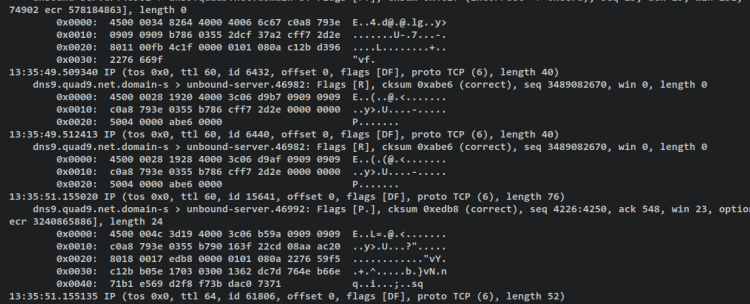
至此,你已经在 Ubuntu 服务器上通过 Unbound 安装并配置好了本地 DNS 服务器。同时,你也通过 NetworkManager 和 systemd-resolved 在 Ubuntu 桌面版和服务器版上配置了 DNS 解析器。
结论
在本指南中,你已在 Ubuntu 22.04 服务器上安装了 Unbound 本地 DNS 服务器。你启用了 DNS 缓存、DNSSEC(默认启用),配置了 private-address 和 ACLs,通过 local-zone 添加了本地域名,然后将 Unbound 配置为使用 DoT(DNS-over-TLS)的 DNS 解析器。
此外,你还配置了基本的 DNS 隐私与安全,对 Unbound 进行了优化,并通过 rsyslog 和 logrotate 配置了 Unbound 日志。
在本指南的最后,你还学习了如何通过 NetworkManager 和 systemd-resolved 在 Ubuntu 桌面版和服务器版上设置 DNS 解析器,并了解了用于检查 DNS 服务器的 dig 命令的基本用法。