
本页内容
- 前置条件
- 我们将做什么?
- 创建 Role、RoleBinding、ClusterRole、ClusterRoleBinding 对象文件。
- 创建 Role、RoleBinding、ClusterRole、ClusterRoleBinding 对象。
- 使用 kubeconfig(config) 文件为用户提供访问权限。Kubeconfig 文件创建总结
- 结论
- Kubeconfig 文件创建总结
基于角色的访问控制(RBAC)用于在 Kubernetes 集群中分配对计算机或网络资源的访问权限。
在本文中,我们将了解 RBAC 的基础知识,并创建 Role、ClusterRole、RoleBinding 和 ClusterRoleBinding 对象。
然后,我们将创建一个 kubeconfig 文件,为所选命名空间中的特定用户授予受限访问权限。
但在继续之前,让我们先了解基础知识。
- Role 或 ClusterRole 包含一组权限。
- Role 在特定命名空间内设置权限,而 ClusterRole 是非命名空间资源。
- RoleBinding 将 Role 中定义的权限授予某个用户或一组用户,而 ClusterRoleBinding 将该访问权限授予整个集群范围。
- RoleBinding 可以引用同一命名空间中的任意 Role。此外,RoleBinding 也可以引用 ClusterRole,并将该 ClusterRole 绑定到 RoleBinding 所在的命名空间。
- kubeconfig 文件是用于通过 kubectl 命令行工具配置对 Kubernetes 访问的文件。
要详细了解 RBAC,请访问 Kubernetes 的官方文档。
Note: Refer screenshots to avoid any confusion before executing the commands. (
ubuntu@master
 =
 master node and
ubuntu@ip-172-31-25-70
 = user machine)
前置条件
- 至少包含 1 个工作节点的 Kubernetes 集群。如果你想学习创建 Kubernetes 集群,可以参考相关指南,该指南将帮助你在 AWS Ubuntu EC2 实例上创建一个包含 1 个 Master 和 2 个 Node 的 Kubernetes 集群。
我们将做什么?
- 创建 Role、RoleBinding、ClusterRole、ClusterRoleBinding 对象文件。
- 在集群中创建 Role、RoleBinding、ClusterRole、ClusterRoleBinding 对象。
- 使用 kubeconfig 文件为用户提供访问权限。
- kubeconfig 文件创建总结。
创建 Role、RoleBinding、ClusterRole、ClusterRoleBinding 对象文件。
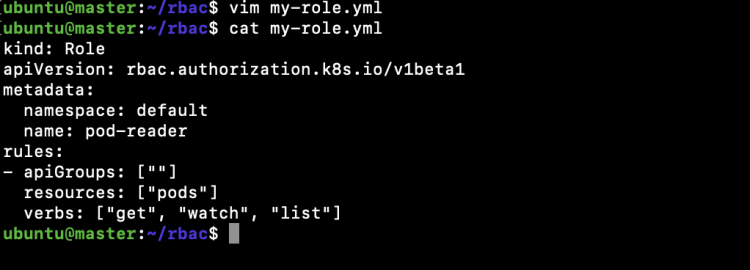
创建一个文件,用于在 "default" 命名空间中创建 Role,该 Role 可用于授予对 Pod 的 get、watch 和 list 访问权限。
vim my-role.ymlkind: Role apiVersion: rbac.authorization.k8s.io/v1beta1 metadata: namespace: default name: pod-reader rules: - apiGroups: [""] resources: ["pods"] verbs: ["get", "watch", "list"]
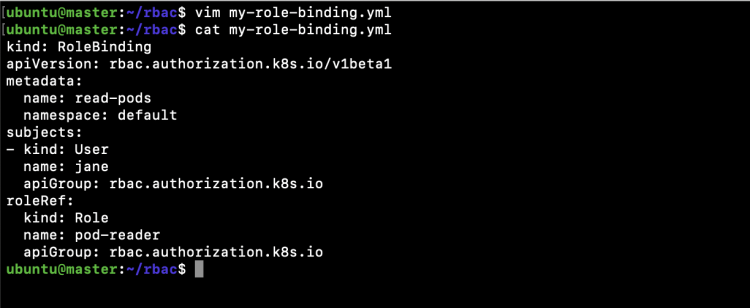
创建一个新文件,用于创建 RoleBinding,将 "pod-reader" Role 授予 "default" 命名空间中的 "jane" 用户。
vim my-role-binding.ymlkind: RoleBinding apiVersion: rbac.authorization.k8s.io/v1beta1 metadata: name: read-pods namespace: default subjects: - kind: User name: jane apiGroup: rbac.authorization.k8s.io roleRef: kind: Role name: pod-reader apiGroup: rbac.authorization.k8s.io
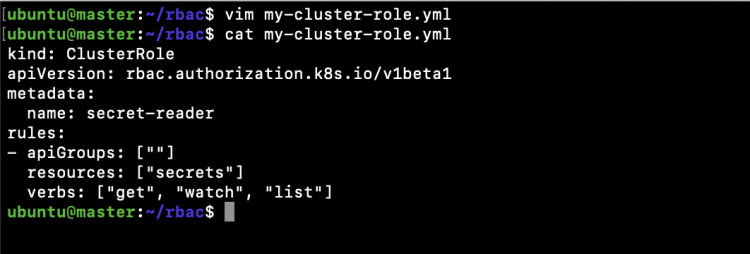
创建一个文件,用于创建 ClusterRole,该 ClusterRole 可用于根据绑定方式,授予对任意特定命名空间或所有命名空间中 secret 的 get、watch 和 list 访问权限。
vim my-cluster-role.ymlkind: ClusterRole apiVersion: rbac.authorization.k8s.io/v1beta1 metadata: name: secret-reader rules: - apiGroups: [""] resources: ["secrets"] verbs: ["get", "watch", "list"]
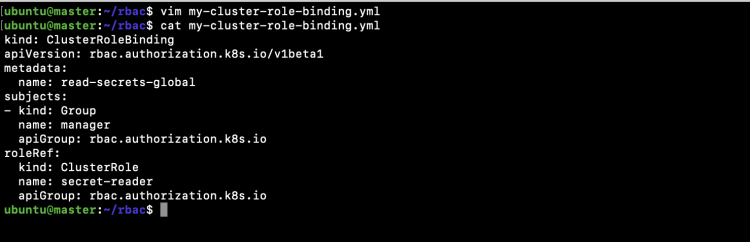
创建一个新文件,用于创建 ClusterRoleBinding,允许 "manager" 组中的任意用户读取任意命名空间中的 secret。
vim my-cluster-role-binding.ymlkind: ClusterRoleBinding apiVersion: rbac.authorization.k8s.io/v1beta1 metadata: name: read-secrets-global subjects: - kind: Group name: manager apiGroup: rbac.authorization.k8s.io roleRef: kind: ClusterRole name: secret-reader apiGroup: rbac.authorization.k8s.io
创建 Role、RoleBinding、ClusterRole、ClusterRoleBinding 对象。
从集群中获取现有 Roles 和 ClusterRoles 的列表。
kubectl get roleskubectl get clusterroles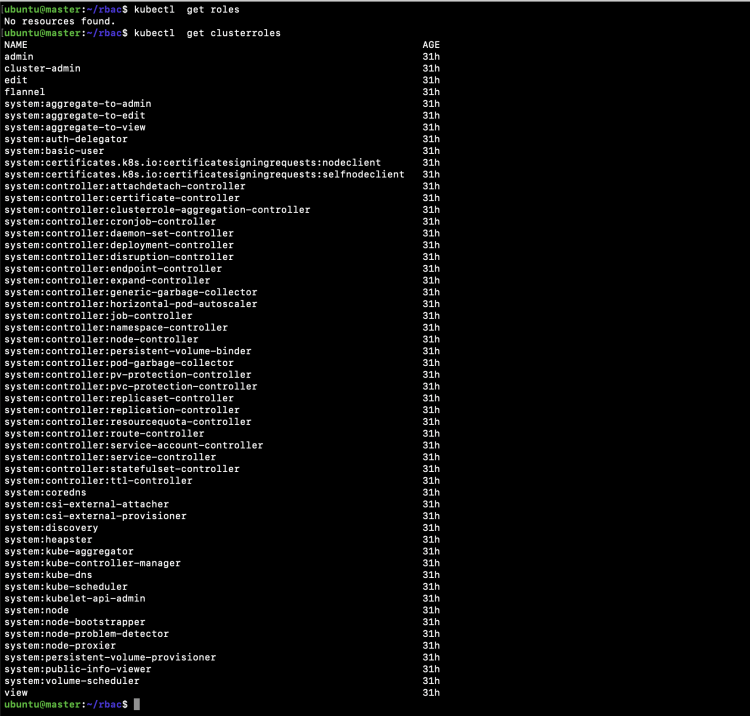
从集群中获取现有 RoleBindings 和 ClusterRoleBindings 的列表。
kubectl get rolebindingkubectl get clusterrolebinding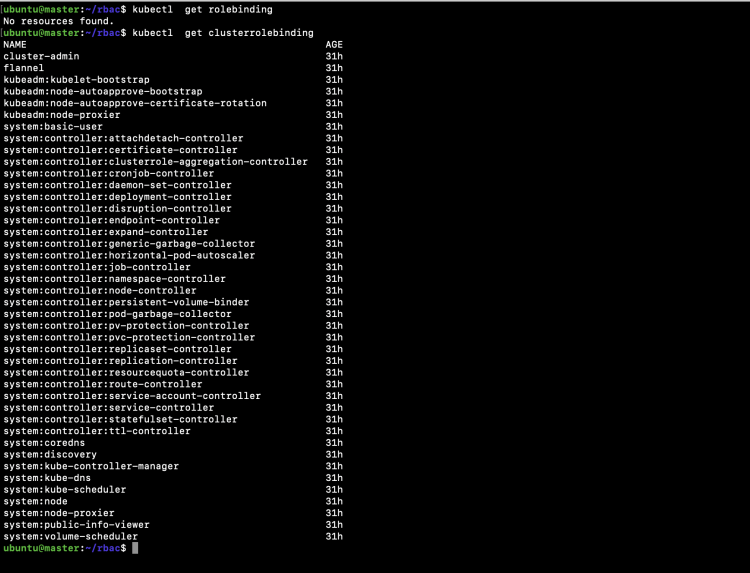
现在使用我们在上述步骤中创建的文件,创建 Role、RoleBinding、ClusterRole 和 ClusterRoleBinding。
kubectl create -f my-role.ymlkubectl create -f my-role-binding.ymlkubectl create -f my-cluster-role.ymlkubectl create -f my-cluster-role-binding.yml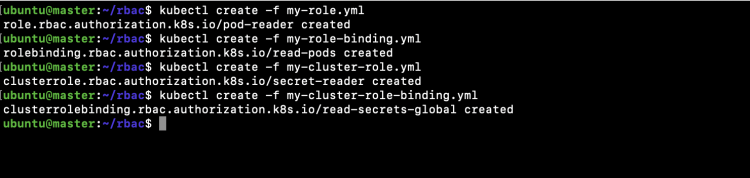
使用以下命令验证这些对象是否已创建。
kubectl get roles | grep pod-readerkubectl get rolebinding | grep read-podskubectl get clusterroles | grep secret-readerkubectl get clusterrolebinding | grep read-secrets-global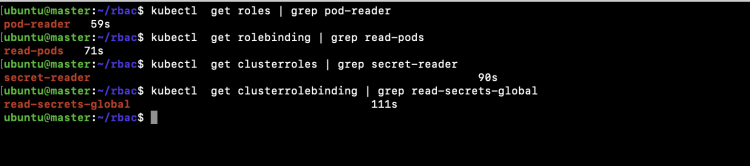
在上图中,你可以看到 Role、RoleBinding、ClusterRole 和 ClusterRoleBinding 已经创建完成。
使用 kubeconfig(config) 文件为用户提供访问权限。
现在,在本节中,我们将创建一个可以与用户共享的配置文件。为了测试此场景,我们将在 Linux 服务器上创建一个 "bob" 用户,并与 "bob" 用户共享此配置文件。然后,我们将尝试执行对该用户允许和禁止的操作。我们会将一个 admin ClusterRole 绑定到 "bob" 用户,从而授予其在 "bob" 命名空间内对所有对象的访问权限。
在主节点上使用 openssl 创建密钥和证书签名请求(CSR)。
pwdmkdir user-bobcd user-bob/openssl req -new -newkey rsa:4096 -nodes -keyout bob-k8s.key -out bob-k8s.csr -subj "/CN=bob/O=devops"cat bob-k8s.csr | base64 | tr -d '\n'创建一个包含上述步骤中生成的 CSR 的 CertificateSigningRequest 对象定义文件。在下方文件中,将 "cat bob-k8s.csr | base64 | tr -d '\n'" 命令的输出添加到 "request" 属性中。
vim k8s-csr.yamlapiVersion: certificates.k8s.io/v1beta1 kind: CertificateSigningRequest metadata: name: bob-k8s-access spec: groups: - system:authenticated request: # replace output of: cat bob-k8s.csr | base64 | tr -d '\n' usages: - client auth
cat k8s-csr.yaml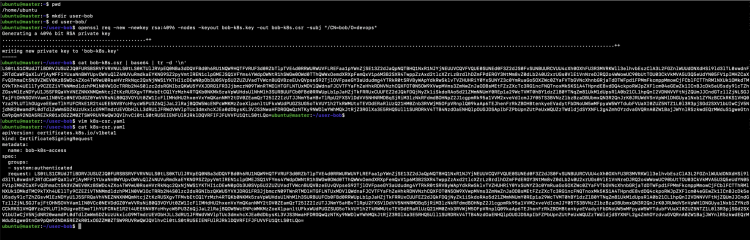
在 Kubernetes 中创建包含上述步骤生成的 CSR 的 CertificateSigningRequest 对象。
kubectl get csrkubectl create -f k8s-csr.yamlkubectl get csr现在我们需要批准在上一步中创建的 CSR(CertificateSigningRequest)对象。
kubectl get csrkubectl certificate approve bob-k8s-accesskubectl get csr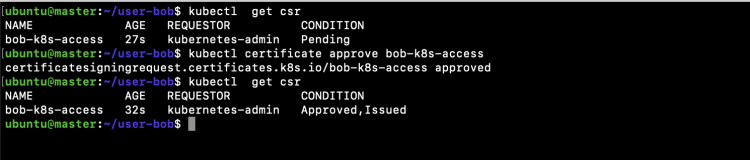
在上图中,你可以看到 CSR 已被批准(Approved)和签发(Issued)。
检索 CSR 对象的 'status.certificate' 字段中的证书。
ls -ltkubectl get csr bob-k8s-access -o jsonpath='{.status.certificate}' | base64 --decode > bob-k8s-access.crtls -ltcat bob-k8s-access.crt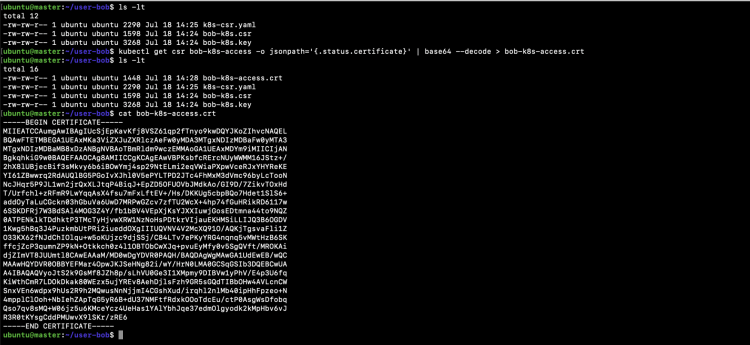
检索集群 CA 证书,这是 Bob 的 kubeconfig 文件所需的下一项内容,并将其保存到 "k8s-ca.crt" 文件中。
ls -ltkubectl config view -o jsonpath='{.clusters[0].cluster.certificate-authority-data}' --raw | base64 --decode - > k8s-ca.crtls -ltcat k8s-ca.crt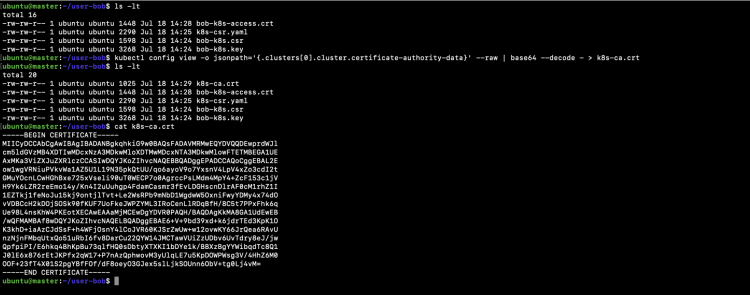
在 Bob 的 kubeconfig 文件中配置集群信息。所有这些详细信息将通过以下命令从我们现有的 kubeconfig 中获取。
ls -ltkubectl config set-cluster $(kubectl config view -o jsonpath='{.clusters[0].name}') --server=$(kubectl config view -o jsonpath='{.clusters[0].cluster.server}') --certificate-authority=k8s-ca.crt --kubeconfig=bob-k8s-config --embed-certsls -ltcat bob-k8s-config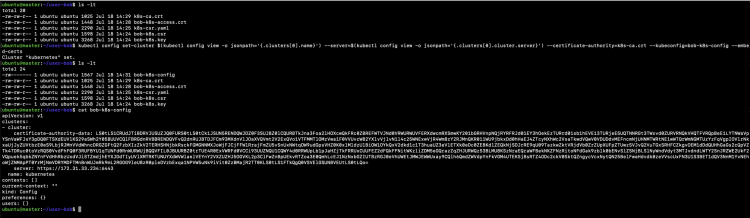
设置用户,将 Bob 的密钥和证书导入到配置文件中。
ls -ltkubectl config set-credentials bob --client-certificate=bob-k8s-access.crt --client-key=bob-k8s.key --embed-certs --kubeconfig=bob-k8s-configls -ltcat bob-k8s-config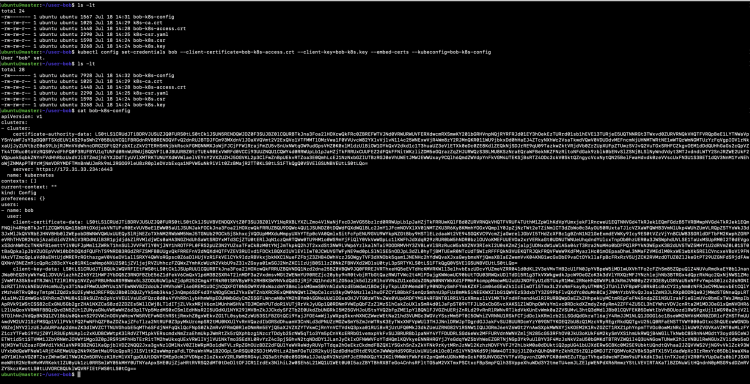
使用以下命令为 "Bob" 的配置文件创建一个 context。
ls -ltkubectl config set-context bob --cluster=$(kubectl config view -o jsonpath='{.clusters[0].name}') --namespace=bob --user=bob --kubeconfig=bob-k8s-configls -ltcat bob-k8s-config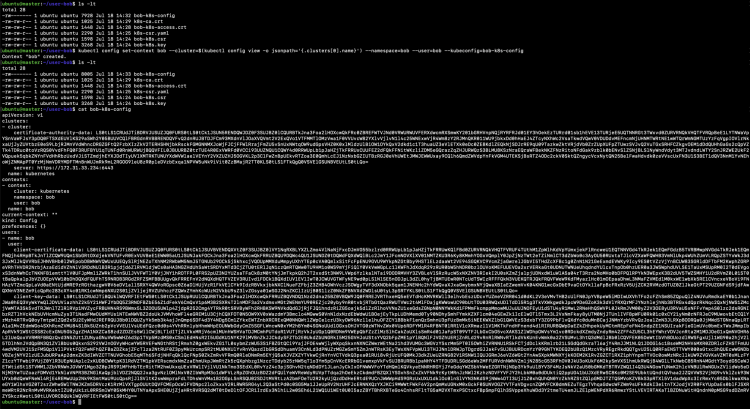
为 Bob 创建一个命名空间
kubectl get nskubectl create ns bobkubectl get ns -o widekubectl label ns bob user=bob env=sandboxkubectl get ns -o wide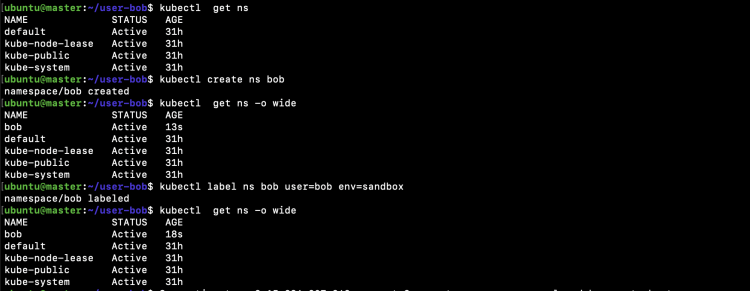
指定 Bob 用于其 kubectl 命令的 context。
cat bob-k8s-configkubectl config use-context bob --kubeconfig=bob-k8s-configcat bob-k8s-config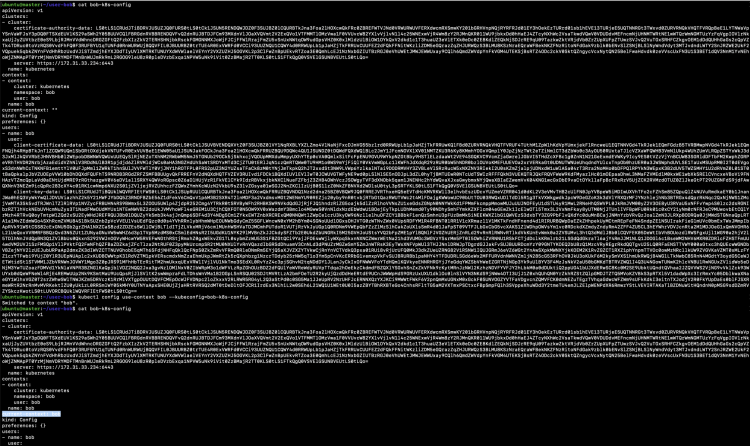
将 "bob-k8s-config" 从主节点复制到 Bob 主目录下的 ".kube/config" 文件中,并通过运行 'kubectl version' 来测试 Bob 的 kubeconfig。
vim .kube/config #All the output of "cat bob-k8s-config" command ran on the master node and save it to /home/bob/.kube/config on the user machine.kubectl version #Execute this on the user machine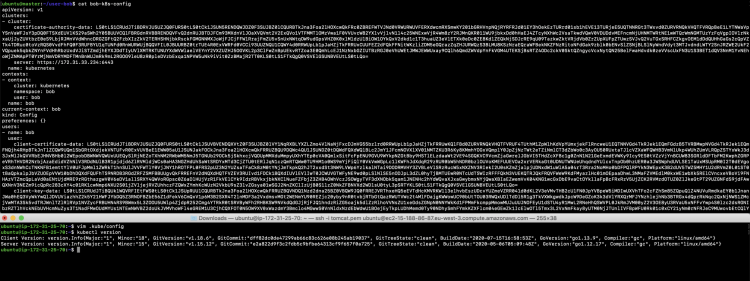
从用户机器上执行以下命令来测试权限。
kubectl get nodeskubectl get podskubectl get nskubectl get deploymentskubectl get all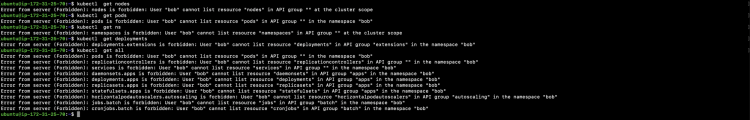
在上图中,你可以看到 "Bob" 用户无法执行任何操作,因为尚未为其授予任何访问权限。
将默认的 'admin' ClusterRole 分配给 Bob,使其能够在自己的命名空间内创建大多数类型的 Kubernetes 对象。此 "bob-admin" RoleBinding 将使用 "admin" ClusterRole 为 "bob" 命名空间中的 "Bob" 用户授予管理员访问权限。
在主节点上执行以下命令。
kubectl create rolebinding bob-admin --namespace=bob --clusterrole=admin --user=bob kubectl get rolebindingkubectl get clusterrole | grep admin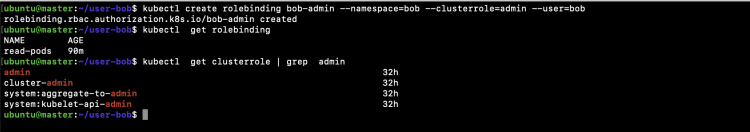
获取为 Bob 创建的命名空间。
现在,从用户机器上执行以下所有命令。
kubectl get nskubectl get ns bob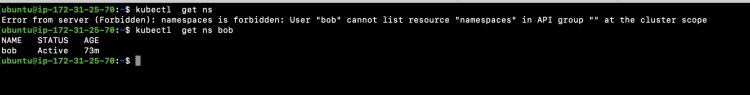
在上图中,你可以看到 "Bob" 用户无法列出 "namespace" 资源。
在 "bob" 命名空间中创建一个 Pod,该命名空间已在 Bob 的 kubeconfig 文件中设置为默认命名空间。
kubectl run nginx --image=nginxkubectl get podskubectl get pods -o wide检查当前设置为默认命名空间的命名空间
kubectl config get-contexts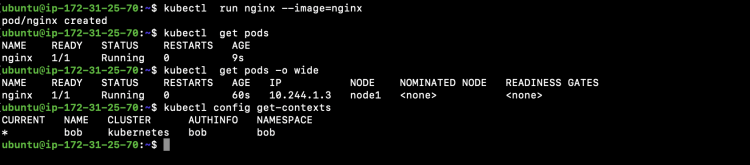
在上图中,你可以看到 "Bob" 能够在 "bob" 命名空间中创建 Pod,因为我们已为 "bob" 命名空间将 "admin" Role 绑定到了 "Bob" 用户。
尝试在 "default" 命名空间中创建一个 Pod,而 Bob 对该命名空间没有任何权限。由于我们只允许 "Bob" 用户在 "bob" 命名空间中创建对象,因此 Bob 用户将无法在 "bob" 之外的任何命名空间中创建任何资源。
kubectl run nginx-2 --image=nginx --namespace=default
检查 kubeconfig 文件中设置为默认命名空间的命名空间。这显示 "bob" 命名空间已在配置文件中设置为默认命名空间。
kubectl config view --minify | grep namespace: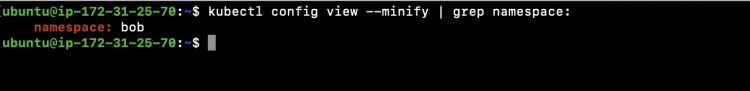
Kubeconfig 文件创建总结
- 使用 openssl 创建密钥和证书签名请求(CSR)。
- 创建 CertificateSigningRequest 对象定义文件。
- 创建 CertificateSigningRequest 对象。
- 批准 CSR(CertificateSigningRequest)。
- 检索 CSR 对象的证书。
- 检索集群 CA 证书。
- 在 kubeconfig 文件中配置集群信息。
- 设置用户。
- 创建 context。
- 为用户创建命名空间。
- 在 kubeconfig 文件中指定 context。
- 将 kubeconfig 传递给用户。
- 使用用户的配置文件测试权限。
- 将 Role 分配给用户。
- 再次使用用户的配置文件测试权限。
结论
在本文中,我们了解了 Role、RoleBinding、ClusterRole 和 ClusterRoleBinding 的基础知识,并在集群中创建了这些对象。然后,我们创建了一个配置文件,允许特定用户在特定的命名空间中执行操作。我们看到了 RBAC 如何帮助我们限制对 Kubernetes 集群的访问。