
本教程适用于以下操作系统版本
- Debian 12 (Bookworm)
- Debian 11 (Bullseye)
本页内容
- 先决条件
- 安装 PostgreSQL 服务器
- 配置 PostgreSQL 数据库与用户
- 下载 Fathom 二进制文件
- 配置 Fathom 网站分析
- 创建 Fathom 管理员用户
- 安装并配置 Nginx 作为反向代理
- 使用防火墙保护 Fathom
- 使用 SSL/TLS Letsencrypt 保护 Fathom 网站分析
- 登录 Fathom 网站分析
- 结语
Fathom 是一款注重隐私的网站分析工具,可提供关于您网站简洁明了的数据。它是一款简单的网站分析软件,能够提供关于您网站的深刻报告和指标。Fathom 作为 Google Analytics 的替代品而创建,但它不会侵犯用户隐私,也不会泄露访客数据。它符合 GDPR 规范,且无需显示 Cookie 横幅。
Fathom 提供两个版本:可安装在您自己服务器上的开源版本,以及可从 Fathom 官方网站购买的专业版。Fathom 网站分析的知名用户包括 IBM、Laravel、GitHub、Hoshicord、BOSCH、McLaren、VueJS 等。
本教程将向您展示如何在 Debian 11 服务器上安装注重隐私的 Fathom 网站分析。您将使用 PostgreSQL 作为数据库、Nginx Web 服务器作为反向代理来安装 Fathom,并通过 Certbot 和 Letsencrypt 使用 SSL/TLS 证书保护 Fathom。
在此过程中,您还将学习如何在 PostgreSQL 上设置身份验证、创建数据库和用户,以及向 Linux 系统添加 systemd 服务。
先决条件
要完成本教程,您必须满足以下要求:
- 一台 Debian 11 服务器 —— 本示例使用主机名为 'fathome-server' 的 Debian 服务器。
- 一个具有 sudo/root 管理员权限的非 root 用户。
- 一个指向服务器 IP 地址的域名 —— 本示例使用子域名 'fathom.howtoforge.local'。
就这些。让我们开始安装 Fathom。
安装 PostgreSQL 服务器
Fathom 是一款使用 Golang 和 Preact 构建的简单且注重隐私的网站分析工具。在默认安装中,Fathom 使用 SQLite 作为数据库,但也可以使用 MySQL/MariaDB 和 PostgreSQL 等关系型数据库。
在本示例中,您将使用 PostgreSQL 运行 Fathom。因此,您现在需要在 Debian 服务器上安装并配置 PostgreSQL。
首先,运行以下 apt 命令来更新并刷新您的 Debian 软件包索引。
sudo apt update现在通过以下 apt 命令安装 PostgreSQL 软件包。这将从 Debian 11 仓库安装默认的 PostgreSQL 服务器软件包,即 PostgreSQL 13。
sudo apt install postgresql出现提示时,输入 y 确认并按 ENTER 继续。
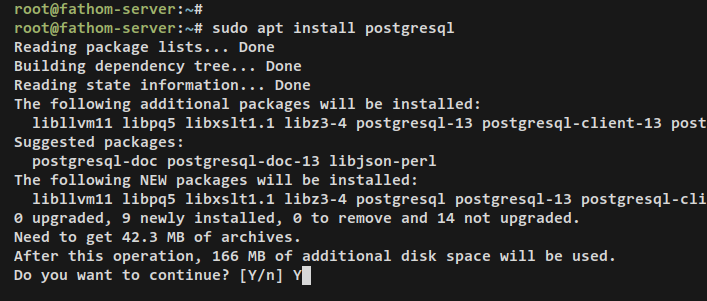
PostgreSQL 安装完成后,您需要为服务器设置身份验证。为此,您需要修改位于 '/etc/postgresql/13/main/' 目录中的 PostgreSQL 配置文件(Debian 上默认的 PostgreSQL 配置目录)。
使用您喜欢的文本/代码编辑器打开文件 '/etc/postgresql/13/main/postgresql.conf'。本示例使用 nano 作为默认编辑器。
sudo nano /etc/postgresql/13/main/postgresql.conf取消注释 'password_encryption' 参数,并将其默认值更改为 'scram-sha-256'。
password_encryption = scram-sha-256
完成后保存并关闭 '/etc/postgresql/13/main/postgresql.conf' 文件。nano 用户请按 Ctrl+x,然后按 y,再按 ENTER。
接下来,使用以下 nano 编辑器打开 PostgreSQL 身份验证配置文件 '/etc/postgresql/13/main/pg_hba.conf'。
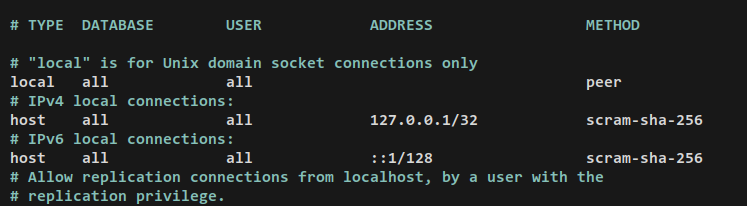
sudo nano /etc/postgresql/13/main/pg_hba.conf将主机 '127.0.0.1/32' 和 '::1/128' 的默认身份验证方式更改为 'scram-sha-256'。这将为从本地主机到 PostgreSQL 服务器的任何连接指定使用 'scram-sha-256' 身份验证方式。
使用 '-h 127.0.0.1' 参数时,您将以主机方式连接到 PostgreSQL,并使用 scram-sha-256 身份验证。当您仅使用 'psql' 命令而不指定 PostgreSQL 主机时,您将以本地连接方式连接,并使用 'peer' 身份验证方式。
# TYPE  DATABASE        USER            ADDRESS                 METHOD
# "local" is for Unix domain socket connections only
local   all             all                                     peer
# IPv4 local connections:
host    all             all             127.0.0.1/32            scram-sha-256
# IPv6 local connections:
host    all             all             ::1/128                 scram-sha-256
完成后保存并关闭 '/etc/postgresql/13/main/pg_hba.conf' 文件。
接下来,运行以下 systemctl 命令以重启 PostgreSQL 服务器并应用更改。
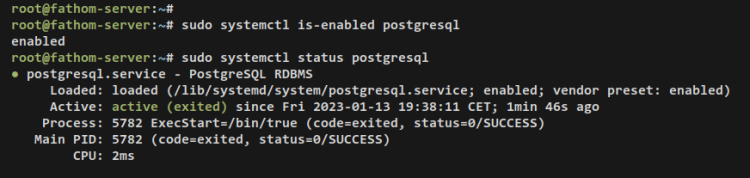
sudo systemctl restart postgresql然后验证 PostgreSQL 服务器,确保它已启用且正在运行。
sudo systemctl is-enabled postgresql
sudo systemctl status postgresql
如果 PostgreSQL 正在运行且已启用,您将在终端上看到相应的输出。
PostgreSQL 服务器已运行并启用后,您就可以开始为 Fathom 网站分析创建新的 PostgreSQL 数据库和用户了。
配置 PostgreSQL 数据库与用户
在此步骤中,您将通过 PostgreSQL shell 为默认的 PostgreSQL 用户 'postgres' 设置密码。然后,您将创建一个用于 Fathom 网站分析安装的新数据库和用户。
通过以下命令登录 PostgreSQL shell。使用 'sudo -u postgres psql' 命令意味着您将以 'postgres' 用户身份执行 'psql' 命令。
cd /var/lib/postgresql
sudo -u postgres psql
登录后,您应该已连接到默认的 'postgres' 数据库,并且您的 PostgreSQL 提示符应变为 'postgres=#'。
现在运行以下查询,为默认的 PostgreSQL 用户 'postgres' 创建新密码。请务必更改以下查询中的密码。
ALTER USER postgres WITH PASSWORD 'PostgresP@ssw0rd';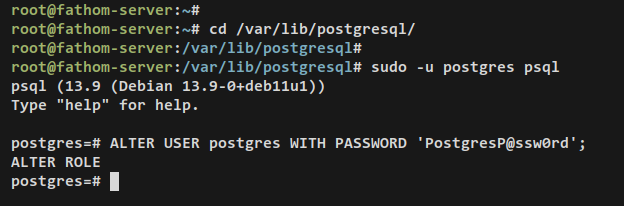
接下来,运行以下 PostgreSQL 查询来创建一个新的 PostgreSQL 用户和数据库。在本示例中,您将创建一个名为 'fathom' 的新 PostgreSQL 用户,对应的数据库为 'fathomdb'。
CREATE USER fathom WITH CREATEDB CREATEROLE PASSWORD 'p4ssw0rdFathom';
CREATE DATABASE fathomdb OWNER fathom;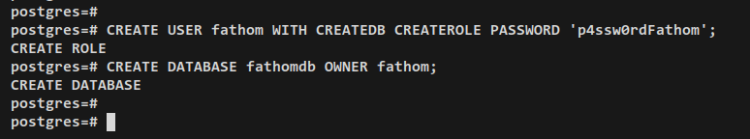
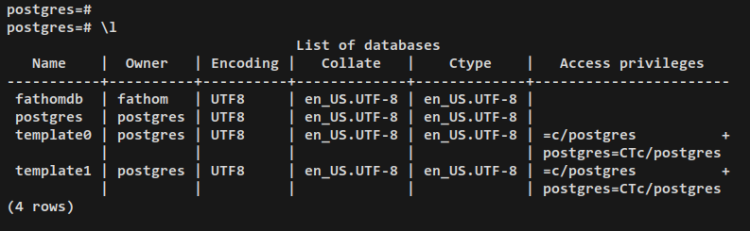
最后,运行以下查询来验证 PostgreSQL 服务器上的数据库和用户列表。
\l
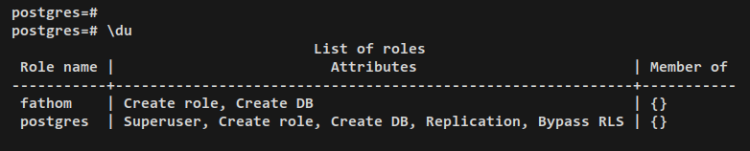
\du
通过 '\l' 查询列出 PostgreSQL 服务器上的数据库 —— 您可以看到新数据库 'fathomdb' 已创建。
通过 '\du' 查询列出 PostgreSQL 上的用户 —— 您可以看到新的 PostgreSQL 用户 'fathom' 已添加到 PostgreSQL 中。
至此,您已经安装并配置好了 PostgreSQL 服务器。在下一步中,您将开始安装 Fathom。
下载 Fathom 二进制文件
Fathom 是一个用 Go 编写的小型简单应用程序,它作为单个二进制文件提供,您可以在 Linux 系统上随时执行。
现在您需要将 Fathom 下载到您的 Debian 服务器上。
访问 GitHub 上的 Fathom 发布页面,并选择您安装所需的版本。本示例将使用最新的 Fathom 版本 v1.3.0,这也是撰写本文时的最新版本。
使用以下 wget 命令下载 Fathom 二进制文件。
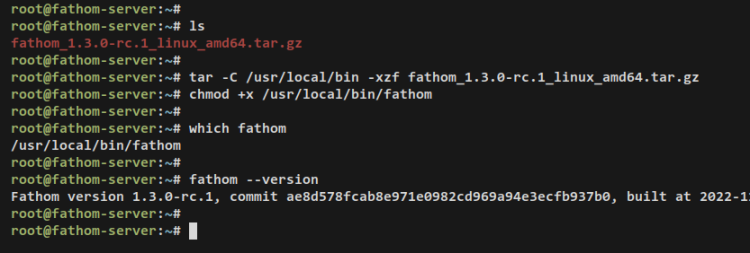
wget https://github.com/usefathom/fathom/releases/download/v1.3.0-rc.1/fathom_1.3.0-rc.1_linux_amd64.tar.gz下载完成后,运行以下 tar 命令将 Fathom 解压到 '/usr/local/bin' 目录。然后,通过 chmod 命令使 'fathom' 二进制文件可执行。
tar -C /usr/local/bin -xzf fathom_1.3.0-rc.1_linux_amd64.tar.gz
chmod +x /usr/local/bin/fathom
最后,运行以下命令以确保您可以执行 'fathom' 二进制文件。然后,验证 'fathom' 的版本。
which fathom
fathom --version
命令成功执行后,您应该会看到 'fathom' 二进制文件的完整路径 '/usr/local/bin/fathom'。此外,您还将在终端上看到 Fathom 的版本。
下载 Fathom 后,接下来您将配置 Fathom 网站分析的安装。
配置 Fathom 网站分析
在此步骤中,您将设置 Fathom 网站分析的安装。您将设置数据目录、将 PostgreSQL 数据库与 Fathom 关联,最后将 Fathom 作为 systemd 服务运行。
通过将 Fathom 作为 systemd 服务运行,您可以通过 systemctl 命令工具轻松管理 Fathom。您可以通过 systemctl 启动、启用并验证 Fathom 的状态。
首先,运行以下命令在 Debian 系统上创建一个新用户 'fathom'。同时,请务必为您的新用户设置密码。
sudo useradd -m -s /bin/bash fathom
sudo passwd fathom
现在运行以下命令登录到新用户 'fathom',并开始配置 Fathom 安装。
su - fathom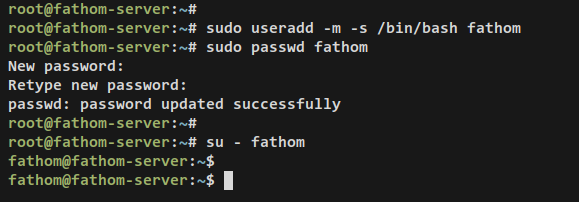
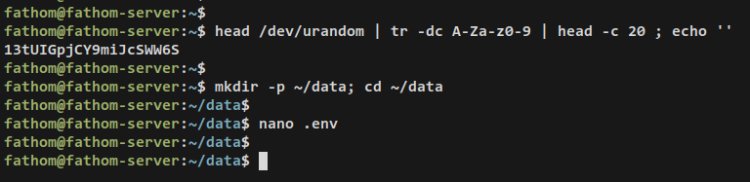
首先,运行以下命令生成一个随机字符串,该字符串将用作 'FATHOM_SECRET'。请务必复制生成的输出。
head /dev/urandom | tr -dc A-Za-z0-9 | head -c 20 ; echo ''现在创建一个新目录 '~/data' 并将工作目录切换进去。然后,通过以下 nano 编辑器命令创建一个新文件 '.env'。
mkdir -p ~/data; cd ~/data
nano .env
将以下行添加到文件中。请务必更改 PostgreSQL 数据库和用户的详细信息,并将 'FATHOM_SECRET' 替换为您在上面生成的字符串。
此外,如果您在生产环境中运行 Fathom,请务必将 'FATHOM_DEBUG' 更改为 'false'。如果您使用的是具有安全 SSL/TLS 连接的数据库,还可以设置 'FATHOM_DATABASE_SSLMODE'。本示例使用的服务器与 Fathom 相同,因此 'FATHOM_DATABASE_SSLMODE' 设置为 'disable'。
FATHOM_GZIP=true
FATHOM_DEBUG=true
FATHOM_DATABASE_DRIVER="postgres"
FATHOM_DATABASE_NAME="fathomdb"
FATHOM_DATABASE_USER="fathom"
FATHOM_DATABASE_PASSWORD="p4ssw0rdFathom"
FATHOM_DATABASE_HOST="127.0.0.1"
FATHOM_DATABASE_SSLMODE="disable"
FATHOM_SECRET="13tUIGpjCY9miJcSWW6S"
完成后保存并关闭 '.env' 文件。
现在输入 exit 以从 'fathom' 用户注销,并返回 root 会话。
接下来,使用以下 nano 编辑器命令创建一个新的 systemd 服务文件 '/etc/systemd/system/fathom.service'。
sudo nano /etc/systemd/system/fathom.service将以下行添加到文件中。这样,您将在本地主机上以默认端口 '8080' 运行 Fathom 网站分析,并且 Fathom 的数据目录配置为 '/home/fathom/data'。
[Unit]
Description=Starts the fathom server
Requires=network.target
After=network.target
[Service]
Type=simple
User=fathom
Restart=always
RestartSec=3
WorkingDirectory=/home/fathom/data
ExecStart=/usr/local/bin/fathom server
[Install]
WantedBy=multi-user.target
完成后保存并退出文件。
现在运行以下命令以重新加载 systemd 管理器并应用新的服务文件 'fathom.service'。
sudo systemctl daemon-reload之后,使用以下 systemctl 命令启动并启用 'fathom' 服务。
sudo systemctl start fathom
sudo systemctl enable fathom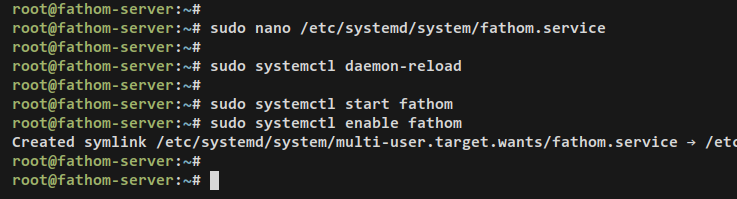
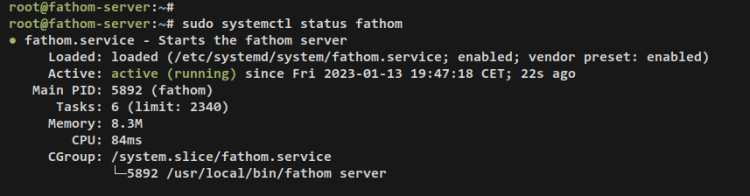
验证 'fathom' 服务,确保该服务正在运行。
sudo systemctl status fathom您应收到类似这样的输出 —— fathom 服务状态为正在运行,并且现已启用,这意味着该服务将在系统启动时自动运行。
创建 Fathom 管理员用户
Fathom 已作为 systemd 服务运行后,您现在可以为其安装创建新的管理员用户了。
要创建 Fathom 管理员用户,您必须位于 Fathom 数据目录中。因此,运行以下命令以 'fathom' 用户身份登录。然后,将工作目录切换到 '~/data'。
su - fathom
cd ~/data
运行以下 fathom 命令,为 Fathom 网站分析添加一个新的管理员用户。请务必更改以下命令行中的电子邮件地址和密码。
fathom user add --email="
[email protected]
" --password="AliceFathomP4ssw0rd"
如果成功,您将收到类似的输出。您可以看到显示已连接到 PostgreSQL 'fathomdb' 数据库、并且新管理员用户 '[email protected]' 已创建的消息。
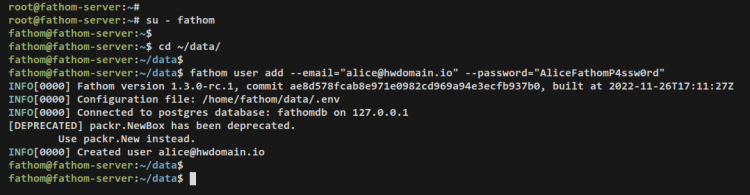
至此,您已经完成了使用 PostgreSQL 数据库服务器的 Fathom 安装。您还创建了 Fathom 的管理员用户。
在下一步中,您将安装并配置 Nginx,将其作为在本地主机上以默认端口 8080 运行的 Fathom 网站分析的反向代理。
安装并配置 Nginx 作为反向代理
在此步骤中,您将安装 Nginx Web 服务器,并设置将用作 Fathom 网站分析反向代理的 Nginx 服务器块。
运行以下 apt 命令将 Nginx 软件包安装到您的 Debian 服务器。出现提示时,输入 y 确认并按 ENTER 继续。
sudo apt install nginx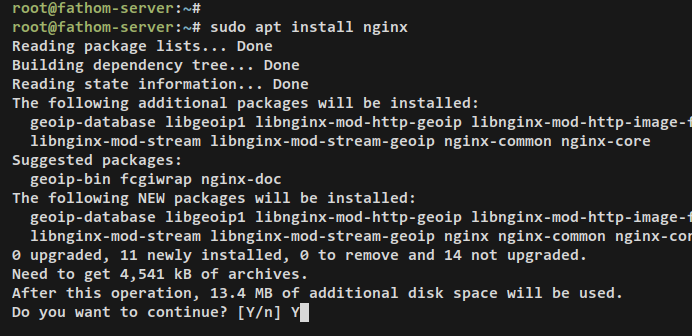
Nginx 安装完成后,使用以下 nano 编辑器命令创建一个新的服务器块配置文件 '/etc/nginx/sites-available/fathom'。
sudo nano /etc/nginx/sites-available/fathom将以下行添加到文件中,并务必将域名替换为您自己的域名。
server {
    listen 80;
    server_name fathom.example.local;
    location / {
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $remote_addr;
        proxy_set_header Host $host;
        proxy_pass http://127.0.0.1:8080;
    }
}
完成后保存文件并退出编辑器。
接下来,运行以下命令以启用 Nginx 服务器块 '/etc/nginx/sites-available/fathom'。然后,验证 Nginx 配置,以确保您的 Nginx 配置正确无误。
sudo ln -s /etc/nginx/sites-available/fathom /etc/nginx/sites-enabled/
sudo nginx -t
如果成功,您将在终端上看到类似 'test is successful - syntax ok' 的输出。
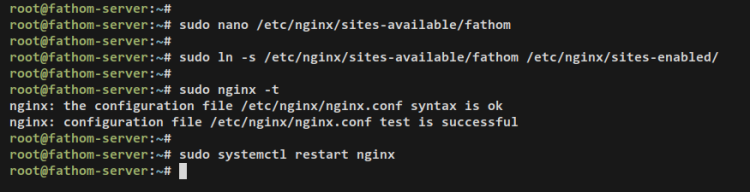
现在运行以下 systemctl 命令以重启 Nginx 服务并应用更改。
sudo systemctl restart nginx之后,通过以下 systemctl 命令工具验证 Nginx 服务,确保该服务正在运行。
sudo systemctl is-enabled nginx
sudo systemctl status nginx
您应收到类似 Nginx 服务正在运行且已启用的输出,这意味着该服务将在系统启动时自动启动。
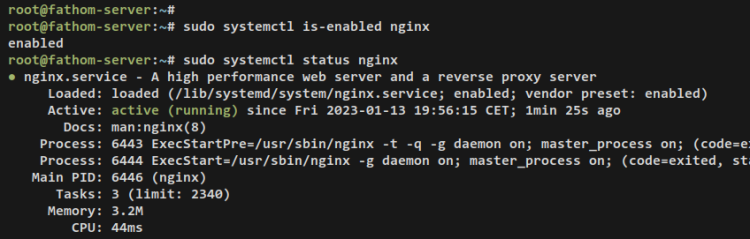
现在 Nginx Web 服务器已作为 Fathom 网站分析的反向代理运行,接下来您将设置 UFW 防火墙并开放 HTTP 和 HTTPS 端口。
使用防火墙保护 Fathom
在此步骤中,您将在 Debian 服务器上安装 UFW。然后,开放 SSH、HTTP 和 HTTPS 服务以允许访问服务器。
通过以下 apt 命令安装 ufw 软件包。出现提示时输入 y 并按 ENTER 继续。
sudo apt install ufw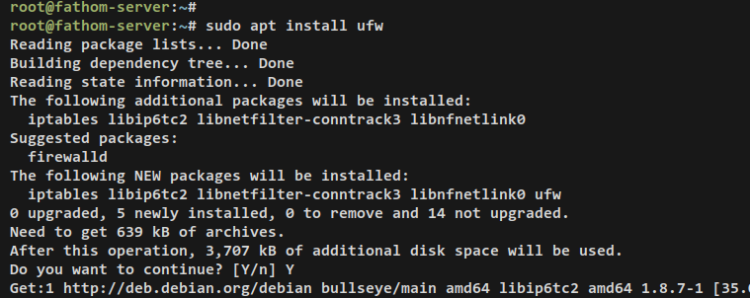
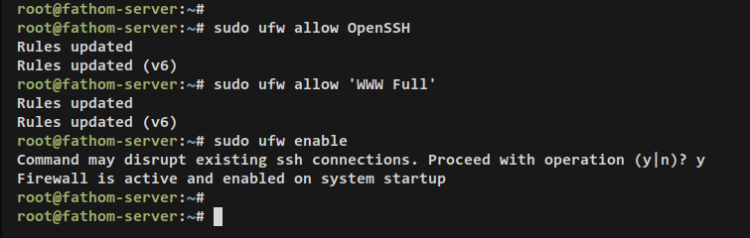
UFW 安装完成后,运行以下命令添加 OpenSSH 和 'WWW Full' 应用程序。OpenSSH 应用程序将开放默认的 SSH 端口 22,而 'WWW Full' 应用程序将同时开放 HTTP 和 HTTPS 服务。
sudo ufw allow OpenSSH
sudo ufw allow 'WWW Full'
添加后,您应收到类似 'Rules updated' 的输出。
现在运行以下 ufw 命令以启动并启用 UFW 防火墙。出现提示时,输入 y 确认并按 ENTER 继续。
sudo ufw enable您应收到类似 'Firewall is active and enabled on system startup' 的输出,这意味着 UFW 防火墙已启动并启用。这也使 UFW 能够在系统启动时自动运行。
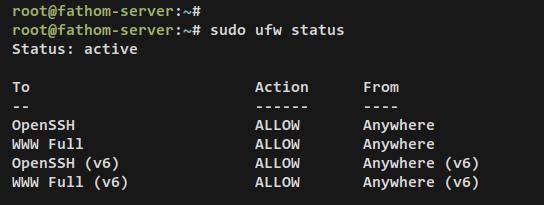
最后,运行以下 ufw 命令来验证 UFW 中开放的端口和服务列表。
sudo ufw status您将看到 OpenSSH 和 'WWW Full' 应用程序已添加到 UFW 防火墙中。
使用 SSL/TLS Letsencrypt 保护 Fathom 网站分析
在此步骤中,您将使用来自 Letsencrypt 的 SSL/TLS 证书保护 Fathom 网站分析。为此,您必须在 Debian 服务器上安装 Certbot 以及额外的 Certbot Nginx 插件。
在生成 SSL/TLS 证书之前,请确保您的域名已指向服务器 IP 地址。同时,请确保您拥有一个将用于向 Letsencrypt 注册的电子邮件地址。
现在运行以下 apt 命令来安装 Certbot 和 Certbot Nginx 插件。出现提示时输入 y 并按 ENTER 继续。
sudo apt install certbot python3-certbot-nginx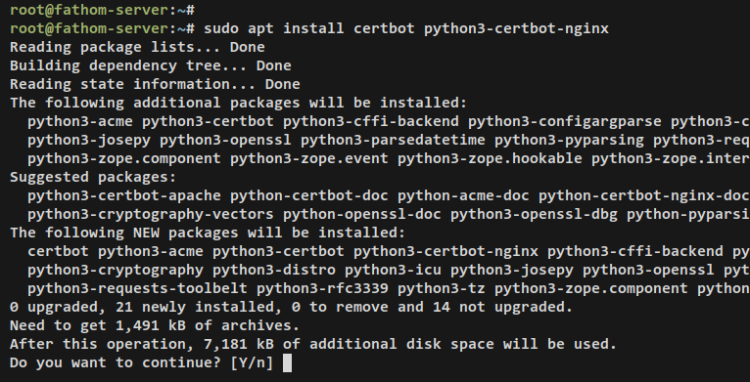
Certbot 安装完成后,运行以下命令为您的域名生成 SSL/TLS 证书。同时,请务必更改以下命令中的域名和电子邮件地址。
sudo certbot --nginx --agree-tos --redirect --hsts --staple-ocsp --email
[email protected]
 -d fathom.example.local
通过该命令,将为您的域名生成新的 SSL/TLS 证书。此外,这还会在您的 Nginx 服务器块上自动设置 HTTPS,并为您的 Fathom 服务器块设置从 HTTP 到 HTTPS 的自动重定向。Certbot SSL/TLS 证书将生成到目录 '/etc/elstencrypt/live/fathom.howtoforge.local/' 中。
登录 Fathom 网站分析
打开您的 Web 浏览器并访问您的 Fathom 网站分析安装的域名(例如:https://fathom.howtoforge.local)。您应该会看到 Fathom 登录页面。
输入您的电子邮件地址和密码,然后点击 Sign In(登录)。
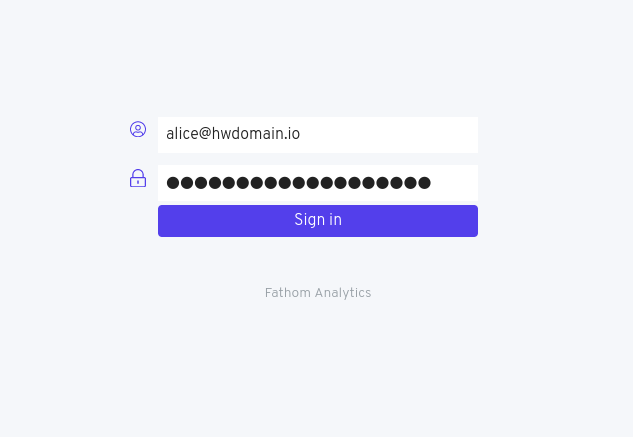
当电子邮件地址和密码正确时,您应该会进入 Fathom 管理仪表盘。
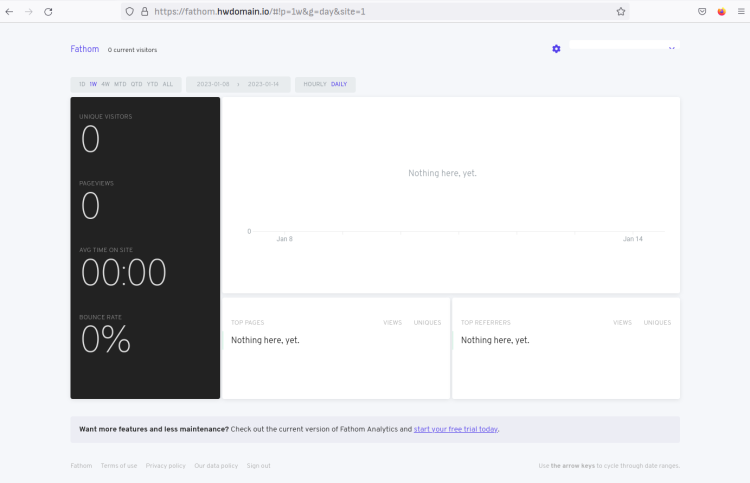
至此,您已成功使用 PostgreSQL 和 Nginx 安装了 Fathom 网站分析。
结语
在本教程中,您已在 Debian 11 服务器上安装了开源且注重隐私的网站分析工具 Fathom。您还安装并配置了 PostgreSQL,作为其网站分析的后端数据库服务器。在客户端访问的前端,您已将 Nginx 配置为反向代理。您还通过 Certbot 和 Letsencrypt 使用 SSL/TLS 证书保护了 Fathom 网站分析。
考虑到这一点,您现在可以添加新的跟踪并监控您的网站和访客。您还可以将 Fathom 与多个 CMS(内容管理系统,Content Management Systems)集成,例如 WordPress 和 Drupal。此外,您还可以与 Discourse 等论坛集成。