
本页内容
- 先决条件
- 通过 .rpm 文件安装 Nessus
- 配置 Firewalld
- Nessus 基础配置
- 配置 Nessus CLI
- 使用 Nessus 创建首次扫描
- 总结
Nessus 是一款开源的网络漏洞扫描器,用于漏洞评估、渗透测试和道德黑客活动。它采用通用漏洞披露(CVE)架构,是市场上最全面的漏洞扫描器之一。借助 Nessus,你可以执行网络漏洞扫描,发现错误配置和拒绝服务(DoS)漏洞等更多问题。
Nessus 提供高速资产发现、目标分析、配置审计、恶意软件检测、敏感数据发现等诸多功能。此外,它提供多种类型的版本,包括免费的漏洞扫描器 Nessus Essentials,以及面向专业渗透测试人员和道德黑客的 Nessus Professional。
本指南介绍如何在 Rocky Linux 服务器上安装 Nessus 安全扫描器。同时,它还将帮助你配置 Nessus CLI,使你能够通过终端命令行管理 Nessus。最后,本文还介绍如何使用 Nessus 扫描服务器。
先决条件
要完成本指南,你需要满足以下要求:
- 一台 Rocky Linux 服务器——本示例使用的是主机名为 'nessus-server' 的 Rocky Linux 8。
- 一个具有 sudo/root 管理权限的非 root 用户。
- SELinux 的状态模式为 'permissive'。
通过 .rpm 文件安装 Nessus
Nessus 是企业级安全工具,可安装在多种操作系统上,包括 Linux 发行版、BSD、Windows 和 macOS。Nessus 软件包的完整列表可在 Nessus 下载页面找到,该页面为 Linux 发行版提供了多个软件包,包括适用于 Debian 系发行版的 .deb 文件,以及适用于 RHEL 系发行版的 .rpm 文件。
要在 Rocky Linux 上安装 Nessus,你需要下载 Nessus 软件包的 .rpm 文件,并通过 'rpm' 命令手动安装。
开始前,请使用以下 dnf 命令安装 curl。
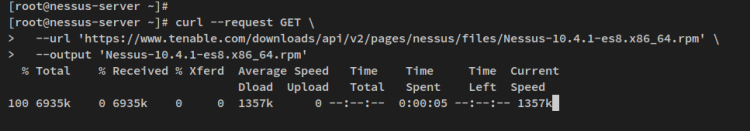
sudo dnf install curl然后使用以下 curl 命令下载 Nessus 的 .rpm 文件。在撰写本指南时,最新版本为 Nessus v10.4。
curl --request GET \
  --url 'https://www.tenable.com/downloads/api/v2/pages/nessus/files/Nessus-10.4.1-es8.x86_64.rpm' \
  --output 'Nessus-10.4.1-es8.x86_64.rpm'
下载完成后,你将在当前工作目录中看到 'Nessus-10.4.1-es8.x86_64.rpm' 文件。
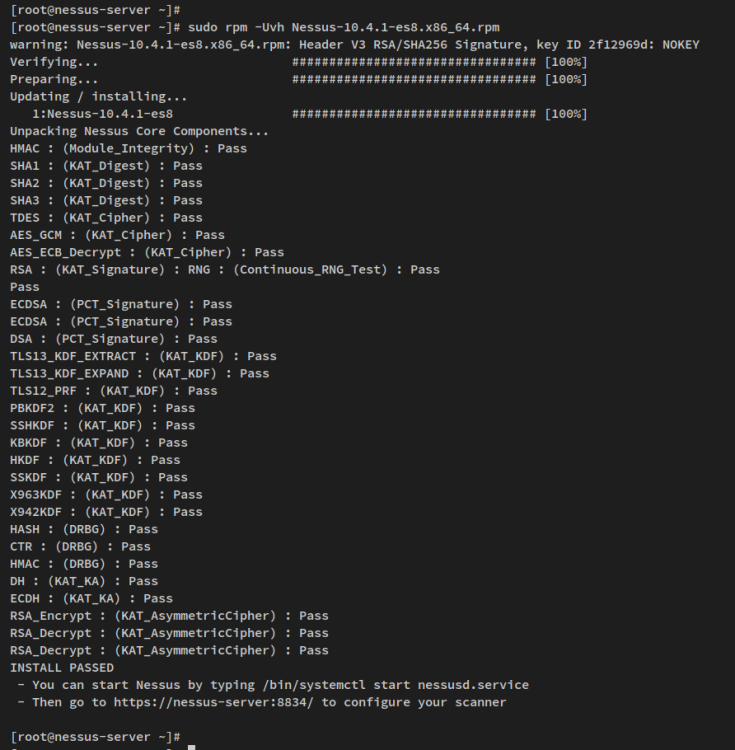
现在运行以下 rpm 命令安装 Nessus 软件包 'Nessus-10.4.1-es8.x86_64.rpm'。
sudo rpm -Uvh Nessus-10.4.1-es8.x86_64.rpm安装完成后,你应该会看到类似以下的输出。
接下来,运行以下命令以启动并设置 Nessus 服务开机自启。
sudo systemctl start nessusd
sudo systemctl enable nessusd
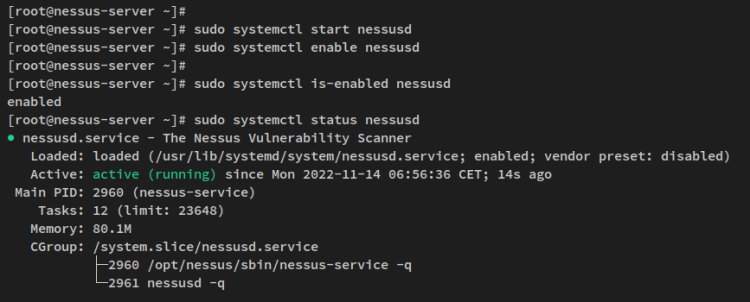
在 Nessus 服务运行后,运行以下命令验证 Nessus 服务,确保该服务已启用且正在运行。
sudo systemctl is-enabled nessusd
sudo systemctl status nessusd
随后你将看到类似以下的输出,表明 Nessus 服务已启用,并将在系统启动时自动启动。Nessus 服务的状态为正在运行。
配置 Firewalld
安装 Nessus 后,接下来你需要配置 Firewalld 并开放 Nessus 端口。Rocky Linux 系统默认运行 Firewalld,你需要为 Nessus 管理面板添加 TCP 端口 8834。
运行以下 firewall-cmd 命令,将端口 8834/tcp 添加到 firewalld。
sudo firewall-cmd --add-port=8834/tcp --permanent接下来,重新加载 firewalld 以使新的防火墙规则生效。
sudo firewall-cmd --reload最后,通过以下命令验证 firewalld 上开放的端口列表。你将看到端口 8834/tcp 已添加到 firewalld。
sudo firewall-cmd --list-all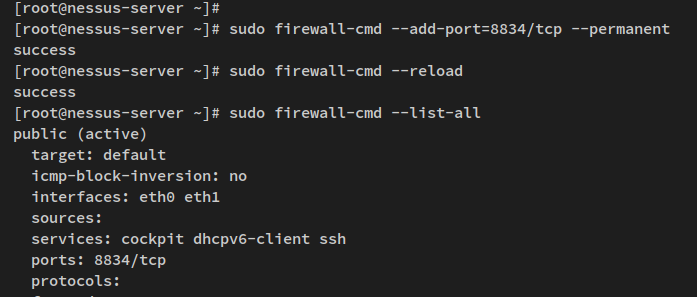
完成 Nessus 安装并配置好 firewalld 后,你现在可以从 Web 浏览器访问你的 Nessus 安装。
Nessus 基础配置
在此步骤中,你将配置并启动 Nessus 安装。你将安装免费的 'Nessus Essentials' 版本,在此之前,请确保已准备好一个邮箱地址,以便获取 Nessus 激活码。
打开 Web 浏览器,访问服务器 IP 地址加端口 8834(例如:https://192.168.5.100:8834/)。你应该会看到 Nessus 的安装页面。
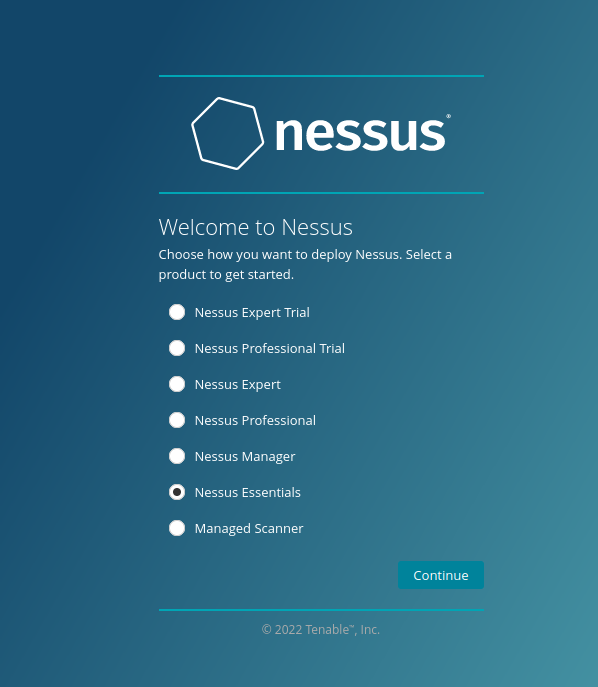
在首页中,你需要选择要安装的 Nessus 版本。对于 Nessus 免费版本,应选择 'Nessus Essentials' 并点击 'Continue'(继续)。
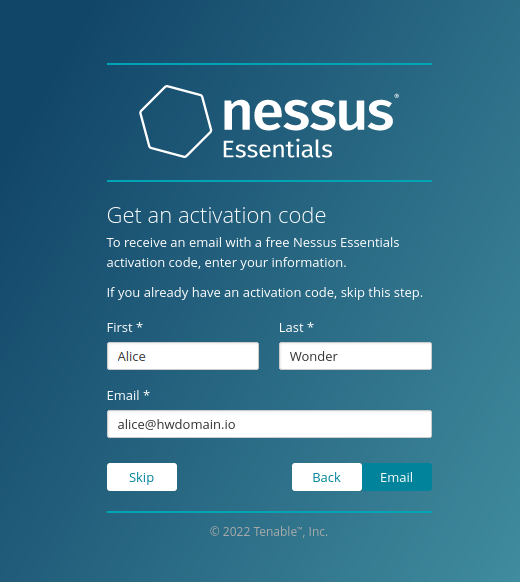
现在输入你的姓名和邮箱地址以获取激活码,并点击 'Email'(发送邮件)。请务必使用真实邮箱地址以获取 Nessus 激活码。
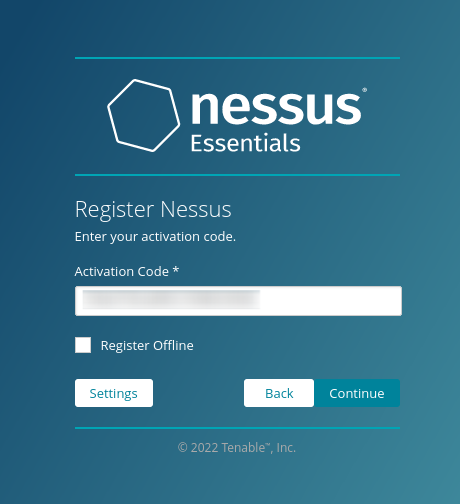
获取 Nessus 激活码后,在页面上输入该激活码并点击 'Continue'(继续)。
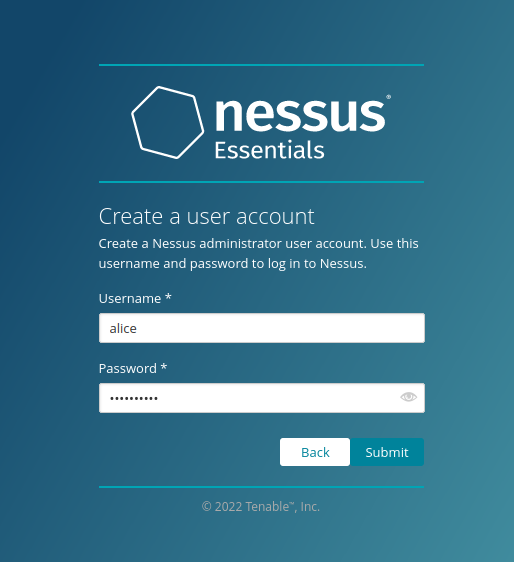
如果 Nessus 激活码验证通过,你将进入下一页面,创建 Nessus 的管理员用户。输入管理员用户名和密码,然后点击 'Submit'(提交)确认。
现在 Nessus 安装将开始。该过程还会编译并安装部分 Nessus 插件,这需要一些时间才能完成。
Nessus 安装完成后,你将进入 Nessus 仪表板,并已以管理员用户身份登录。
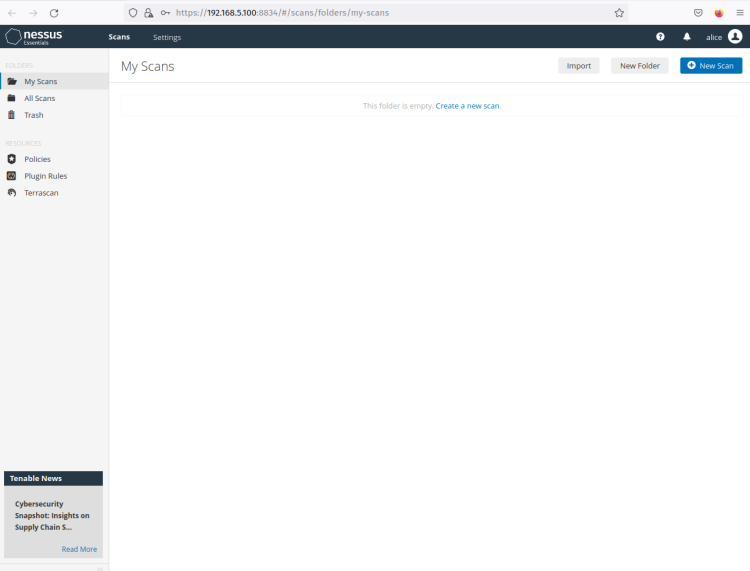
从这里开始,你可以从 Nessus 仪表板扫描你的系统或任意远程主机。
配置 Nessus CLI
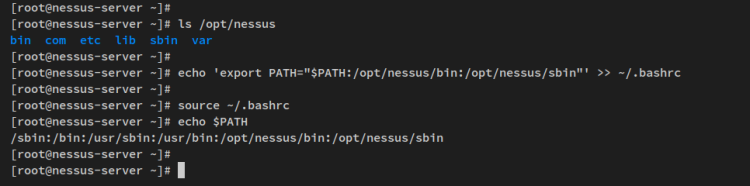
默认情况下,Nessus 安装在 '/opt/nessus' 目录下,其配置文件位于 '/opt/nessus/etc' 目录中,Nessus 二进制文件位于 '/opt/nessus/bin' 和 '/opt/nessus/sbin'。
要配置 Nessus CLI,你必须将 Nessus 的二进制路径 '/opt/nessus/bin' 和 '/opt/nessus/sbin' 都添加到系统的 $PATH 环境变量中。
开始前,你可以查看 Nessus 安装目录 '/opt/nessus' 下的目录列表。
ls /opt/nessus现在运行以下命令,将 Nessus 二进制路径目录添加到系统的 $PATH 环境变量中。以下命令会向 ~/.bashrc 文件添加一项新配置,该配置会在用户每次登录服务器时加载。
echo 'export PATH="$PATH:/opt/nessus/bin:/opt/nessus/sbin"' >> ~/.bashrc接下来,使用以下命令在当前会话中重新加载 ~/.bashrc 配置文件。然后,验证系统的 $PATH 环境变量。
source ~/.bashrc
echo $PATH
随后你将看到 Nessus 二进制路径 '/opt/nessus/bin' 和 '/opt/nessus/sbin' 已添加到系统的 $PATH 中。
现在你可以通过输入以下命令来运行 Nessus CLI。
which nessuscli
nessuscli help
你应该会看到二进制文件 'nessuscli' 的完整路径,以及 'nessuscli' 命令的帮助页面。
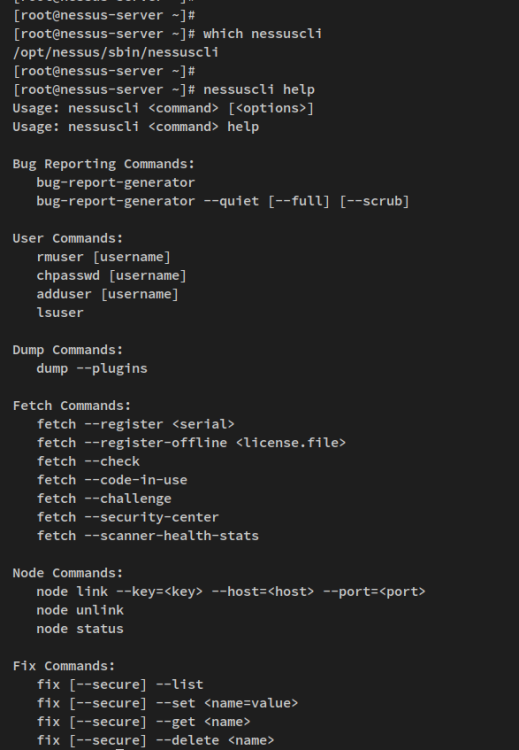
此外,你还可以运行 Nessus 提供的其他命令,例如 'nessusd' 和 'nessus-service'。
使用 Nessus 创建首次扫描
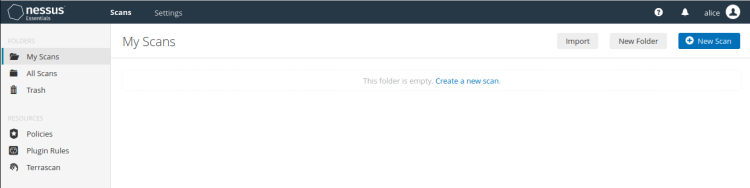
在 Nessus 用户仪表板上,点击 'Create a new scan'(创建新扫描)链接。
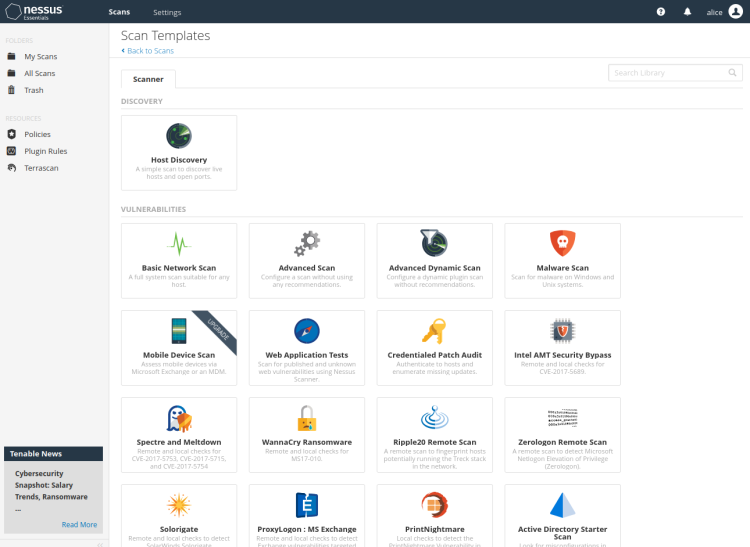
现在选择你要使用的 'Scan templates'(扫描模板)——本示例中,你将使用 'Basic network scan'(基础网络扫描)模板。
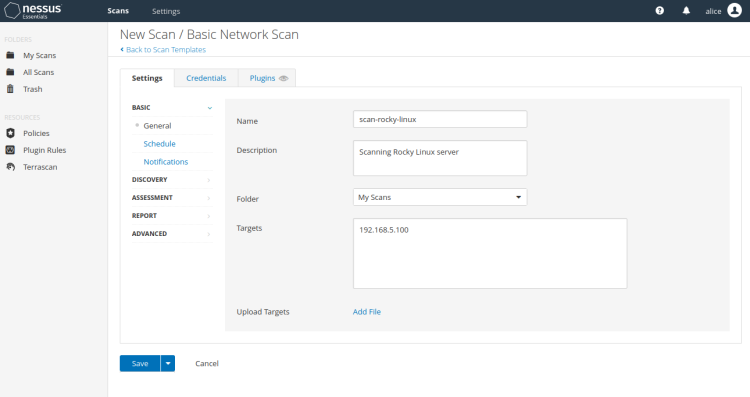
输入新扫描的相关信息,包括名称、描述、保存文件夹和目标主机。然后点击 'Save'(保存)确认并添加该 Nessus 扫描。
本示例将创建一个名为 'scan-rocky-linux' 的新扫描,它将存储在 'My Scans'(我的扫描)文件夹中,目标服务器为 '192.168.5.100'。
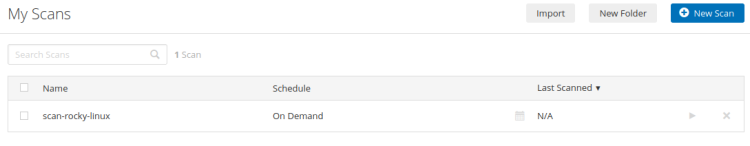
接下来,点击左侧的 'My Scans'(我的扫描)菜单,你将看到新建的 'scan-rocky-linux'。点击播放按钮开始扫描。
现在 'scan-rocky-linux' 正在运行。
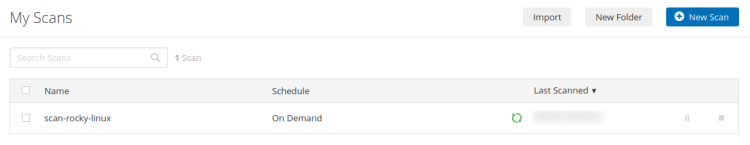
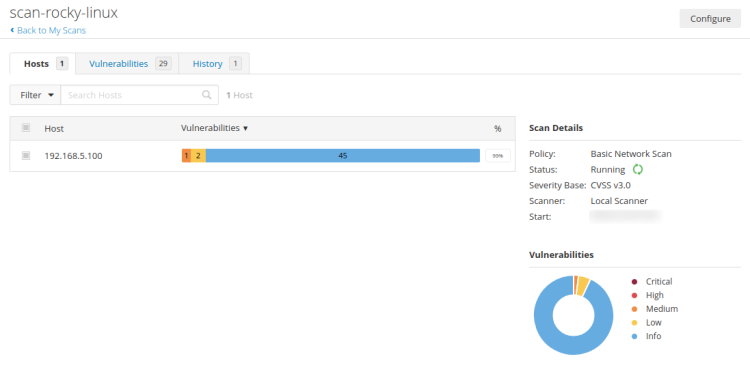
点击 'scan-rocky-linux' 查看扫描的详细结果。
以下是被 Nessus 扫描的主机的简要摘要。
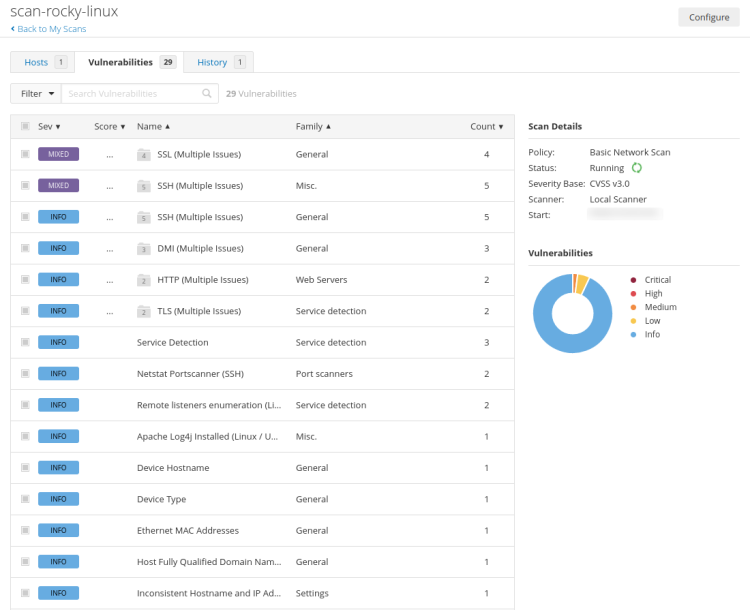
现在点击 'Vulnerabilities'(漏洞)选项卡,获取 Nessus 检测到的漏洞的详细信息。
总结
恭喜!你已成功在 Rocky Linux 服务器上安装了 Nessus 安全扫描器。你还完成了 Nessus 的安装,并通过系统 $PATH 环境变量配置了 nessuscli。借助 nessuscli,你可以运行扫描并从终端服务器管理你的扫描。
最后,你还学习了如何在 Nessus 上创建扫描,并扫描服务器以检测安全漏洞并获取一些安全建议。