
本教程适用于以下操作系统版本
- Ubuntu 22.04 (Jammy Jellyfish)
- Ubuntu 20.04 (Focal Fossa)
- Ubuntu 16.04 (Xenial Xerus)
本页内容
- 先决条件
- 第 1 步 - 配置防火墙
- 第 2 步 - 安装 Nginx
- 第 3 步 - 安装并配置 MariaDB
- 第 4 步 - 安装 PHP 及扩展
- 第 5 步 - 下载 SuiteCRM
- 第 6 步 - 安装并配置 SSL
- 第 7 步 - 配置 Nginx 和 PHP 配置 PHP-FPM 配置 PHP 上传大小 配置 Nginx
- 第 8 步 - 安装并配置 SuiteCRM
- 第 9 步 - 设置定时任务
- 结论
- 配置 PHP-FPM
- 配置 PHP 上传大小
- 配置 Nginx
SuiteCRM 是一款用 PHP 编写的开源客户关系管理解决方案。它是广受欢迎的 SugarCRM 软件的一个分支,是在 SugarCRM 停止发布其社区版之后衍生出来的。它用于为你的所有客户数据创建一个集中存储库,以获得可用于增进和培养业务关系的洞察。
它的部分功能包括文档存储、邮件营销、日历、社交媒体集成、区域管理、细分、营销自动化、潜在客户资格认定、内部聊天集成、客户支持、社交 CRM、销售队伍自动化、营销活动、移动 CRM 以及报表。它可以与第三方 SMTP 中继服务集成,如 Mandrill、Sendgrid、Amazon SES 等。你可以安装插件来扩展 SuiteCRM 的功能。它还可以与第三方应用集成,如 Mautic、Facebook、Twitter、MailChimp、Zoom、Quickbooks、DocuSign 等。
在本文中,你将学习如何在 Ubuntu 22.04 上使用 Nginx Web 服务器和 Let's Encrypt SSL 安装 SuiteCRM。
先决条件
- 一台运行 Ubuntu 20.04 的服务器。
- 一个具有 sudo 权限的非 root 用户。
- 一个指向该服务器的完全限定域名(FQDN),例如 suitecrm.example.com。
- 确保所有内容都已更新。$ sudo apt update $ sudo apt upgrade
- 系统所需的一些软件包。$ sudo apt install wget curl nano ufw software-properties-common dirmngr apt-transport-https gnupg2 ca-certificates lsb-release ubuntu-keyring unzip -y 其中一些软件包可能已经安装在你的系统上。
一台运行 Ubuntu 20.04 的服务器。
一个具有 sudo 权限的非 root 用户。
确保所有内容都已更新。
$ sudo apt update
$ sudo apt upgrade
系统所需的一些软件包。
$ sudo apt install wget curl nano ufw software-properties-common dirmngr apt-transport-https gnupg2 ca-certificates lsb-release ubuntu-keyring unzip -y
其中一些软件包可能已经安装在你的系统上。
第 1 步 - 配置防火墙
第一步是配置防火墙。Ubuntu 默认自带 ufw(Uncomplicated Firewall)。
检查防火墙是否正在运行。
$ sudo ufw status
你将看到如下输出。
Status: inactive
放行 SSH 端口,以免启用防火墙时中断当前连接。
$ sudo ufw allow OpenSSH
同时放行 HTTP 和 HTTPS 端口。
$ sudo ufw allow http
$ sudo ufw allow https
启用防火墙
$ sudo ufw enable
Command may disrupt existing ssh connections. Proceed with operation (y|n)? y
Firewall is active and enabled on system startup
再次检查防火墙状态。
$ sudo ufw status
你应该会看到类似的输出。
Status: active

To                         Action      From
--                         ------      ----
OpenSSH                    ALLOW       Anywhere
80/tcp                     ALLOW       Anywhere
443                        ALLOW       Anywhere
OpenSSH (v6)               ALLOW       Anywhere (v6)
80/tcp (v6)                ALLOW       Anywhere (v6)
443 (v6)                   ALLOW       Anywhere (v6)
第 2 步 - 安装 Nginx
Ubuntu 自带的是较旧版本的 Nginx。要安装最新版本,你需要下载 Nginx 官方仓库。
导入 Nginx 的签名密钥。
$ curl https://nginx.org/keys/nginx_signing.key | gpg --dearmor \
	| sudo tee /usr/share/keyrings/nginx-archive-keyring.gpg >/dev/null
添加 Nginx 稳定版的仓库。
$ echo "deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg arch=amd64] \
http://nginx.org/packages/ubuntu `lsb_release -cs` nginx" \
    | sudo tee /etc/apt/sources.list.d/nginx.list
更新系统仓库。
$ sudo apt update
安装 Nginx。
$ sudo apt install nginx
验证安装。
$ nginx -v
nginx version: nginx/1.20.2
启用 Nginx 服务。
$ sudo systemctl enable nginx
第 3 步 - 安装并配置 MariaDB
Ubuntu 22.04 自带 MariaDB v10.6.7。运行以下命令进行安装。
$ sudo apt install mariadb-server
加固 MariaDB 安装。
$ sudo mysql_secure_installation
你会遇到各种提示,按如下方式回答。
Enter current password for root (enter for none): Press Enter
Switch to unix_socket authentication [Y/n] Type y
Change the root password? [Y/n] Type n
Remove anonymous users? [Y/n] Type y
Disallow root login remotely? [Y/n] Type y
Remove test database and access to it? [Y/n] Type y
Reload privilege tables now? [Y/n] Type y
使用以下命令连接到 MariaDB shell。
$ sudo mysql
为 SuiteCRM 创建一个新数据库。
$ CREATE DATABASE suitecrm;
创建一个新的数据库用户,并为其使用强密码。
$ CREATE USER 'suitecrmuser'@'localhost' identified by 'yourpassword';
为该用户授予数据库权限。
$ GRANT ALL PRIVILEGES ON suitecrm.* TO 'suitecrmuser'@'localhost';
刷新所有权限。
$ FLUSH PRIVILEGES;
退出 MySQL shell。
$ exit
第 4 步 - 安装 PHP 及扩展
Ubuntu 22.04 自带 PHP 8.1,而 SuiteCRM 尚未支持该版本。我们需要安装 PHP 8.0。为此,需要添加 Ondrej 的 PHP 仓库。
$ sudo add-apt-repository ppa:ondrej/php
接下来,安装 SuiteCRM 所需的 PHP 及其扩展。
$ sudo apt install php-imagick php8.0-fpm php8.0-mysql php8.0-common php8.0-gd php8.0-imap php8.0-curl php8.0-zip php8.0-xml php8.0-mbstring php8.0-bz2 php8.0-intl php8.0-gmp
验证安装。
$ php --version
PHP 8.0.18 (cli) (built: May  1 2022 04:42:09) ( NTS )
Copyright (c) The PHP Group
Zend Engine v4.0.18, Copyright (c) Zend Technologies
    with Zend OPcache v8.0.18, Copyright (c), by Zend Technologies
第 5 步 - 下载 SuiteCRM
下载最新稳定版的 SuiteCRM。你可以从 SuiteCRM 官方网站获取下载链接。
在本教程中,我们将安装 SuiteCRM 的 v7 版本,因为它的支持周期更长。如果你愿意,也可以安装 v8 版本,但它初期的支持周期较短。
$ wget -O suitecrm.zip https://suitecrm.com/files/147/SuiteCRM-7.12/614/SuiteCRM-7.12.5.zip
创建一个用于提供 SuiteCRM 服务的 Web 根目录。如果路径中的顶级目录不存在,-p 参数会创建它们。
$ sudo mkdir -p /var/www/
解压下载的 zip 压缩包。
$ sudo unzip suitecrm.zip -d /var/www/
-d 参数用于指定压缩包的目标目录。
它将被保存到 /var/www/SuiteCRM-7.12.5/ 目录下。我们将其重命名以简化。
$ sudo mv /var/www/SuiteCRM-7.12.5/ /var/www/suitecrm
切换到 Web 根目录。
$ cd /var/www/suitecrm
为各个目录设置正确的所有权和权限。
$ sudo chown -R nginx:nginx .
$ sudo chmod -R 755 .
$ sudo chmod -R 775 cache custom modules themes data upload
$ sudo chmod 775 config_override.php 2>/dev/null
第 6 步 - 安装并配置 SSL
在配置 Nginx 之前,我们需要先设置 SSL 证书。
要使用 Let's Encrypt 安装 SSL 证书,我们需要下载 Certbot 工具。为此,我们将使用 Snapd 软件包安装器。
安装 Snap 安装器。
$ sudo apt install snapd
确保你的 Snapd 版本为最新。
$ sudo snap install core
$ sudo snap refresh core
安装 Certbot。
$ sudo snap install --classic certbot
使用以下命令,在 /usr/bin 目录中创建符号链接,以确保 certbot 命令可以运行。
$ sudo ln -s /snap/bin/certbot /usr/bin/certbot
停止 Nginx 服务器,因为它会干扰 Certbot 工具。
$ sudo systemctl stop nginx
生成 SSL 证书。
$ sudo certbot certonly --standalone --agree-tos --no-eff-email --staple-ocsp --preferred-challenges http -m
[email protected]
 -d suitecrm.example.com
上述命令会将证书下载到你服务器上的 /etc/letsencrypt/live/suitecrm.example.com 目录。
生成 Diffie-Hellman 组证书。
$ sudo openssl dhparam -out /etc/ssl/certs/dhparam.pem 4096
为 Let's Encrypt 自动续期创建一个验证用的 Web 根目录。
$ sudo mkdir -p /var/lib/letsencrypt
创建一个用于续期 SSL 的定时任务。它会每天运行以检查证书,并在需要时续期。为此,首先创建文件 /etc/cron.daily/certbot-renew 并打开进行编辑。
$ sudo nano /etc/cron.daily/certbot-renew
粘贴以下代码。
#!/bin/sh
certbot renew --cert-name suitecrm.example.com --webroot -w /var/lib/letsencrypt/ --post-hook "systemctl reload nginx"
按 Ctrl + X,并在出现提示时输入 Y 来保存文件。
更改任务文件的权限,使其可执行。
$ sudo chmod +x /etc/cron.daily/certbot-renew
第 7 步 - 配置 Nginx 和 PHP
配置 PHP-FPM
打开文件 /etc/php/8.0/fpm/pool.d/www.conf。
$ sudo nano /etc/php/8.0/fpm/pool.d/www.conf
我们需要将 PHP 进程的 Unix 用户/组设置为 nginx。在文件中找到 user=www-data 和 group=www-data 这两行,并将它们改为 nginx。
...
; Unix user/group of processes
; Note: The user is mandatory. If the group is not set, the default user's group
;       will be used.
user = nginx
group = nginx
...
另外,在文件中找到 listen.owner=www-data 和 listen.group=www-data 这两行,并将它们改为 nginx。
listen.owner = nginx
listen.group = nginx
按 Ctrl + X,并在出现提示时输入 Y 来保存文件。
配置 PHP 上传大小
PHP 对上传文件大小设有限制,默认大小为 2 MB。要增大上传大小,请打开 PHP 配置文件进行编辑。
$ sudo nano /etc/php/8.0/fpm/php.ini
找到下面这一行。
upload_max_filesize = 2M
将其值改为 20MB,如下所示。
upload_max_filesize = 20M
找到下面这一行。
post_max_size = 8M
将其值改为 20MB,如下所示。
post_max_size = 20M
找到下面这一行。
;cgi.fix_pathinfo=1
去掉分号取消注释,并将其值改为 0。
cgi.fix_pathinfo=0
按 Ctrl + X,并在出现提示时输入 Y 来保存文件。
重启 PHP-fpm 进程。
$ sudo systemctl restart php8.0-fpm
配置 Nginx
创建并打开文件 /etc/nginx/conf.d/suitecrm.conf 进行编辑。
$ sudo nano /etc/nginx/conf.d/suitecrm.conf
在其中粘贴以下代码。
server {
    listen 443 ssl http2;
    listen [::]:443 ssl http2;
    server_name suitecrm.example.com;

    root /var/www/suitecrm;
    error_log /var/log/nginx/suitecrm.error.log;
    access_log /var/log/nginx/suitecrm.access.log;
    client_max_body_size 20M;

    index index.php index.html index.htm;

    ssl_certificate      /etc/letsencrypt/live/suitecrm.example.com/fullchain.pem;
    ssl_certificate_key  /etc/letsencrypt/live/suitecrm.example.com/privkey.pem;
    ssl_trusted_certificate /etc/letsencrypt/live/suitecrm.example.com/chain.pem;

    ssl_session_timeout  5m;
    ssl_session_cache shared:MozSSL:10m;
    ssl_session_tickets off;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_prefer_server_ciphers on;
    ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384;
    ssl_ecdh_curve X25519:prime256v1:secp384r1:secp521r1;
    ssl_stapling on;
    ssl_stapling_verify on;
    ssl_dhparam /etc/ssl/certs/dhparam.pem;

    location / {
        # try to serve file directly, fallback to app.php
        try_files $uri /index.php$is_args$args;
    }

    location ~ \.php$ {
        # try_files $uri =404;
        fastcgi_split_path_info ^(.+\.php)(/.+)$;
        # NOTE: You should have "cgi.fix_pathinfo = 0;" in php.ini

        fastcgi_pass unix:/var/run/php/php8.0-fpm.sock;
        #Note: If you install SuiteCRM on iRedMail server, you should use the TCP socket instead.
        #fastcgi_pass 127.0.0.1:9999
        fastcgi_index index.php;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;

        fastcgi_buffer_size 128k;
        fastcgi_buffers 256 16k;
        fastcgi_busy_buffers_size 256k;
        fastcgi_temp_file_write_size 256k;
    }

    # Don't log favicon
    location = /favicon.ico {
        log_not_found off;
        access_log off;
    }

    # Don't log robots
    location = /robots.txt  {
        access_log off;
        log_not_found off;
    }

    # Deny all attempts to access hidden files/folders such as .htaccess, .htpasswd, .DS_Store (Mac), etc...
    location ~ /\. {
        deny all;
        access_log off;
        log_not_found off;
    }

    # A long browser cache lifetime can speed up repeat visits to your page
    location ~* \.(jpg|jpeg|gif|png|webp|svg|woff|woff2|ttf|css|js|ico|xml)$ {
        access_log        off;
        log_not_found     off;
        expires           360d;
    }
}

# enforce HTTPS
server {
    listen       80;
    listen       [::]:80;
    server_name  suitecrm.example.com;
    return 301   https://$host$request_uri;
}
完成后按 Ctrl + X,并在出现提示时输入 Y 来保存文件。
打开文件 /etc/nginx/nginx.conf 进行编辑。
$ sudo nano /etc/nginx/nginx.conf
在 include /etc/nginx/conf.d/*.conf; 这一行之前添加下面这一行。
server_names_hash_bucket_size 64;
按 Ctrl + X,并在出现提示时输入 Y 来保存文件。
验证 Nginx 配置文件的语法。
$ sudo nginx -t
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
重启 Nginx 服务以启用新配置。
$ sudo systemctl restart nginx
第 8 步 - 安装并配置 SuiteCRM
在浏览器中打开站点 https://suitecrm.example.com,你将看到安装向导。
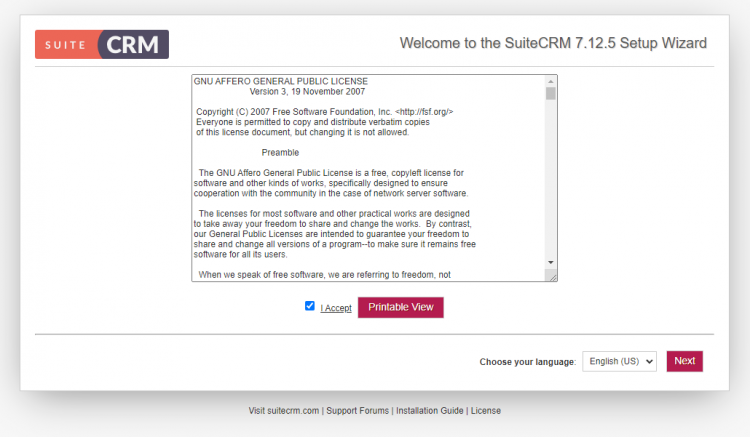
勾选 I Accept 复选框并点击 Next 按钮继续。随后将出现检查安装前环境要求的界面。
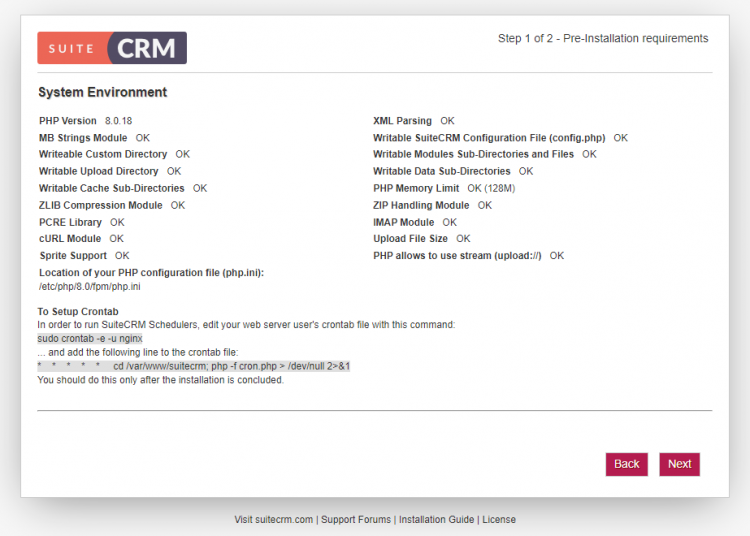
如果一切正常,点击 Next 按钮继续。
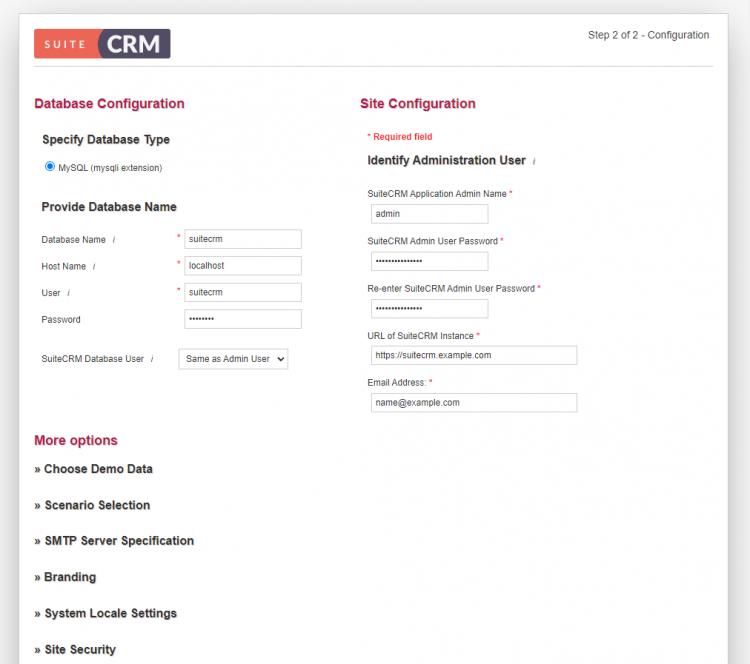
输入第 3 步中设置的数据库凭据。在 Host Name 处输入 localhost。同时填写管理员账户的详细信息,并在 Instance URL 处输入 https://suitecrm.example.com。
你还可以配置其他设置,如演示数据、SMTP 服务器设置、品牌标识、系统区域设置、安全以及数据库设置。
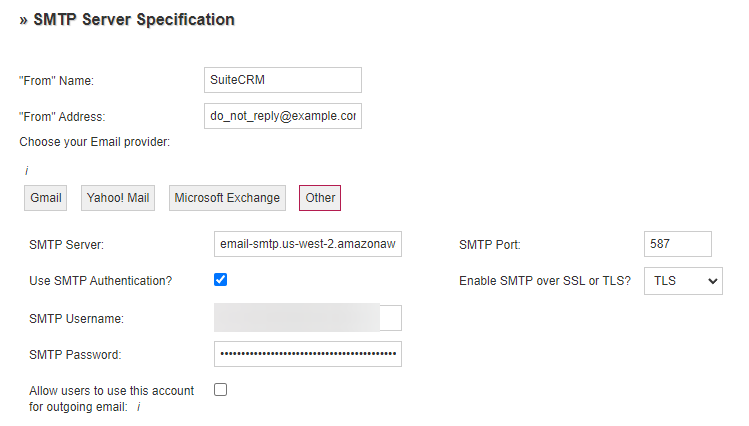
要启用 SMTP 设置,展开页面上的 SMTP Server Specification 部分并填写相应的值。如果你使用 Gmail 或 Microsoft Exchange,可以使用专用按钮进行配置。在本教程中,我们使用 Amazon SES。
另外,设置系统区域设置。
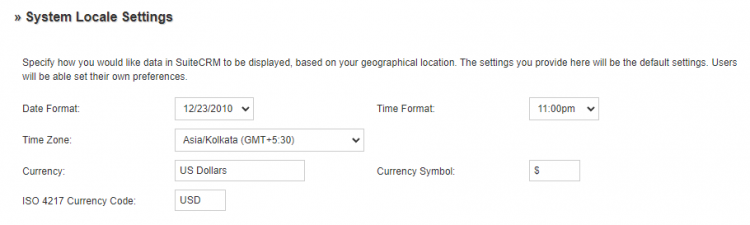
完成后,点击页面底部的 Next 按钮继续。此时会显示 SuiteCRM 配置完成的详细信息。
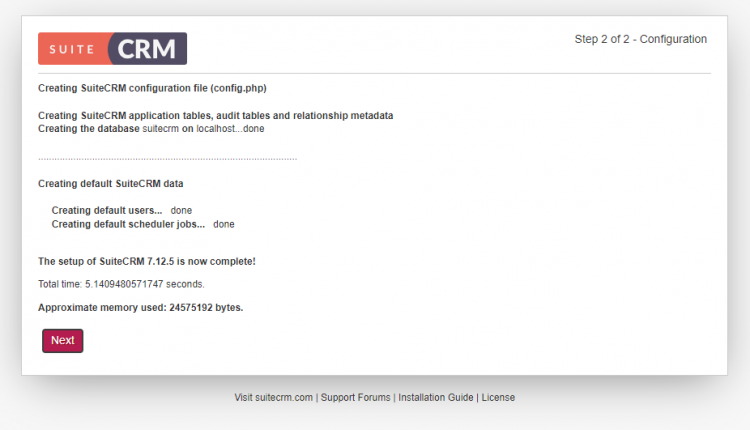
点击 Next 按钮继续,将出现登录页面。
输入管理员账户凭据并点击 Log in,打开 SuiteCRM 仪表板。
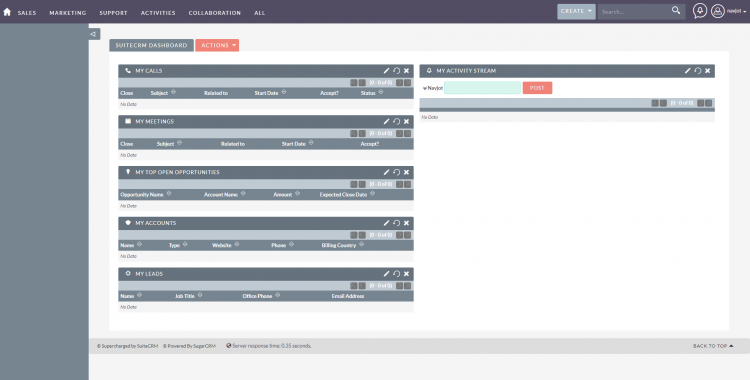
现在你可以开始使用 SuiteCRM 来管理你的业务和客户数据了。
第 9 步 - 设置定时任务
SuiteCRM 需要 cron 定时任务才能正常运行。编辑 nginx 用户的 crontab 文件。
$ sudo crontab -e -u nginx
在文件末尾添加下面这一行。
* * * * * cd /var/www/suitecrm; php -f cron.php > /dev/null 2>&1
保存并关闭文件。
结论
至此,在 Ubuntu 22.04 上使用 Nginx 服务器并配合 Let's Encrypt SSL 安装 SuiteCRM 的教程就告一段落了。如有任何问题,欢迎留言交流。