
本教程适用于以下操作系统版本
- Debian 11(Bullseye)
- Debian 9(Stretch)
本页内容
- 先决条件
- 第 1 步 - 配置防火墙
- 第 2 步 - 安装 Zulip
- 第 3 步 - 访问 Zulip 界面
- 第 4 步 - 配置外发邮件
- 第 5 步 - Zulip 服务器命令
- 第 6 步 - 升级 Zulip
- 第 7 步 - 备份与恢复 Zulip
- 结论
Zulip 是一个开源聊天服务器,类似于 Microsoft Teams、Rocket Chat 或 Slack。它使用 Python 编写,并采用 Django、PostgreSQL 和 JavaScript。它集成了 90 多个第三方插件,包括 Github、Jira、Stripe、Zendesk、Sentry 等。你可以通过 Zapier 和 IFTTT 连接它们来扩展集成。它具备私聊、群聊、话题式对话、自定义频道、视频通话、拖放式文件上传、自定义表情、Giphy 集成、图片与推文预览等功能,以及更多特性。Zulip 为各种平台都提供桌面和移动应用,因此不受平台限制。
在本教程中,你将学习如何在基于 Debian 11 的服务器上安装和配置 Zulip Chat。
先决条件
- 一台运行 Debian 11 的服务器。
- 如果用户数预计少于 100,至少需要 2GB 内存。对于 100 以上的用户,请准备一台 4GB 内存、2 CPU 的服务器。
- 一个具有 sudo 权限的非 root 用户。
- 一个配置为指向该服务器的域名,zulip.example.com。
- 所有内容均已更新。$ sudo apt update && sudo apt upgrade
- 系统所需的几个软件包。$ sudo apt install wget curl nano ufw software-properties-common apt-transport-https gnupg2 ca-certificates debian-archive-keyring -y 其中一些软件包可能已经安装在你的系统上。
一台运行 Debian 11 的服务器。
如果用户数预计少于 100,至少需要 2GB 内存。对于 100 以上的用户,请准备一台 4GB 内存、2 CPU 的服务器。
一个具有 sudo 权限的非 root 用户。
一个配置为指向该服务器的域名,zulip.example.com。
所有内容均已更新。
$ sudo apt update && sudo apt upgrade
系统所需的几个软件包。
$ sudo apt install wget curl nano ufw software-properties-common apt-transport-https gnupg2 ca-certificates debian-archive-keyring -y
其中一些软件包可能已经安装在你的系统上。
第 1 步 - 配置防火墙
第一步是配置防火墙。Debian 自带 ufw(Uncomplicated Firewall)。
检查防火墙是否正在运行。
$ sudo ufw status
你应该会得到以下输出。
Status: inactive
放行 SSH 端口,以便启用防火墙时不会中断当前连接。
$ sudo ufw allow OpenSSH
同时放行 HTTP 和 HTTPS 端口。
$ sudo ufw allow 80/tcp
$ sudo ufw allow 443/tcp
启用防火墙
$ sudo ufw enable
Command may disrupt existing ssh connections. Proceed with operation (y|n)? y
Firewall is active and enabled on system startup
再次检查防火墙的状态。
$ sudo ufw status
你应该会看到类似的输出。
Status: active

To                         Action      From
--                         ------      ----
OpenSSH                    ALLOW       Anywhere
80/tcp                     ALLOW       Anywhere
443/tcp                    ALLOW       Anywhere
OpenSSH (v6)               ALLOW       Anywhere (v6)
80/tcp (v6)                ALLOW       Anywhere (v6)
443/tcp (v6)               ALLOW       Anywhere (v6)
第 2 步 - 安装 Zulip
Zulip 附带一个安装脚本,它会执行以下操作:
- 创建一个名为 zulip 的用户来运行 Zulip 服务器。
- 使用 zulip 用户创建一个主目录,将所有公共代码存放在 /home/zulip/deployments 目录下。
- 安装 Zulip 所需的所有依赖。
- 安装 PostgreSQL 数据库、Nginx Web 服务器、RabbitMQ、Redis 缓存和 Memcached。
- 初始化 Zulip 的数据库。
使用 mktemp 命令创建一个临时目录,用于下载 Zulip 的安装程序并切换到该目录。
$ cd $(mktemp -d)
下载最新版本的 Zulip。
$ wget https://download.zulip.com/server/zulip-server-latest.tar.gz
解压所有文件。
$ tar -xf zulip-server-latest.tar.gz
运行安装脚本。
$ sudo ./zulip-server-*/scripts/setup/install --certbot \
    --email=YOUR_EMAIL --hostname=YOUR_HOSTNAME
--certbot 标志会让安装程序下载 Certbot 并自动安装 SSL 证书。将 YOUR_EMAIL 替换为你的邮箱地址,将 YOUR_HOSTNAME 替换为 Zulip 的域名(zulip.example.com)。
第 3 步 - 访问 Zulip 界面
安装脚本运行完成后,你会得到一个唯一的 URL。复制这个 URL。
.......
zulip-workers:zulip_deliver_scheduled_messages: started
+ set +x
+ su zulip -c '/home/zulip/deployments/current/manage.py generate_realm_creation_link'
Please visit the following secure single-use link to register your

new Zulip organization:


    https://zulip.example.com/new/il5dsewnhugjarbnlxf5nc46
在浏览器中访问 https://zulip.example.com/new/il5dsewnhugjarbnlxf5nc46,将出现以下界面。
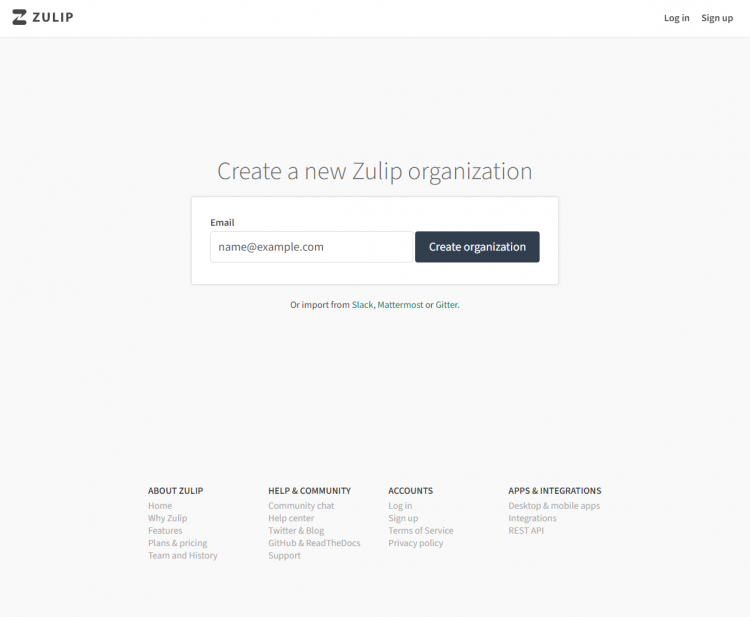
输入你的邮箱地址以开始创建你的组织。在下一个界面中,系统会要求你设置一个账号。
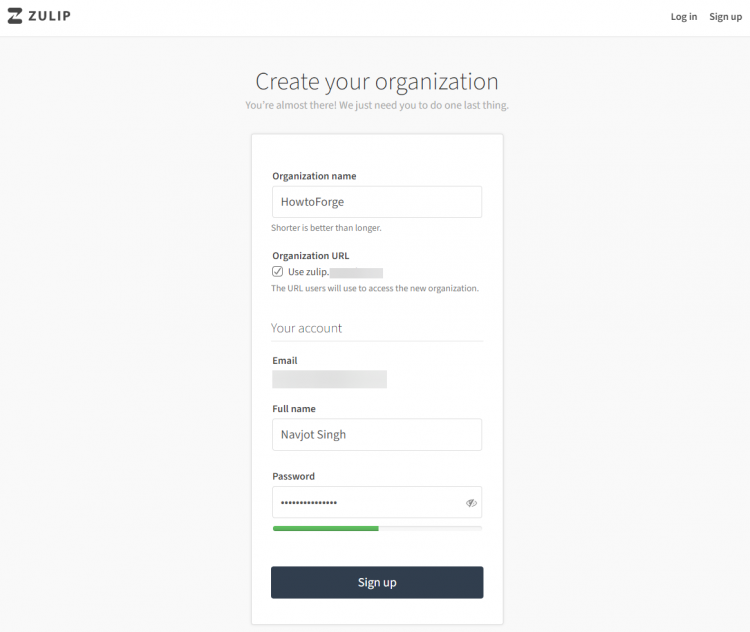
输入你的组织名称和你的姓名,选择用于登录的密码,然后点击 Sign up 按钮继续。
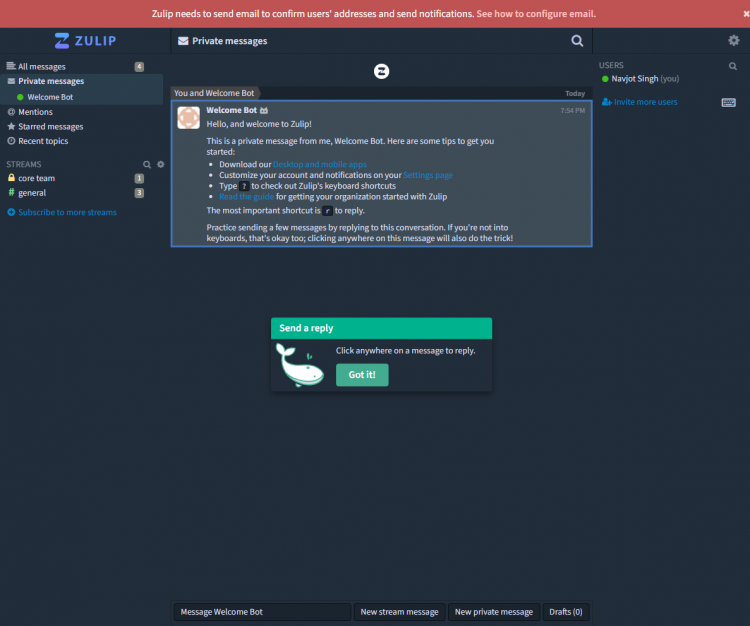
完成后,Zulip 仪表板将打开,你就可以开始使用了。
第 4 步 - 配置外发邮件
Zulip 服务器需要定期发送邮件。为此,你应该为它设置外发邮件。在我们的示例中,我们将使用 Amazon 的 SES 服务。所有邮件都从你在第 3 步中用于创建组织的邮箱地址发出。
Zulip 将所有设置存储在 /etc/zulip/settings.py 文件中。打开该文件进行编辑。
$ sudo nano /etc/zulip/settings.py
通过删除以下变量前面的 # 并填入相应的值来取消注释。
## EMAIL_HOST and EMAIL_HOST_USER are generally required.
EMAIL_HOST = 'email-smtp.us-west-2.amazonaws.com'
EMAIL_HOST_USER = 'yoursmpt_username'

## Passwords and secrets are not stored in this file.  The password
## for user EMAIL_HOST_USER goes in `/etc/zulip/zulip-secrets.conf`.
## In that file, set `email_password`.  For example:
# email_password = abcd1234

## EMAIL_USE_TLS and EMAIL_PORT are required for most SMTP providers.
EMAIL_USE_TLS = True
EMAIL_PORT = 587
填写以下附加变量。第一个用于去除 no-reply 邮箱地址中的随机令牌,第二个用于为你的邮件配置 no-reply 邮件发件人。
ADD_TOKENS_TO_NOREPLY_ADDRESS = False
# TOKENIZED_NOREPLY_EMAIL_ADDRESS = "noreply-{token}@example.com"
## NOREPLY_EMAIL_ADDRESS is the sender for noreply emails that don't
## contain confirmation links (where the security problem fixed by
## ADD_TOKENS_TO_NOREPLY_ADDRESS does not exist), as well as for
## confirmation emails when ADD_TOKENS_TO_NOREPLY_ADDRESS=False.
NOREPLY_EMAIL_ADDRESS = '
[email protected]
'
完成后,按 Ctrl + X 并在提示时输入 Y 来保存文件。
Zulip 将邮件密码保存在另一个文件中。打开文件 /etc/zulip/zulip-secrets.conf 进行编辑。
$ sudo nano /etc/zulip/zulip-secrets.conf
在文件末尾粘贴以下行。
email_password = yoursmtp_password
按 Ctrl + X 并在提示时输入 Y 来保存文件。
要测试外发邮件配置,你可以使用以下命令发送一封测试邮件。
$ sudo -u zulip /home/zulip/deployments/current/manage.py send_test_email
[email protected]

If you run into any trouble, read:

  https://zulip.readthedocs.io/en/latest/production/email.html#troubleshooting

The most common error is not setting `ADD_TOKENS_TO_NOREPLY_ADDRESS=False` when
using an email provider that doesn't support that feature.

Sending 2 test emails from:
  *
[email protected]

  *
[email protected]


Successfully sent 2 emails to
[email protected]
重启服务器。
$ sudo -u zulip /home/zulip/deployments/current/scripts/restart-server
请注意,只有以 zulip 用户身份才能启动或停止 Zulip 服务器。
第 5 步 - Zulip 服务器命令
要停止 Zulip 服务器,请使用以下命令。
$ sudo -u zulip /home/zulip/deployments/current/scripts/stop-server
要再次启动服务器,请使用以下命令。
$ sudo -u zulip /home/zulip/deployments/current/scripts/start-server
以类似的方式重启服务器。
$ sudo -u zulip /home/zulip/deployments/current/scripts/restart-server
使用 Zulip 附带的 manage.py 脚本,你可以完成许多管理任务。
你可以使用以下命令运行该脚本。我们将使用 help 子命令来列出所有可执行的操作。
$ sudo -u zulip /home/zulip/deployments/current/manage.py help
Type 'manage.py help <subcommand>' for help on a specific subcommand.

Available subcommands:

[analytics]
    check_analytics_state
    clear_analytics_tables
    clear_single_stat
    populate_analytics_db
    stream_stats
    update_analytics_counts

[auth]
    changepassword
    createsuperuser

[contenttypes]
    remove_stale_contenttypes

[django]
    check
    createcachetable
    dbshell
    diffsettings
    dumpdata
    flush
    inspectdb
    loaddata
    makemigrations
    migrate
    sendtestemail
    shell
    showmigrations
    sqlflush
    sqlmigrate
    sqlsequencereset
    squashmigrations
    startapp
    startproject
    test
    testserver

[otp_static]
    addstatictoken

[sessions]
    clearsessions

[social_django]
    clearsocial

[staticfiles]
    collectstatic
    findstatic
    runserver

[two_factor]
    two_factor_disable
    two_factor_status

[zerver]
    add_users_to_streams
    archive_messages
    audit_fts_indexes
    backup
    bulk_change_user_name
    change_password
    change_realm_subdomain
    change_user_email
    change_user_role
    check_redis
    checkconfig
    compilemessages
    convert_gitter_data
    convert_mattermost_data
    convert_slack_data
    create_default_stream_groups
    create_large_indexes
    create_realm_internal_bots
    create_stream
    create_user
    deactivate_realm
    deactivate_user
    delete_old_unclaimed_attachments
    delete_realm
    delete_user
    deliver_scheduled_emails
    deliver_scheduled_messages
    dump_messages
    edit_linkifiers
    email_mirror
    enqueue_digest_emails
    enqueue_file
    export
    export_single_user
    export_usermessage_batch
    fill_memcached_caches
    fix_unreads
    generate_invite_links
    generate_multiuse_invite_link
    generate_realm_creation_link
    get_migration_status
    import
    list_realms
    logout_all_users
    makemessages
    merge_streams
    print_email_delivery_backlog
    process_queue
    purge_queue
    query_ldap
    rate_limit
    reactivate_realm
    realm_domain
    register_server
    remove_users_from_stream
    rename_stream
    reset_authentication_attempt_count
    restore_messages
    runtornado
    scrub_realm
    send_custom_email
    send_password_reset_email
    send_realm_reactivation_email
    send_stats
    send_test_email
    send_to_email_mirror
    send_webhook_fixture_message
    set_message_flags
    show_admins
    soft_deactivate_users
    sync_ldap_user_data
    transfer_uploads_to_s3
    turn_off_digests
第 6 步 - 升级 Zulip
要升级 Zulip,请从服务器下载最新版本。
$ curl -fLO https://download.zulip.com/server/zulip-server-latest.tar.gz
运行以下命令执行升级。
$ sudo /home/zulip/deployments/current/scripts/upgrade-zulip ~/zulip-server-latest.tar.gz
该脚本将执行以下功能。
- 运行 apt upgrade 升级系统。
- 安装 Zulip 依赖项的新版本。
- 关闭 Zulip 服务器。
- 运行 puppet apply 命令。
- 根据需要执行数据库迁移。
- 重启 Zulip 服务器。
第 7 步 - 备份与恢复 Zulip
借助处理一切的内置脚本,备份和恢复 Zulip 很容易。
要对 Zulip 进行完整备份,请运行以下命令。
$ sudo -u zulip /home/zulip/deployments/current/manage.py backup --output=~/backups/zulip-backup.tar.gz
上述命令将在 ~/backups 目录下创建一个 zulip-backup.tar.gz 文件。它包含迁移或恢复 Zulip 所需的全部内容。
要恢复已有的备份,请按照第 2 步安装 Zulip。
完成后,运行以下命令完成恢复。
$ sudo -u zulip /home/zulip/deployments/current/scripts/setup/restore-backup ~/backups/zulip-backup.tar.gz
如果要更改域名,可以修改 /etc/zulip/settings.py 文件中的 EXTERNAL_HOST 变量,然后使用以下命令重启服务器。
$ sudo -u zulip /home/zulip/deployments/current/scripts/restart-server
结论
关于在基于 Debian 11 的系统上安装和配置 Zulip Chat 服务器的教程到此结束。你可以参阅 Zulip 的官方文档以深入了解。如果有任何问题,请在下方评论中提出。