
本页内容
- 前置条件
- 我们将做什么?
- 资源限制
- 结论
如果节点上有足够的某种资源可用,容器就有可能使用更多的资源。我们可以指定每个 Container 需要多少资源。常见的需要指定的资源是 CPU 和 memory。当我们为 Pod 中的 Container 指定 resource request 时,调度器(scheduler)决定将该 Pod 放置在哪个节点上。当我们为 Container 指定 resource limit 时,kubelet 负责执行限制,使运行中的容器不得使用超过我们设定的该限制。
例如,如果我们为一个容器设置 100 MiB 的 memory request,那么该容器可以尝试使用更多的 RAM。但如果我们为该 Container 设置 4GiB 的 memory limit,运行时(runtime)会阻止容器使用超过所配置的资源限制。
CPU 和 memory 被称为 compute resources(计算资源)。
Pod 中的每个 Container 可以指定以下一项或多项:
- cpu 的 limits
- memory 的 limits
- hugepages-
的 limits - cpu 的 requests
- memory 的 requests
- hugepages-
的 requests
想了解更多关于 Kubernetes 中资源的内容,请点击此处访问 Kubernetes 官方文档。
在本文中,我们将看到一个针对 CPU 和 Memory 的 resource limit 与 request 示例。我们还会用到 Metric Server。Metrics Server 是集群中资源使用数据的聚合器,默认情况下不会在集群中部署。我们将使用这个 Metric Server 来查看 Pod 的资源消耗情况。
前置条件
- 至少包含 1 个 worker node 的 Kubernetes Cluster。如果你想学习创建 Kubernetes Cluster,请点击此处。本指南将帮助你在 AWS Ubuntu 18.04 EC2 实例上创建一个包含 1 个 Master 和 2 个 Nodes 的 Kubernetes 集群。
我们将做什么?
- 资源限制
资源限制
在我们继续并创建指定了资源需求的 Pod 之前,先来安装 Metric Server。
使用以下命令克隆 Metric Server 的 Github 仓库并进行安装。
git clone https://github.com/kodekloudhub/kubernetes-metrics-server.gitcd kubernetes-metrics-server/使用对象文件创建 Metric Server。
kubectl create -f .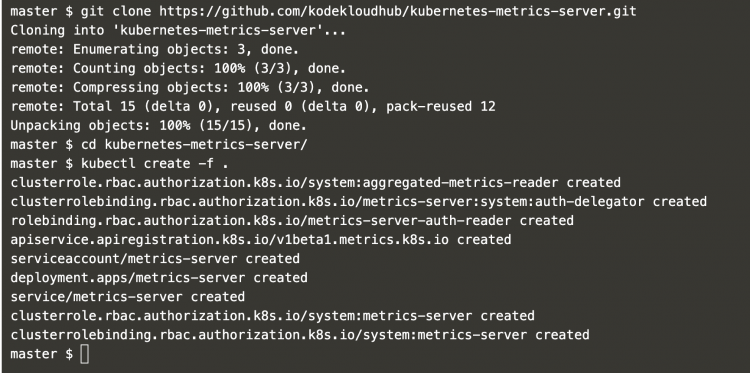
等待一段时间让 Metric Server 完成初始化。过一段时间后,你可以执行以下命令来监控集群节点。
kubectl top node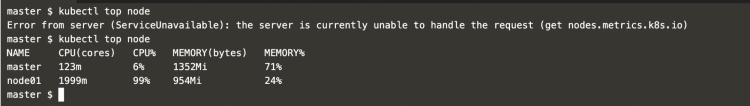
现在,创建一个包含如下内容的 Pod 定义文件,其中包含 memory request 与 limit。
vim my-pod-with-memory.ymlapiVersion: v1
kind: Pod
metadata:
name: my-pod-memory-demo
spec:
containers:
- name: my-container-memory-demo
image: polinux/stress
resources:
limits:
memory: "50Mi"
requests:
memory: "20Mi"
command: ["stress"]
args: ["--vm", "1", "--vm-bytes", "30M", "--vm-hang", "1"]
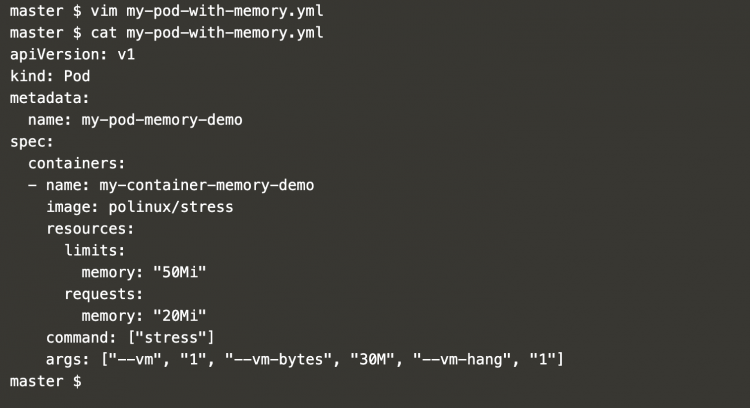
你可以找到 "resources" 属性,其中我们将 memory limit 设为 50Mi,memory request 设为 20Mi。
检查集群中 default namespace 下的现有 Pod。
kubectl get pods #Get pods from the default namespace使用上面步骤中创建的 Pod 定义来创建一个 Pod。
kubectl create -f my-pod-with-memory.yml #Create a podkubectl get pods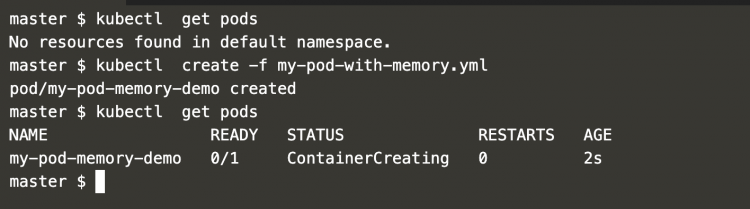
现在,如果你查看该 Pod 的详细信息,可以看到该 Pod 请求了 20Mi 的 memory,并且限制为 50Mi 的 memory。
kubectl get podskubectl describe pod my-pod-memory-demo #Describe the pod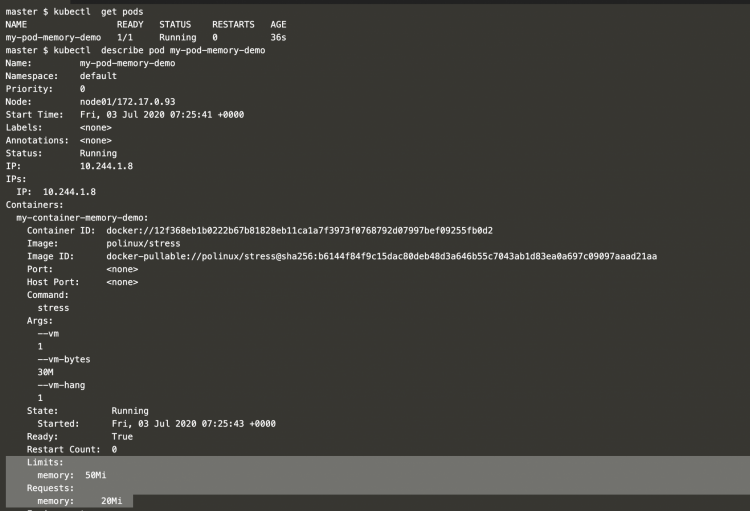
可以使用以下命令检查 Pod 的使用情况。
kubectl top pods #Check resource consumption by the pod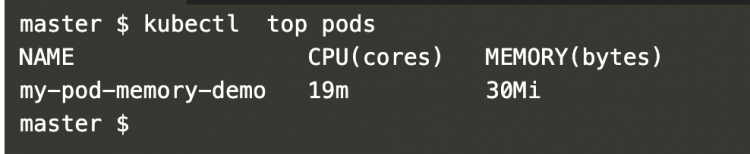
现在,创建一个带有 CPU request 与 limit 的 Pod 定义。
vim my-pod-with-cpu.ymlapiVersion: v1
kind: Pod
metadata:
name: my-pod-cpu-demo
spec:
containers:
- name: my-container-cpu-demo image: vish/stress
resources:
limits: cpu: "1"
requests:
cpu: "0.5"
args:
- -cpus
- "2"
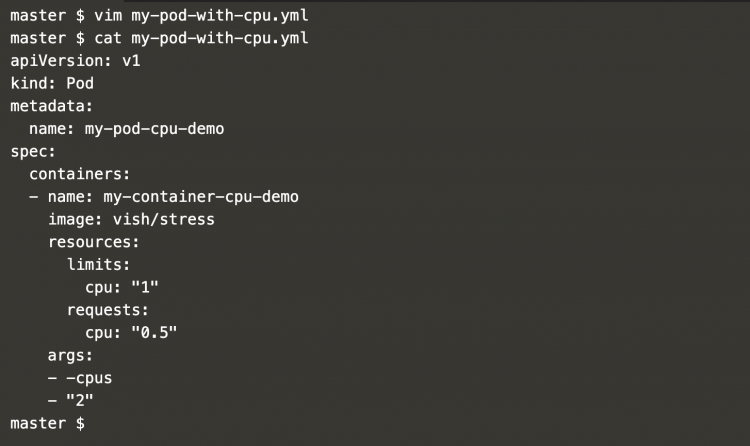
在上面的文件中,你可以看到该定义有一个 "resource" 属性,其中 CPU request 为 0.5,limit 为 1。还要注意的是,我们传入了 2 个 CPU 作为需求,这超过了限制。
现在,使用以下命令创建一个带有 CPU request 与 limit 的 Pod。
kubectl apply -f my-pod-with-cpu.yml #Create a podkubectl get pods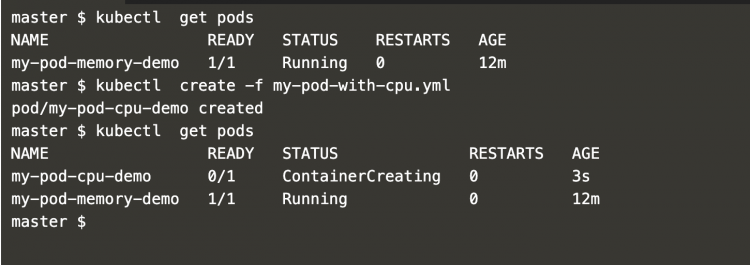
获取我们创建的 Pod 的详细信息。
kubectl get podskubectl describe pod my-pod-cpu-demo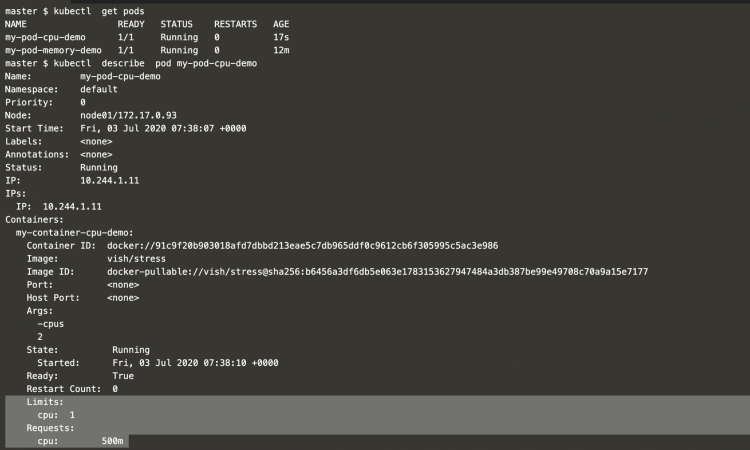
你可以看到该 Pod 请求了 .5(即 500m)的 CPU,限制为 1 个 CPU。
要检查 CPU 使用情况,请使用以下命令。
kubectl top pod #Check resource consumption by the pod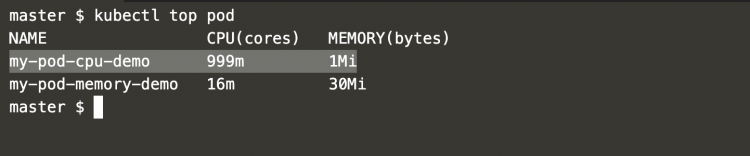
在上面的截图中你可以看到,即使在 Pod 定义中作为参数传入了 2 个 CPU,它也无法消耗超过限制(即 1 个 CPU)的资源。这里 Pod "my-pod-cpu-demo" 最多消耗了 999m 的 CPU,相当于 1 个 CPU,且无法进一步增加其消耗量。
结论
在本文中,我们介绍了使用 Metric Server 在集群中启用监控的步骤。我们看到了 Pod 如何请求 CPU 和 memory,并且消耗的资源不会超过指定的限制。