
本页内容
- 我们将在这里探讨什么?
- 理解 Lynis 审计报告 1. 初始化程序 2. 插件 3. Debian 测试 4. 启动与服务 5. 内核 6. 内存与进程
- 修复问题…… 1. 安装 apt-listchanges 软件包 2. 恶意软件扫描器 3. 安装 PAM 安全模块
- 结论
- 1. 初始化程序
- 2. 插件
- 3. Debian 测试
- 4. 启动与服务
- 5. 内核
- 6. 内存与进程
- 1. 安装 apt-listchanges 软件包
- 2. 恶意软件扫描器
- 3. 安装 PAM 安全模块
Lynis 是一款免费的开源安全审计工具,以 GPL 许可项目的形式发布,可用于 Linux 以及基于 Unix 的操作系统,例如 MacOS、FreeBSD、NetBSD、OpenBSD 等。
我们将在这里探讨什么?
在本教程中,我们将尝试解读 Lynis 审计报告,并学习如何应用它建议的一些改进措施。现在就让我们开始本指南吧。
理解 Lynis 审计报告
lynis 扫描完成后,为我们留下了一份关于所执行测试的庞大汇总。要从这些结果中获益,关键在于理解它们并采取针对性的补充操作。我们先对审计的几个部分作简短概述,然后跳转到建议部分。通过这种方式,我们将了解每一项具体测试的含义,以及如何应用这些建议。
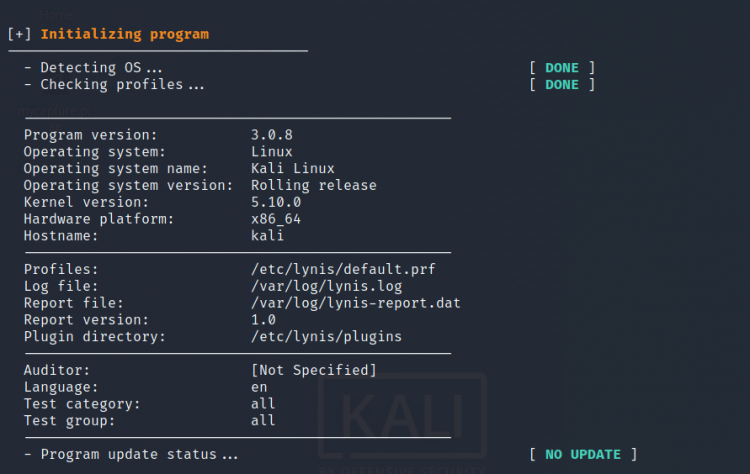
1. 初始化程序
在初始化阶段,Lynis 会执行基础检查操作,例如检测操作系统类型、内核版本、CPU 架构、已安装的 Lynis 版本、审计者名称、检查是否有可用的 Lynis 更新等。总体而言,这一阶段仅提供静态的系统和程序信息。
2. 插件
Lynis 提供插件以进一步增强审计过程。例如,Firewall 插件提供特定于防火墙的服务。这些插件包含一项或多项测试,其中有些是付费的,仅在 Lynis 企业版中可用。
3. Debian 测试
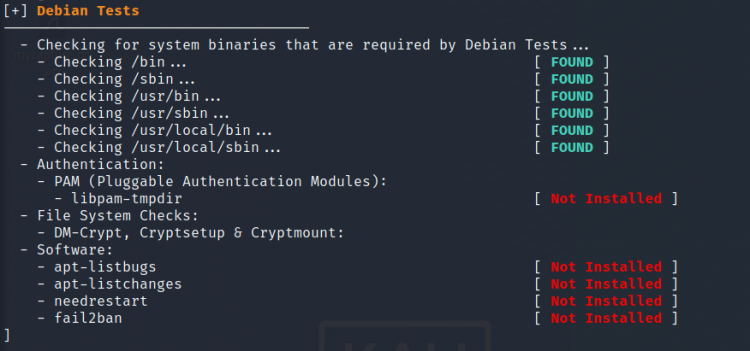
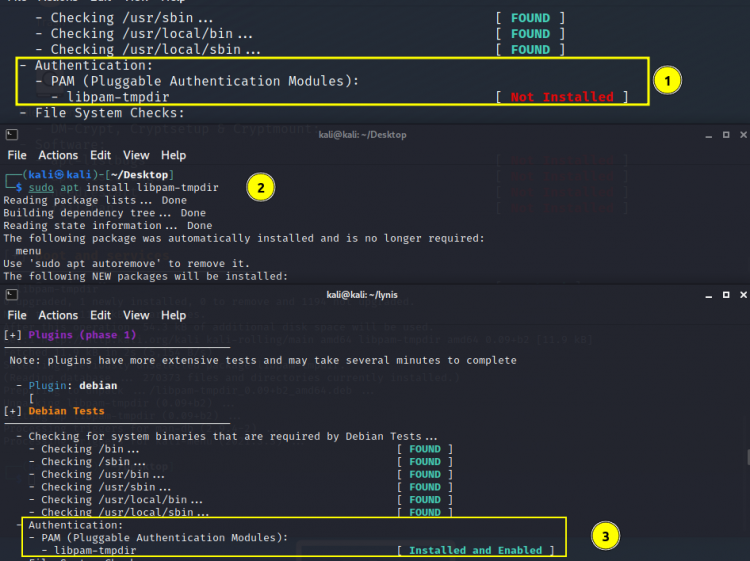
正如该测试中所述,它会检查 Debian 测试所需的系统工具。例如,上面的扫描报告指出 'libpam-tmpdir' 未安装。当我们安装这个软件包后,相应的消息会从 'Not Installed' 变为 'Installed and enabled',如下所示:
4. 启动与服务
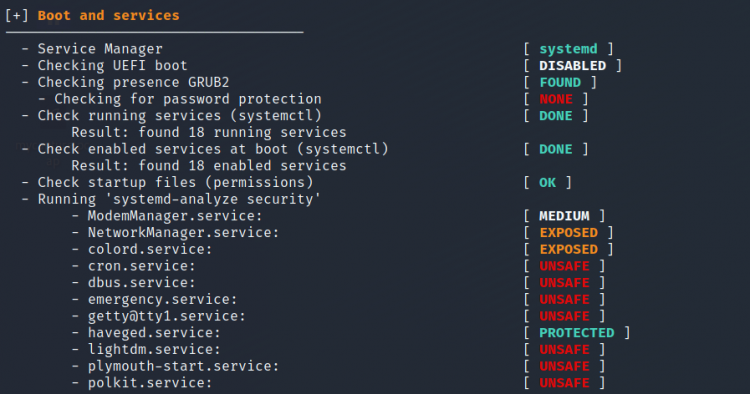
该部分提供有关服务管理器类型(此处为 systemd)、正在运行的服务以及开机自启服务等信息。最重要的是,它会根据服务的安全级别为其打上标签:Unsafe、Exposed、Protected、Medium。
5. 内核
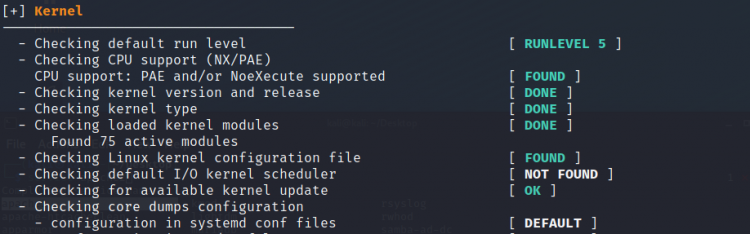
在这里,Lynis 会检查各种内核相关的参数,例如运行级别、内核版本和类型等。
6. 内存与进程
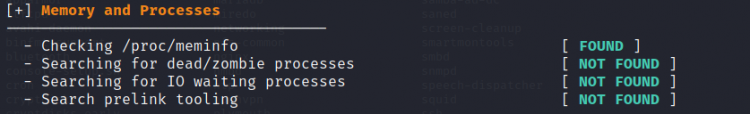
在这一部分,Lynis 会检查进程的状态,即它们是已终止还是处于等待状态。
以类似的方式,Lynis 会审计系统的各个部分,例如服务、软件、网络、数据库等。逐一描述每一个步骤将是一项非常冗长的工作。总体而言,它会为所审计的每个部分生成建议和警告。修复这些警告并应用随后的建议,有助于我们进一步加固系统。现在我们将把重点放在处理几条建议上。
修复问题……
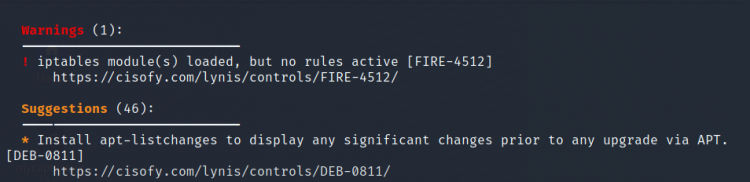
正如上一节所述,Lynis 会在终端中输出扫描结果,同时还会生成一个日志文件(lynis.log)和一个报告文件(lynis-report.dat)。你可能已经注意到,每一条警告和建议后面都跟着一段简短描述,以及一个指向 CISOfy 网站 'Controls' 部分的链接。例如,请看下面这张图:
图中显示总共有大约 46 条建议和 1 条警告。它还展示了第一条建议,即安装 apt-listchanges 软件包,其下方有一个指向 CISOfy 网站 'Controls' 部分的链接。让我们尝试应用其中一些建议:
1. 安装 apt-listchanges 软件包
该软件包会将已安装软件包的版本与可用的新版本进行比较。要安装这个软件包,请使用:
$ sudo apt apt-listchanges2. 恶意软件扫描器
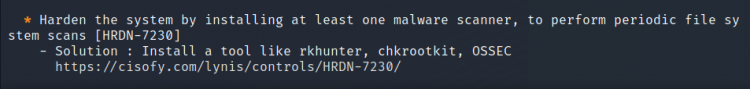
Lynis 报告称我们的系统上没有安装恶意软件扫描器。它还给出了这类工具的示例,例如 rkhunter、chkrootkit 和 OSSEC。让我们在 Kali Linux 上安装 rkhunter:
$ sudo apt install rkhunter3. 安装 PAM 安全模块
这项发现建议安装一个 PAM 模块,以启用对密码强度的检查。对于基于 debian 的系统,可使用 'libpam-cracklib' 软件包来实现这一目的。用以下命令安装该工具:

$ sudo apt install libpam-cracklib让我们安装上述所有软件包并重新运行 Lynis 审计,看看建议的数量是否有所减少:
安装完这些软件包后,再次运行审计:
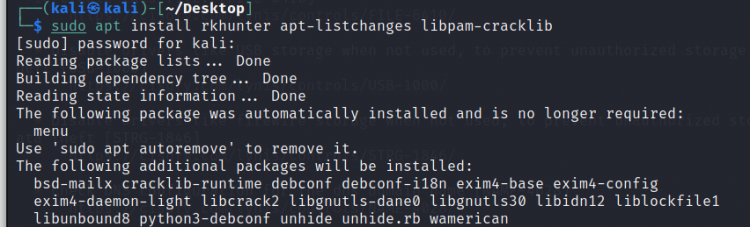
$ sudo ./lynis audit system 这一次我们可以看到建议数量已减少到 44 条。加固指数也从 62 跃升到 65。请注意,当我们安装新插件(Lynis 企业版)或通过安装新软件包来修复某些问题时,审计时间可能会增加,本例正是这种情况。你解决的问题越多、应用的建议越多,审计就变得越全面,系统也变得越加固。
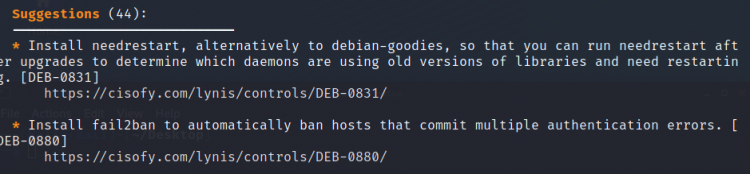
注意:在查看某条建议或警告时,可以使用 'show details' 命令,通过 'test-id' 查看完整描述。例如,要查看 'KRNL-5830',请使用以下命令:
sudo lynis show details KRNL-5830此外,你也可以使用每个 test-id 下方的链接,从 CISOfy 网站查看它们的描述。
结论
第一次在审计结果中看到这么多建议时,有人可能会感到害怕。不过,这并不值得担心。把它当作梳理系统安全状况的提纲即可。有些建议不过是安装一个软件包、运行一条简单的命令,而另一些可能需要你调整若干配置文件。只需找出问题并修复你发现的任何漏洞即可。