
本页内容
- 前提条件
- 第 1 步 - 配置防火墙
- 第 2 步 - 安装 NetData
- 第 3 步 - 安装 SSL
- 第 4 步 - 安装并配置 Nginx
- 第 5 步 - 访问并使用 Netdata 仪表板
- 第 6 步 - 配置 NetData 配置 NetData 内存使用量 关闭遥测 长期存储 降低采集频率
- 第 7 步 - 配置 Slack 通知
- 配置邮件通知
- 第 8 步 - 测试通知渠道
- 第 9 步 - 配置系统监控
- 第 10 步 - 配置 Nginx 监控 监控 Nginx 日志
- 第 11 步 - 配置 MySQL/MariaDB 监控
- 第 12 步 - 配置 PHP-FPM 监控 配置 PHP 将 PHP 设置添加到 Nginx
- 第 13 步 - 配置 Docker 引擎和容器监控
- 结论
- 配置 NetData 内存使用量
- 关闭遥测
- 长期存储
- 降低采集频率
- 监控 Nginx 日志
- 配置 PHP
- 将 PHP 设置添加到 Nginx
Netdata 是一个面向基于 Linux 的操作系统的开源监控系统。它通过美观且详细的仪表板提供实时性能与监控。它提供数百种工具来监控服务器、CPU、内存使用率、系统进程、磁盘使用率、IPv4 和 IPv6 网络、系统防火墙,以及 Nginx、MySQL、MongoDB、Redis、ElasticSearch、PostgreSQL、PHP-FPM 等应用程序。它还可与 Prometheus、Graphite、Kafka、Grafana 等其他监控工具集成。
在本教程中,你将学习如何在 Rocky Linux 8 服务器上使用 Netdata 工具安装并监控各种服务。我们将使用 Netdata 来跟踪 LEMP 技术栈和 Docker 引擎的指标。
前提条件
- 一台运行 Rocky Linux 8 的服务器。
- 一个具有 sudo 权限的非 root 用户。
- 一个指向你的服务器的完全限定域名(FQDN),例如 netdata.example.com。
- 一个用于接收通知的 Slack 账户和工作区。
- 一个使用 Amazon SES 或 Mailgun 等邮件服务的 SMTP 账户。
- 禁用 SELinux。
第 1 步 - 配置防火墙
第一步是配置防火墙。Rocky Linux 使用 Firewalld 防火墙。检查防火墙的状态。
$ sudo firewall-cmd --state
running
防火墙使用不同的区域工作,public 区域是我们将使用的默认区域。列出防火墙上所有处于活动状态的服务和端口。
$ sudo firewall-cmd --permanent --list-services
它应显示以下输出。
cockpit dhcpv6-client ssh
允许 HTTP 和 HTTPS 端口。
$ sudo firewall-cmd --permanent --add-service=http
$ sudo firewall-cmd --permanent --add-service=https
重新检查防火墙的状态。
$ sudo firewall-cmd --permanent --list-services
你应看到类似的输出。
cockpit dhcpv6-client http https ssh
重新加载防火墙以使更改生效。
$ sudo firewall-cmd --reload
第 2 步 - 安装 NetData
Netdata 附带一个可在任何 Linux 发行版上运行的安装脚本。运行以下命令下载并运行该安装脚本。
$ bash <(curl -Ss https://my-netdata.io/kickstart.sh)
系统将要求你输入 sudo 密码以启用 sudo 权限。输入 Y 以确认添加 Netdata 仓库并将其安装到你的服务器上。
Netdata 安装程序会自动启用并启动该服务。检查该服务的状态。
$ sudo systemctl status netdata
? netdata.service - Real time performance monitoring
   Loaded: loaded (/usr/lib/systemd/system/netdata.service; enabled; vendor preset: disabled)
   Active: active (running) since Mon 2022-04-11 12:09:12 UTC; 13s ago
 Main PID: 19443 (netdata)
    Tasks: 32 (limit: 11412)
   Memory: 52.0M
   CGroup: /system.slice/netdata.service
           ??19443 /usr/sbin/netdata -P /var/run/netdata/netdata.pid -D
           ??19448 /usr/sbin/netdata --special-spawn-server
           ??19937 /usr/libexec/netdata/plugins.d/apps.plugin 1
           ??19944 /usr/libexec/netdata/plugins.d/go.d.plugin 1

Apr 11 12:09:12 netdata systemd[1]: Started Real time performance monitoring.
.......
如果你的服务未启动或未启用,可使用以下命令完成操作。
$ sudo systemctl enable netdata --now
运行以下命令检查开放的端口以及使用这些端口的进程。
$ sudo ss -plnt
你应得到类似的输出。Netdata 使用端口 19999 提供其仪表板,如下面的输出所示。Netdata 使用端口 8125 接收来自其他应用程序的统计信息。
State            Recv-Q           Send-Q                     Local Address:Port                      Peer Address:Port           Process
LISTEN           0                128                            127.0.0.1:8125                           0.0.0.0:*               users:(("netdata",pid=22496,fd=29))
LISTEN           0                128                              0.0.0.0:19999                          0.0.0.0:*               users:(("netdata",pid=22496,fd=6))
......
LISTEN           0                128                                [::1]:8125                              [::]:*               users:(("netdata",pid=22496,fd=28))
LISTEN           0                128                                 [::]:19999                             [::]:*               users:(("netdata",pid=22496,fd=7))
第 3 步 - 安装 SSL
要使用 Let's Encrypt 安装 SSL 证书,我们需要安装 Certbot 工具。
首先,你需要下载并安装 EPEL 仓库。
$ sudo dnf install epel-release
运行以下命令安装 Certbot。
$ sudo dnf install certbot
生成 SSL 证书。
$ sudo certbot certonly --standalone --agree-tos --no-eff-email --staple-ocsp --preferred-challenges http -m
[email protected]
 -d netdata.example.com
上述命令会将证书下载到你服务器上的 /etc/letsencrypt/live/netdata.example.com 目录。
生成 Diffie-Hellman 组证书。
$ sudo openssl dhparam -out /etc/ssl/certs/dhparam.pem 2048
为 Let's Encrypt 自动续期创建一个挑战用的 web 根目录。
$ sudo mkdir -p /var/lib/letsencrypt
创建一个 Cron 作业来续期 SSL。它会每天运行以检查证书并在需要时续期。为此,首先创建文件 /etc/cron.daily/certbot-renew 并打开进行编辑。
$ sudo nano /etc/cron.daily/certbot-renew
粘贴以下代码。
#!/bin/sh
certbot renew --cert-name netdata.example.com --webroot -w /var/lib/letsencrypt/ --post-hook "systemctl reload nginx"
按 Ctrl + X 并在提示时输入 Y 来保存文件。
更改该任务文件的权限使其可执行。
$ sudo chmod +x /etc/cron.daily/certbot-renew
第 4 步 - 安装并配置 Nginx
我们将安装最新版本的 Nginx。创建并打开文件 /etc/yum.repos.d/nginx.repo 进行编辑。
$ sudo nano /etc/yum.repos.d/nginx.repo
在其中粘贴以下行。
[nginx-stable]
name=nginx stable repo
baseurl=http://nginx.org/packages/centos/$releasever/$basearch/
gpgcheck=1
enabled=1
gpgkey=https://nginx.org/keys/nginx_signing.key
module_hotfixes=true

[nginx-mainline]
name=nginx mainline repo
baseurl=http://nginx.org/packages/mainline/centos/$releasever/$basearch/
gpgcheck=1
enabled=0
gpgkey=https://nginx.org/keys/nginx_signing.key
module_hotfixes=true
按 Ctrl + X 并在提示时输入 Y 来保存文件。
安装 Nginx 和 HTTPD 工具。
$ sudo dnf install nginx httpd-tools
验证安装。
$ nginx -v
nginx version: nginx/1.20.2
启用并启动 Nginx 服务。
$ sudo systemctl enable nginx --now
创建并打开文件 /etc/nginx/conf.d/netdata.conf 进行编辑。
$ sudo nano /etc/nginx/conf.d/netdata.conf
在其中粘贴以下代码。
# Define netdata upstream
upstream netdata {
    server 127.0.0.1:19999;
    keepalive 64;
}

# Redirect all non-encrypted to encrypted
server {
    listen 80;
    listen [::]:80;
    server_name netdata.example.com;
    return 301 https://netdata.example.com$request_uri;
}

server {
    listen 443 ssl http2;
    listen [::]:443 ssl http2;

    server_name netdata.example.com;

    ssl_certificate     /etc/letsencrypt/live/netdata.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/netdata.example.com/privkey.pem;
    ssl_trusted_certificate /etc/letsencrypt/live/netdata.example.com/chain.pem;
    ssl_session_timeout 1d;
    ssl_session_cache shared:MozSSL:10m;
    ssl_session_tickets off;
    ssl_prefer_server_ciphers off;
    ssl_stapling on;
    ssl_stapling_verify on;
    ssl_dhparam /etc/ssl/certs/dhparam.pem;
    resolver 1.1.1.1 1.0.0.1 [2606:4700:4700::1111] [2606:4700:4700::1001] 8.8.8.8 8.8.4.4 [2001:4860:4860::8888] [2001:4860:4860::8844] valid=60s;
    resolver_timeout 2s;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384;

    access_log /var/log/nginx/netdata.example.com.access.log main;
    error_log  /var/log/nginx/netdata.example.com.error.log;

    location / {
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Host $host;
        proxy_set_header X-Forwarded-Server $host;
    	proxy_pass http://netdata;
    	proxy_http_version 1.1;
        proxy_pass_request_headers on;
        proxy_set_header Connection "keep-alive";
        proxy_store off;
        auth_basic "NetData Private Area";
	    auth_basic_user_file /etc/nginx/.htpasswd;
    }
}
完成后,按 Ctrl + X 并在提示时输入 Y 来保存文件。
打开文件 /etc/nginx/nginx.conf 进行编辑。
$ sudo nano /etc/nginx/nginx.conf
在 include /etc/nginx/conf.d/*.conf; 这一行之前添加以下行。
server_names_hash_bucket_size 64;
按 Ctrl + X 并在提示时输入 Y 来保存文件。
运行以下命令生成一个密码文件以启用 HTTP 身份验证。
$ sudo htpasswd -c /etc/nginx/.htpasswd netadmin
New password:
Re-type new password:
Adding password for user netadmin
验证 Nginx 配置文件的语法。
$ sudo nginx -t
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
重启 Nginx 服务以启用新配置。
$ sudo systemctl restart nginx
第 5 步 - 访问并使用 Netdata 仪表板
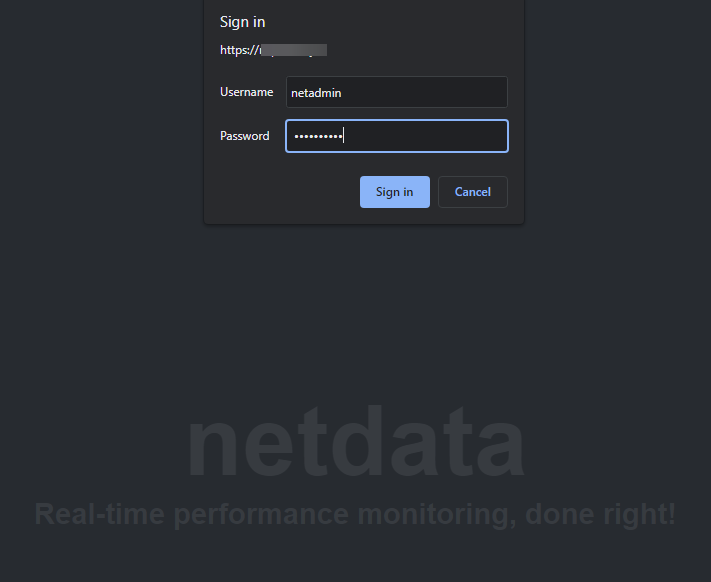
你应该能够通过 URL https://netdata.example.com 访问 Netdata。首次访问时,系统会提示你输入 HTTP 身份验证信息。
你将看到以下仪表板。
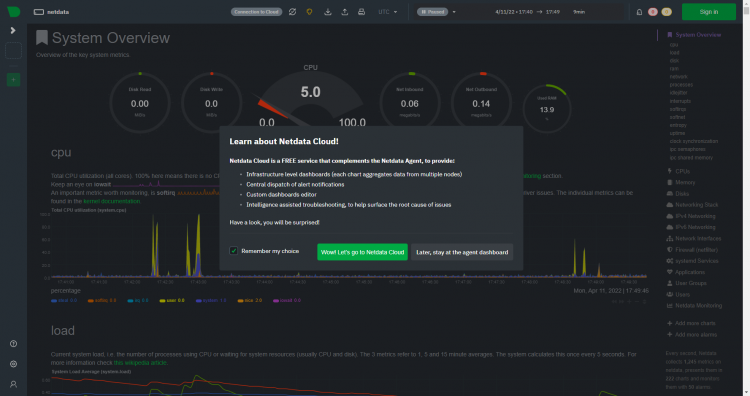
勾选 Remember my choice 复选框,并点击 Later, stay at the agent dashboard 按钮以关闭该弹窗。
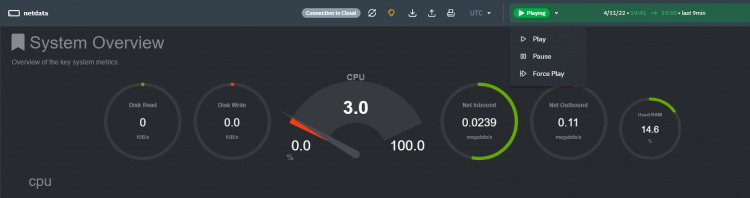
你可以使用仪表板上的 Play 按钮随时暂停、停止和启动监控。
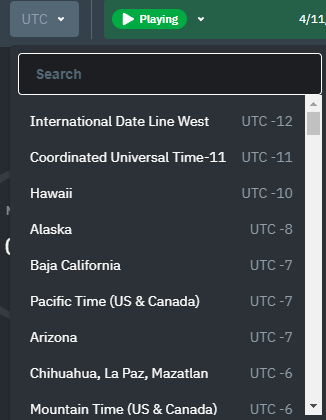
你可以通过点击右侧边栏中的选项访问各种仪表板。点击 UTC 按钮并选择正确的时区来更改它。
第 6 步 - 配置 NetData
Netdata 将其主配置存储在 /etc/netdata/netdata.conf 文件中。你可以在浏览器中访问 URL https://netdata.example.com/netdata.conf 来查看这些设置。
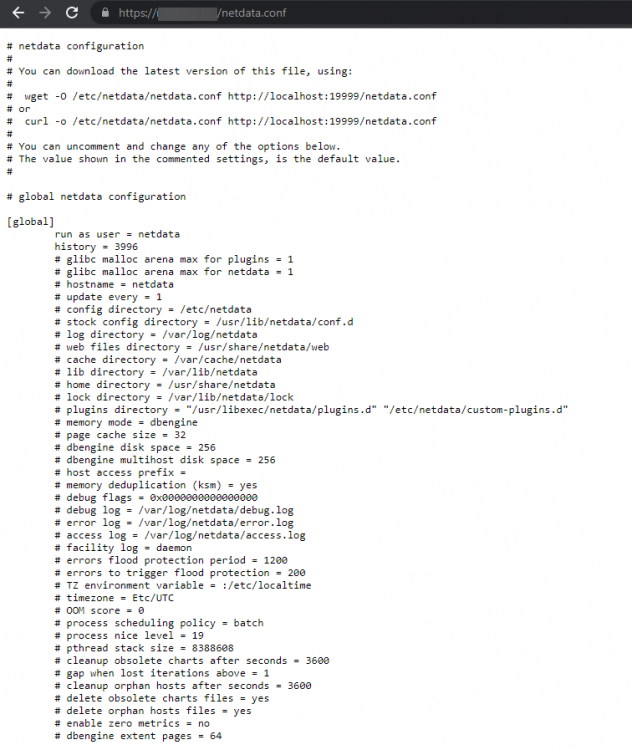
该文件分为多个节,例如 [global]、[web]、[registry] 等。默认配置足以让我们开始使用。Netdata 使用两种类型的插件收集数据:
- 内部插件用 C 语言编写,并作为线程在 netdata 守护进程内运行。
- 外部插件用多种语言编写,包括 Python、Go 等,并由 netdata 守护进程派生为长时间运行的独立进程。它们使用管道与 Netdata 守护进程通信。
配置 NetData 内存使用量
NetData 的 RAM 使用量取决于你希望在数据丢失前保留所记录的图表数据的时间。
- 保留 3600 秒或 1 小时的图表数据使用 15 MB 的 RAM。
- 保留 7200 秒或 2 小时的图表数据使用 30 MB 的 RAM。
- 保留 14400 秒或 4 小时的图表数据使用 60 MB 的 RAM。
每次将图表数据保留时间加倍,RAM 需求也会加倍。这些 RAM 需求基于自带仪表板使用的图表数量。添加更多图表和应用程序会改变这些估算值。
打开 Netdata 配置文件。
$ sudo nano /etc/netdata/netdata.conf
在 [global] 节下输入 history = 14400 这一行。
[global]
..
        history = 14400
..
按 Ctrl + X 并在提示时输入 Y 来保存文件。
关闭遥测
默认情况下,Netdata 使用产品分析平台 Posthog 收集匿名使用信息。每次启动或停止 Netdata 守护进程时,Netdata 都会使用匿名统计脚本收集以下系统信息并将其发送给自己。
- Netdata 版本
- OS 名称、版本、id、id_like
- 内核名称、版本、架构
- 虚拟化技术
- 容器化技术
- 有关 Netdata 客户端故障的附加信息。
幸运的是,你可以选择退出此功能。在 Netdata 目录中创建一个名为 .opt-out-from-anonymous-statistics 的空文件。
$ sudo touch /etc/netdata/.opt-out-from-anonymous-statistics
重启 Netdata 以使更改生效。
$ sudo systemctl restart netdata
长期存储
默认情况下,Netdata 使用系统的 RAM 和磁盘来存储历史数据。默认的 Netdata 进程每秒收集约 2000 个指标,这意味着默认配置将在 RAM 和磁盘上存储大约两天的指标。
要存储更多指标,你有以下两个选项:
- 配置 Netdata 使用更多 RAM 和磁盘空间
- 将指标归档到外部数据库
在本教程中我们只讨论第一个选项。对于第二个选项,你应参考 Netdata 的官方文档。
配置 Netdata 使用更多 RAM 和磁盘空间
打开文件 /etc/netdata/netdata.conf 进行编辑。
$ sudo nano /etc/netdata/netdata.conf
在 [global] 节下粘贴以下行。
[global]
...
    memory mode = dbengine
    page cache size = 32
    dbengine disk space = 256
按 Ctrl + X 并在提示时输入 Y 来保存文件。
页面缓存大小决定所使用的 RAM 量,dbengine 磁盘空间决定磁盘使用量。默认情况下,Netdata 使用 32 MB 的 RAM 和 256 MB 的磁盘空间。你可以取消注释这些值并根据喜好更改其中任意一个值。
你可以使用 Netdata 的 Storage Metric 计算器来确定需要多少 RAM 和磁盘空间。
降低采集频率
你可以通过增大指标采集之间的时间间隔来优化 Netdata 的性能。默认情况下,Netdata 每秒采集一次指标。
要更改这一点,请打开 Netdata 配置文件进行编辑。
$ sudo nano /etc/netdata/netdata.conf
在 [global] 节下输入以下行。这会将频率增大到 5 秒。
[global]
...
    update every = 5
按 Ctrl + X 并在提示时输入 Y 来保存文件。
第 7 步 - 配置 Slack 通知
第一步是创建一个 Slack 应用程序,并将其连接到工作区中的特定频道,以配置 Slack 通知。
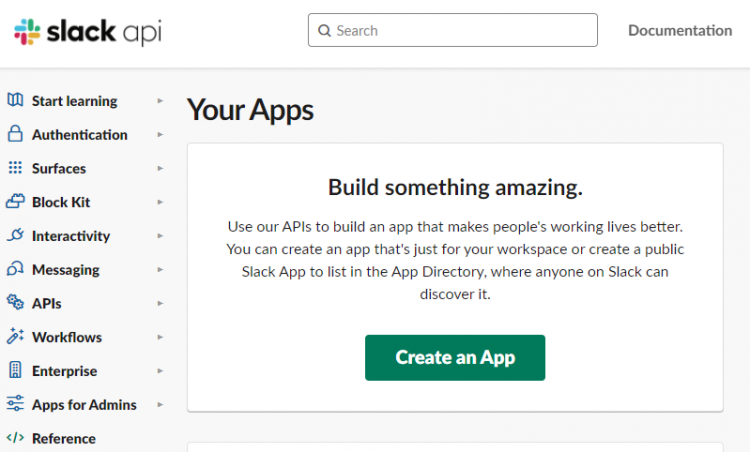
访问 Slack API 页面并点击 Create App 按钮以开始创建应用程序。
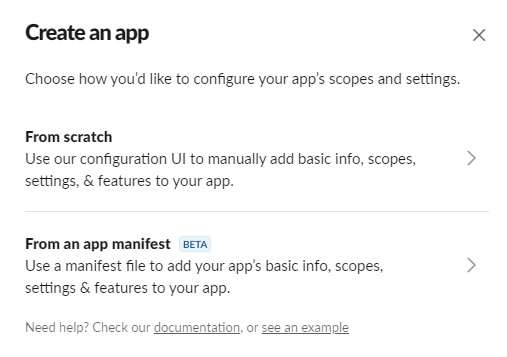
点击 From Scratch 链接来创建应用。
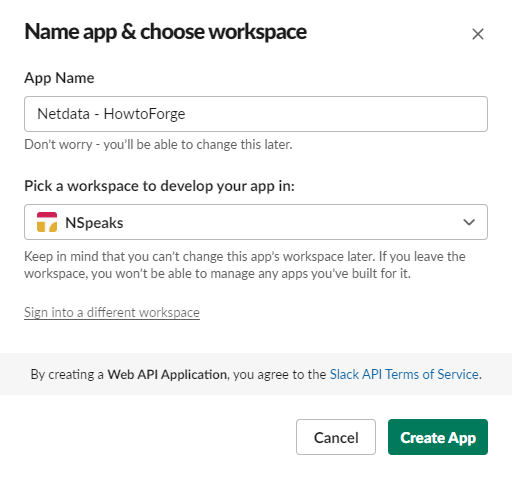
为你的应用选择一个名称,并选择你希望应用出现在其中的工作区。如果你不想将应用与现有工作区关联,可以创建另一个工作区,然后返回此步骤。
通过从左侧边栏选择 Features 菜单下的选项打开 Incoming Webhook 页面,然后激活该 webhook。
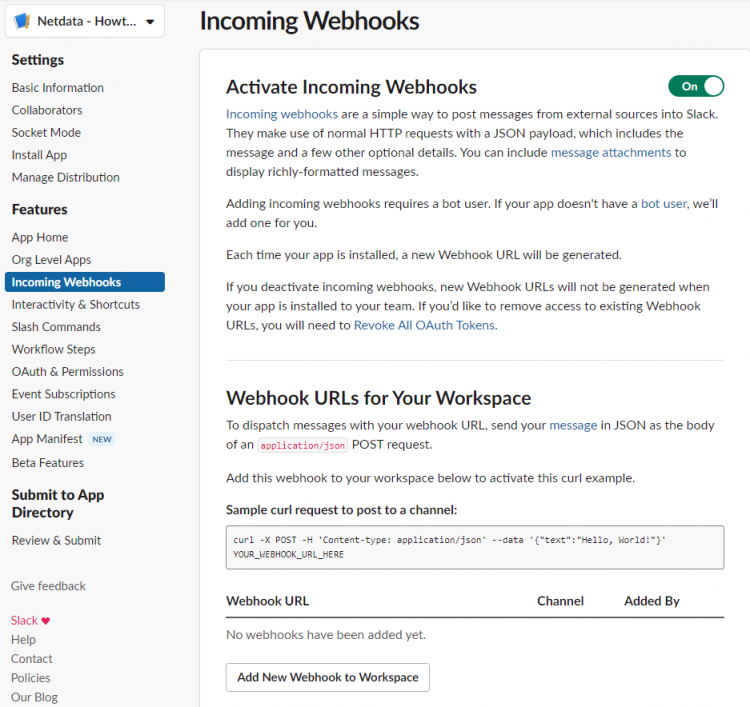
点击页面底部的 Add New Webhook to Workspace 按钮,并选择你的工作区和用于通知的目标频道。
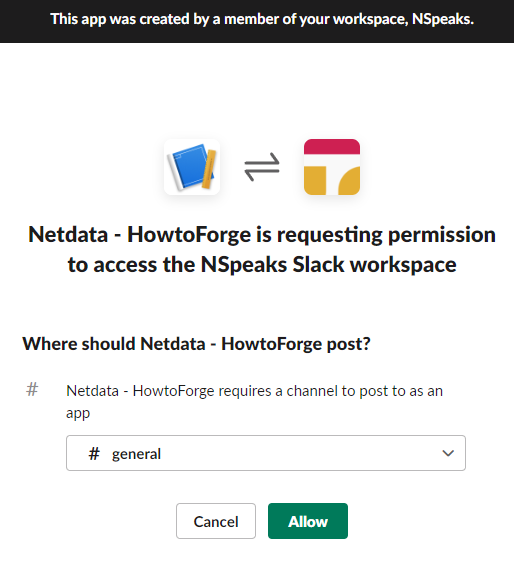
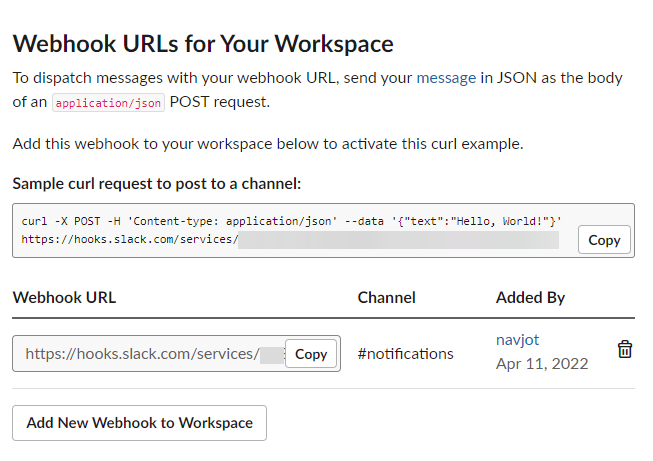
点击 Allow 按钮以继续。返回 Incoming Webhooks 页面并复制 Webhook URL。
返回终端并切换到 /etc/netdata 目录。
$ cd /etc/netdata
Netdata 提供了一个 edit-config 脚本来编辑和创建 Netdata 配置文件。运行以下文件,使用系统默认编辑器创建并打开 health_alarm_notify.conf 文件。
$ sudo ./edit-config health_alarm_notify.conf
向下滚动到以下节。
# Enable slack notification
SEND_SLACK="YES"

# Select the slack webhook
SLACK_WEBHOOK_URL="https://hooks.slack.com/services/xxxxxxx"

# Default channel for notification
DEFAULT_RECIPIENT_SLACK="notifications"
确保变量 SEND_SLACK 设置为 yes。将复制的 webhook URL 粘贴到 SLACK_WEBHOOK_URL 变量。为 DEFAULT_RECIPIENT_SLACK 变量输入你的频道名称。
如果你的编辑器是 Vim,按 Escape 键退出编辑,输入 :x 并按 Enter 键保存文件并退出编辑器。
如果你的编辑器是 Nano,按 Ctrl + X 并在提示时输入 Y 来保存文件。
重启 Netdata 以应用更改。
$ sudo systemctl restart netdata
配置邮件通知
默认情况下,Netdata 使用 sendmail 发送邮件通知,但管理邮件服务器并非易事。Netdata 不支持 SMTP,但你可以安装一个名为 msmtp 客户端的软件包。它允许你向 SMTP 服务器发送邮件。
安装 msmtp。
$ sudo dnf install msmtp
创建并打开 msmtp 的配置文件。
$ sudo nano /etc/msmtprc
在其中粘贴以下代码。
# Set default values for all following accounts.
defaults

# Use the mail submission port 587 instead of the SMTP port 25.
port 587

# Always use TLS.
tls on

# The SMTP server of your ISP
account ses
host email-smtp.<location>.amazonaws.com
from
[email protected]

auth on
user <yoursesusername>
password <yoursespassword>

# Set default account to isp
account default: ses
按 Ctrl + X 并在提示时输入 Y 来保存文件。
打开文件 /etc/netdata/health_alarm_notify.conf 进行编辑。
$ sudo nano /etc/netdata/health_alarm_notify.conf
向下滚动到以下节并输入 msmtp 的路径。
# external commands

# The full path to the sendmail command.
# If empty, the system $PATH will be searched for it.
# If not found, email notifications will be disabled (silently).
sendmail="/usr/bin/msmtp"
找到以下节并输入发件人和收件人的详细信息,并确保已启用邮件发送。
# email global notification options

# multiple recipients can be given like this:
#              "
[email protected]

[email protected]
 ..."

# the email address sending email notifications
# the default is the system user netdata runs as (usually: netdata)
# The following formats are supported:
# EMAIL_SENDER="user@domain"
# EMAIL_SENDER="User Name <user@domain>"
# EMAIL_SENDER="'User Name' <user@domain>"
# EMAIL_SENDER="\"User Name\" <user@domain>"
EMAIL_SENDER="Server Admin <
[email protected]
>"

# enable/disable sending emails
SEND_EMAIL="YES"

# if a role recipient is not configured, an email will be send to:
DEFAULT_RECIPIENT_EMAIL="
[email protected]
"
# to receive only critical alarms, set it to "root|critical"
按 Ctrl + X 并在提示时输入 Y 来保存文件。
第 8 步 - 测试通知渠道
让我们测试 Slack 通知是否正常工作。
以安装过程中创建的系统用户 netdata 登录。
$ sudo su -s /bin/bash netdata
运行告警通知脚本发送一条测试通知。
$ /usr/libexec/netdata/plugins.d/alarm-notify.sh test
退出该用户。
$ exit.
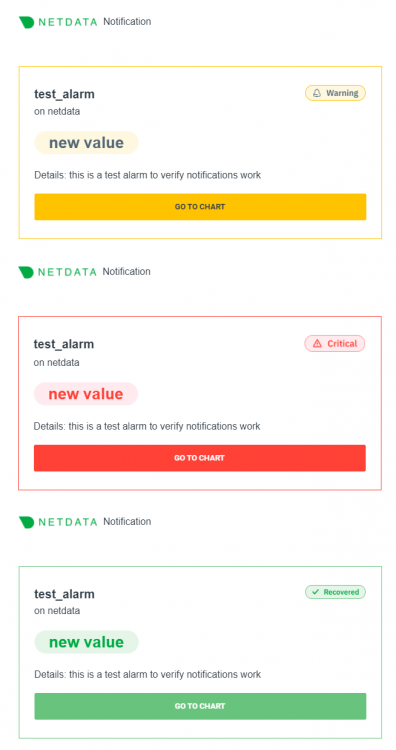
打开你的 Slack 应用程序,你应该已收到以下告警。
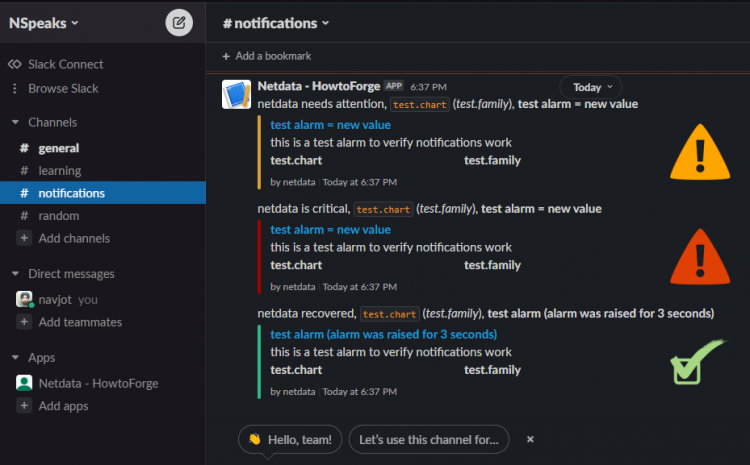
你还应该收到三封关于测试警告的邮件。
第 9 步 - 配置系统监控
既然我们已经配置并测试了通知,让我们为系统(例如 CPU 使用率)配置并测试通知。
运行以下命令创建并打开 CPU 配置文件。
$ cd /etc/netdata
$ sudo ./edit-config health.d/cpu.conf
如下所示更改 10min_cpu_usage 下 warn 和 crit 选项的值。
warn: $this > (($status >= $WARNING)  ? (60) : (70))
crit: $this > (($status == $CRITICAL) ? (75) : (85))
保存文件并退出编辑器。
上述设置将在 CPU 使用率处于 60% 到 70% 之间时发送警告,并在 CPU 使用率处于 75% 到 85% 之间时发送严重警告。
重启 Netdata 服务。
$ sudo systemctl restart netdata
让我们通过安装 Stress 应用程序来测试该设置。
$ sudo dnf install stress
运行以下命令使服务器的 CPU 使用率飙升。
$ stress --cpu 2
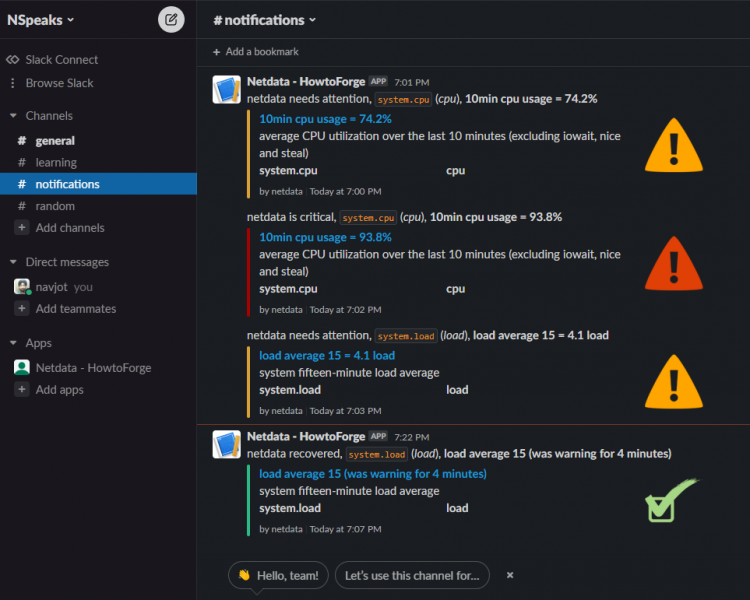
让该命令运行 5-10 分钟,你将收到 CPU 使用率过高的消息。收到这些消息后,返回终端并按 Ctrl + Z 退出该命令。
停止该服务后,你将在 Slack 上收到 CPU 已恢复的通知。
第 10 步 - 配置 Nginx 监控
使用 Netdata 最常监控的应用之一是服务器和 SQL 软件包。让我们使用 Netdata 监控 Nginx 服务器。
要启用对 Nginx 服务器的监控,我们需要使用 ngx_http_stub_status_module。它通常随 Nginx 预装。你可以检查该模块是否存在。
$ nginx -V 2>&1 | grep -o with-http_stub_status_module
with-http_stub_status_module
如果没有得到任何响应,说明你的 Nginx 安装不支持该功能。在这种情况下,你需要编译 Nginx。
打开 Nginx 的默认配置文件 /etc/nginx/conf.d/default.conf 进行编辑。该文件的位置不同,因为我们是从其官方仓库安装的 Nginx。如果你是从操作系统的仓库安装 Nginx,那么该文件的位置将是 /etc/nginx/nginx.conf。
$ sudo nano /etc/nginx/conf.d/default.conf
在 server 块内、最后一个右花括号之前输入以下代码。
# Enable module stub_status
location /stub_status {
	stub_status;
    allow 127.0.0.1;        #only allow requests from localhost
    deny all;               #deny all other hosts
}
按 Ctrl + X 并在提示时输入 Y 来保存文件。
验证 Nginx 配置。
$ sudo nginx -t
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
重启 Nginx 服务器。
$ sudo systemctl restart nginx
重启 Netdata 服务。
$ sudo systemctl restart netdata
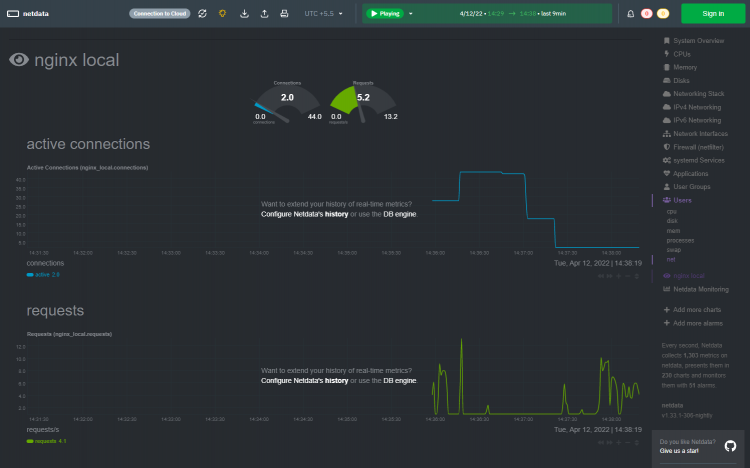
你应该能在 Netdata 仪表板中看到 Nginx 连接详情。
监控 Nginx 日志
Netdata 还可以监控 Nginx 访问日志。为此,请切换到 Netdata 目录。
$ cd /etc/netdata
运行以下命令生成一个用于监控访问日志的配置文件。
$ sudo ./edit-config python.d/web_log.conf
滚动到文件底部并找到以下节。
# -------------------------------------------
# nginx log on various distros

# debian, arch
nginx_log:
  name: 'nginx'
  path: '/var/log/nginx/access.log'

# gentoo
nginx_log2:
  name: 'nginx_site'
  path: '/var/log/nginx/localhost.access_log'
更改路径以监控相应的日志文件。你可以添加任意多的节来监控任意多的主机及其访问日志文件。我们的配置文件如下所示。
# -------------------------------------------
# nginx log on various distros

# debian, arch
nginx_log:
  name: 'nginx'
  path: '/var/log/nginx/access.log'

nginx_log2:
  name: 'nginx_site1'
  path: '/var/log/nginx/site1.access_log'

nginx_log3:
  name: 'nginx_site2'
  path: '/var/log/nginx/site2.access_log'

nginx_log4:
  name: 'nginx_site3'
  path: '/var/log/nginx/site3.access_log'
保存并退出编辑器。
要访问日志文件,Netdata 需要访问该目录的权限。默认情况下,adm 系统组具有访问日志文件的权限。要让 Netdata 获得访问权限,我们需要将 netdata 用户添加到 adm 组。
$ sudo usermod -aG adm netdata
重启 Nginx 和 Netdata 服务。
$ sudo systemctl restart nginx netdata
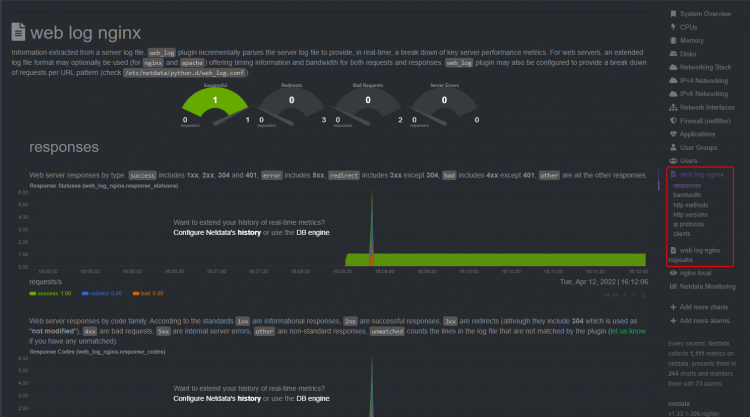
重新加载 Netdata 仪表板以查看你的日志文件数据。
第 11 步 - 配置 MySQL/MariaDB 监控
在本教程中我们将安装 MariaDB。如果你使用的是 MySQL 服务器,步骤保持不变。
添加 MariaDB 10.6 的仓库。
$ sudo nano /etc/yum.repos.d/MariaDB.repo
在其中粘贴以下代码。
# MariaDB 10.6 CentOS repository list - created 2022-04-12 11:12 UTC
# https://mariadb.org/download/
[mariadb]
name = MariaDB
baseurl = https://download.nus.edu.sg/mirror/mariadb/yum/10.6/centos8-amd64
module_hotfixes=1
gpgkey=https://download.nus.edu.sg/mirror/mariadb/yum/RPM-GPG-KEY-MariaDB
gpgcheck=1
按 Ctrl + X 并在提示时输入 Y 来保存文件。
安装 MariaDB。
$ sudo dnf install MariaDB-server
启用 MariaDB 服务器。
$ sudo systemctl enable mariadb
启动 MySQL 安全安装脚本。对于 MariaDB,文件名有所不同。
$ sudo mariadb-secure-installation
....
Enter current password for root (enter for none): (Press Enter)
....
Switch to unix_socket authentication [Y/n] Y (Type Y and Press Enter)
....
Change the root password? [Y/n] Y (Type Y and Press Enter)
New password:
Re-enter new password:
Password updated successfully!
....
Remove anonymous users? [Y/n] Y (Type Y and Press Enter)
....
Disallow root login remotely? [Y/n] Y (Type Y and Press Enter)
....
Remove test database and access to it? [Y/n] Y (Type Y and Press Enter)
....
Reload privilege tables now? [Y/n] Y (Type Y and Press Enter)
....
All done!  If you've completed all of the above steps, your MariaDB
installation should now be secure.

Thanks for using MariaDB!
打开 /etc/my.cnf.d/server.cnf 文件进行编辑。
$ sudo nano /etc/my.cnf.d/server.cnf
在文件中找到 [mariadb] 节,并如下所示粘贴以下行以启用 Userstats 插件。此设置仅适用于 MariaDB,不适用于 MySQL 服务器。
[mariadb]
userstat = 1
按 Ctrl + X 并在提示时输入 Y 来保存文件。
启动 MariaDB 服务器。
$ sudo systemctl start mariadb
重启 Netdata 服务。
$ sudo systemctl restart netdata
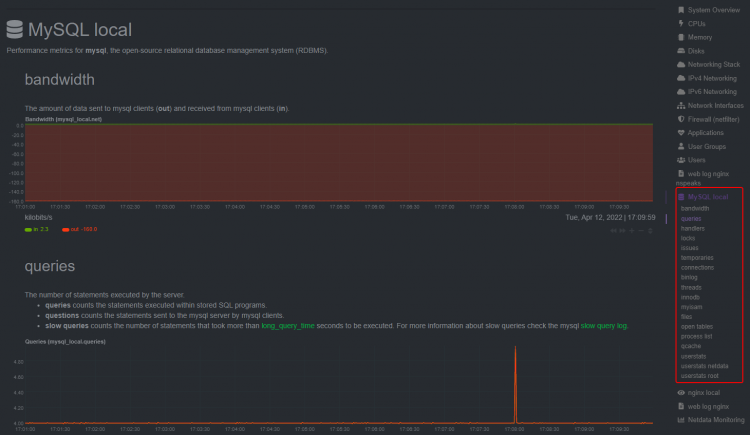
MariaDB/MySQL 仪表板应开始出现在 Netdata 仪表板中。
第 12 步 - 配置 PHP-FPM 监控
你可以使用 Netdata 监控一个或多个 PHP-FPM 实例。在本教程中,我们将安装 PHP 8.0,然后启用其监控。
我们将使用 Remi 仓库安装 PHP。我们已在第 3 步安装了 EPEL 仓库。安装 Remi 仓库。
$ sudo dnf install https://rpms.remirepo.net/enterprise/remi-release-8.rpm
检查可用的 PHP streams。
$ dnf module list php -y
Last metadata expiration check: 0:00:12 ago on Fri 03 Dec 2021 09:39:32 AM UTC.
Rocky Linux 8 - AppStream
Name                Stream                 Profiles                                 Summary
php                 7.2 [d]                common [d], devel, minimal               PHP scripting language
php                 7.3                    common [d], devel, minimal               PHP scripting language
php                 7.4                    common [d], devel, minimal               PHP scripting language

Remi's Modular repository for Enterprise Linux 8 - x86_64
Name                Stream                 Profiles                                 Summary
php                 remi-7.2               common [d], devel, minimal               PHP scripting language
php                 remi-7.3               common [d], devel, minimal               PHP scripting language
php                 remi-7.4               common [d], devel, minimal               PHP scripting language
php                 remi-8.0               common [d], devel, minimal               PHP scripting language
php                 remi-8.1               common [d], devel, minimal               PHP scripting language

Hint: [d]efault, [e]nabled, [x]disabled, [i]nstalled
默认版本是 7.2。启用 Remi 的 PHP 8.0 仓库。
$ sudo dnf module reset php -y
$ sudo dnf module enable php:remi-8.0
接下来,安装 PHP 及 Firefly III 所需的扩展。php 软件包包含 Firefly III 所需的若干依赖项,因此请确保包含它们。
$ sudo dnf install php php-fpm php-mbstring php-xml php-curl php-mysqlnd php-zip php-intl php-bcmath php-gd php-ldap php-cli
验证安装。
$ php --version
PHP 8.0.16 (cli) (built: Feb 15 2022 21:34:32) ( NTS gcc x86_64 )
Copyright (c) The PHP Group
Zend Engine v4.0.16, Copyright (c) Zend Technologies
    with Zend OPcache v8.0.16, Copyright (c), by Zend Technologies
配置 PHP
打开文件 /etc/php-fpm.d/www.conf。
$ sudo nano /etc/php-fpm.d/www.conf
我们需要将 PHP 进程的 Unix 用户/组设置为 nginx。在文件中找到 user=www-data 和 group=www-data 行,并将它们改为 nginx。
...
; Unix user/group of processes
; Note: The user is mandatory. If the group is not set, the default user's group
;       will be used.
; RPM: apache user chosen to provide access to the same directories as httpd
user = nginx
; RPM: Keep a group allowed to write in log dir.
group = nginx
...
向下滚动文件以找到 ;pm.status_path = /status 选项。如下所示,通过删除其前面的分号来取消注释该行。
; Note: There is a real-time FPM status monitoring sample web page available
;       It's available in: @EXPANDED_DATADIR@/fpm/status.html
;
; Note: The value must start with a leading slash (/). The value can be
;       anything, but it may not be a good idea to use the .php extension or it
;       may conflict with a real PHP file.
; Default Value: not set
pm.status_path = /status
按 Ctrl + X 并在提示时输入 Y 来保存文件。
启用并启动 PHP 服务。
$ sudo systemctl enable php-fpm --now
将 PHP 设置添加到 Nginx
打开 Nginx 的默认配置文件 /etc/nginx/conf.d/default.conf 进行编辑。
$ sudo nano /etc/nginx/conf.d/default.conf
在 server 块内、最后一个右花括号之前输入以下代码。
# define PHP-FPM monitoring
location ~ ^/(status|ping)$ {
    allow 127.0.0.1;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    fastcgi_index index.php;
    include fastcgi_params;
    fastcgi_pass   unix:/run/php-fpm/.sock; # Depends on the PHP Version and OS Distro
}
按 Ctrl + X 并在提示时输入 Y 来保存文件。
验证 Nginx 配置。
$ sudo nginx -t
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
重启 Nginx 服务器。
$ sudo systemctl restart nginx
重启 Netdata 服务。
$ sudo systemctl restart netdata
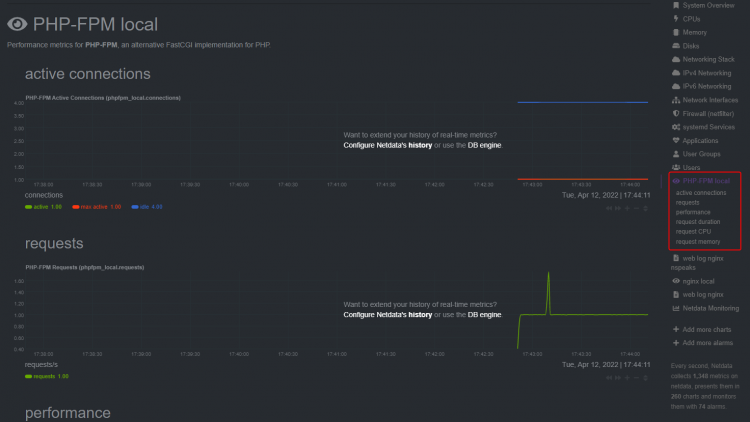
重新加载 Netdata 仪表板,你应该能看到 PHP-FPM 统计信息。
第 13 步 - 配置 Docker 引擎和容器监控
Netdata 可以监控 Docker 引擎和 Docker 容器。它还可以监控运行在这些容器内的应用,但本教程不会涉及这一点。
让我们先安装 Docker。
$ sudo dnf install yum-utils
$ sudo yum-config-manager \
    --add-repo \
    https://download.docker.com/linux/centos/docker-ce.repo
$ sudo dnf install docker-ce docker-ce-cli containerd.io
启用并启动 Docker 服务。
$ sudo systemctl enable docker --now
要监控 Docker 引擎,你需要启用 Docker 的 metrics 功能。
创建并打开文件 /etc/docker/daemon.json 进行编辑。
$ sudo nano /etc/docker/daemon.json
在其中粘贴以下代码。
{
  "metrics-addr" : "127.0.0.1:9323",
  "experimental" : true
}
按 Ctrl + X 并在提示时输入 Y 来保存文件。
重启 Netdata 和 Docker 服务。
$ sudo systemctl restart docker netdata
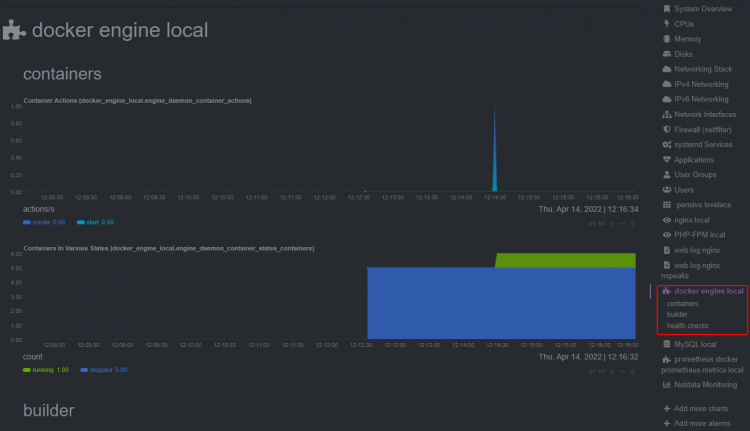
再次加载 Netdata 仪表板,你可以看到 Docker 统计信息。
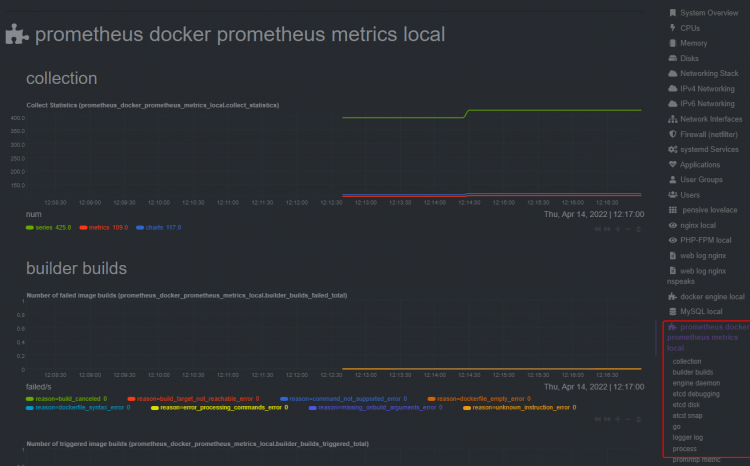
你会在仪表板上看到另一个名为 Prometheus Metrics 的条目,因为 metrics 选项是为 Prometheus 仪表板设置的。
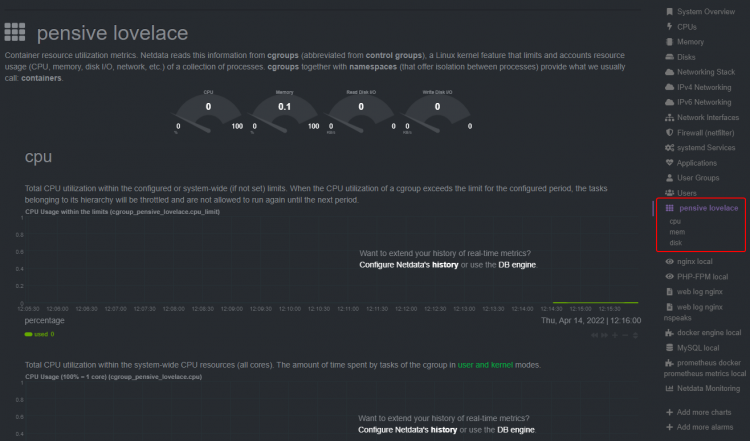
下一步是监控 Docker 容器。Netdata 使用控制组(称为 cgroups)来监控 Docker 容器。控制组是 Linux 的一项功能,用于限制和跟踪一组进程(在这里是容器)的资源使用。如果在安装 Netdata 时已有 Docker 容器在运行,它们会被自动跟踪。但是,如果你在安装 Netdata 之后运行容器,则需要重启它。
运行一个测试容器。
$ docker container run -d nginx
检查该容器的状态。
$ docker ps
CONTAINER ID   IMAGE     COMMAND                  CREATED         STATUS         PORTS     NAMES
938b2cf30927   nginx     "/docker-entrypoint.…"   3 seconds ago   Up 2 seconds   80/tcp    pensive_lovelace
如图所示,该容器的名称是 tender_murdock。由于该容器是在安装 Netdata 之后启动的,请重启该服务。
$ sudo systemctl restart netdata
加载仪表板,你应该能看到容器统计信息。
结论
本教程到此结束,我们介绍了如何在 Rocky Linux 服务器上安装并使用 Netdata 监控系统来监控 Nginx、MySQL、PHP-FPM 和 Docker 等各种应用。如果你有任何问题,请在下方评论中发布。