
本页内容
- 我们将涵盖哪些内容?
- 使用 Wireshark 捕获数据包
- Wireshark 的颜色编码
- 使用 Wireshark 过滤数据包
- 使用 Wireshark 检查数据包
- Wireshark 试用体验
- 结论
Wireshark(前身为 Ethereal)是一款用于网络协议分析的 FOSS(自由及开源软件)。可以用它来排查网络问题、分析 TCP、DNS、HTTP 等通信协议。有许多特性使 Wireshark 从众多同类工具中脱颖而出:
- 实时数据包捕获与离线分析。
- 以人类可读格式呈现的数据包详情。
- 针对数据包的着色规则。
我们将涵盖哪些内容?
在本指南中,我们将学习“如何使用 Wireshark 捕获和分析数据包”。我们使用 Kali Linux 作为本指南的基础操作系统。现在开始吧。
使用 Wireshark 捕获数据包
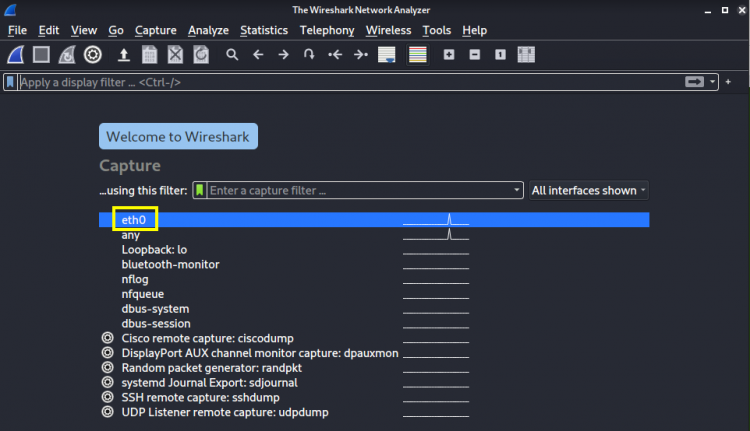
启动 Wireshark 后,你将看到一个可从中捕获数据包的设备列表。
双击设备名称即可选择该设备并开始捕获数据包。在本例中我们选择接口‘eth01’。如你所见,选择设备后,屏幕上开始出现一些数据包。
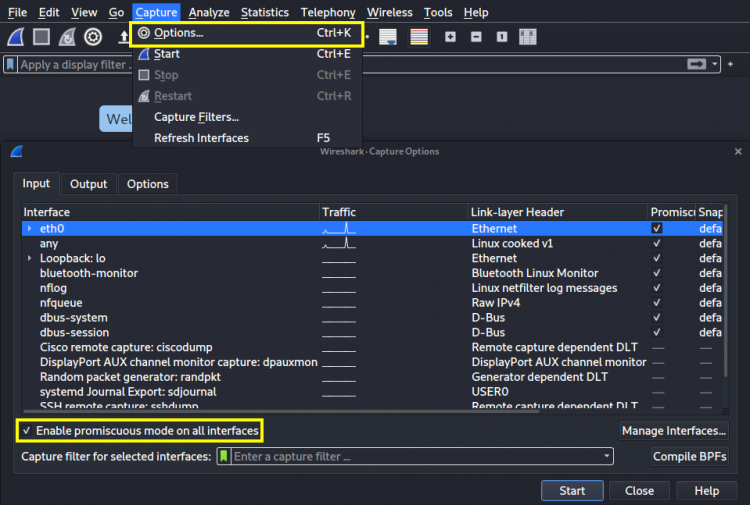
在混杂模式下,Wireshark 还会显示那些并非发往我们网络接口的数据包。该模式默认启用,否则你可以转到‘Capture > Options’并勾选“Enable promiscuous mode on all interfaces”复选框(位于窗口底部)。
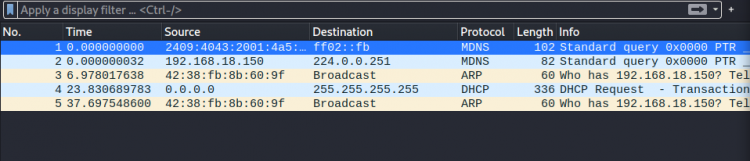
要停止捕获流量,点击窗口左上角的红色方块图标。如果你想稍后查看捕获内容,只需点击‘File > Save’即可保存。同样,你可以下载捕获文件并通过点击‘File > Open’打开查看。找到你的文件并打开它。
Wireshark 的颜色编码
Wireshark 使用不同的配色方案来表示不同类型的流量。例如,浅蓝色用于 UDP,紫色用于 TCP,黑色用于出错的数据包。要查看这些颜色的含义并进行修改,请转到‘View > Coloring Rules’。
使用 Wireshark 过滤数据包
Wireshark 具有过滤功能,可筛选出你感兴趣的特定流量。使用此功能最简单的方法是使用位于数据包列表顶部或如下所示流量摘要表格头部的搜索栏。例如,如果你想过滤‘TCP’流量,请在搜索栏中输入 TCP。我们将在本教程后面看到此过程。
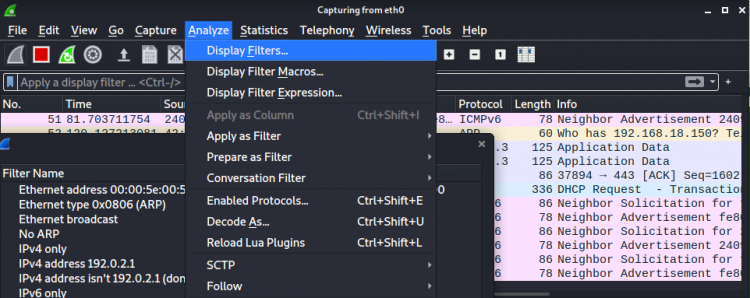
Wireshark 还在‘Analyze > Display Filters’部分中包含默认过滤器。你可以从这里选择一个,也可以在此保存你的自定义过滤器以备将来使用。
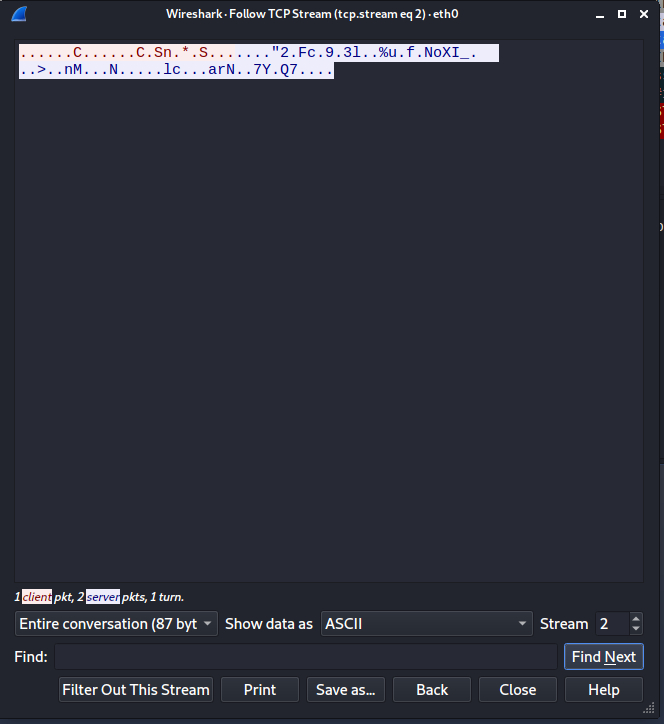
除了过滤流量之外,你还可以查看客户端与服务器之间的完整 TCP 会话。为此,右键单击某个数据包并选择‘Follow > TCP Stream’选项。当你关闭此窗口时,过滤器会自动出现在过滤搜索栏中。
使用 Wireshark 检查数据包
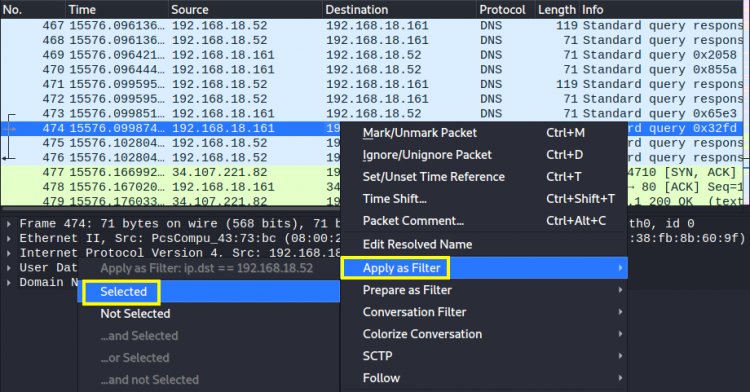
在描述流量摘要的表格中,点击某个数据包即可查看其各种详细信息。这是创建自定义过滤器的另一种方法。当你右键单击任何详细信息时,将看到‘Apply as Filter’选项及其子菜单。选择任一子菜单即可创建该过滤器:
Wireshark 试用体验
现在让我们通过一个实际示例,使用 Wireshark 在网络接口上捕获并检查流量。在本例中,我们已在 Kali Linux 上安装了 Wireshark,并与以太网接口‘eth0’进行交互。现在执行以下步骤:
1. 启动 Wireshark 后,从起始页的设备列表中选择接口。点击左上方栏中的蓝色图标或双击接口名称即可开始捕获。
2. 现在启动一个网页浏览器并打开一个类似‘www.example.com’的网页。页面加载完成后,按下开始按钮附近的红色图标停止捕获。
3. 此时捕获窗口中包含所有传入和传出你系统的数据包。不同类型的流量以不同的颜色代码显示,如蓝色、黑色、浅黄色等。
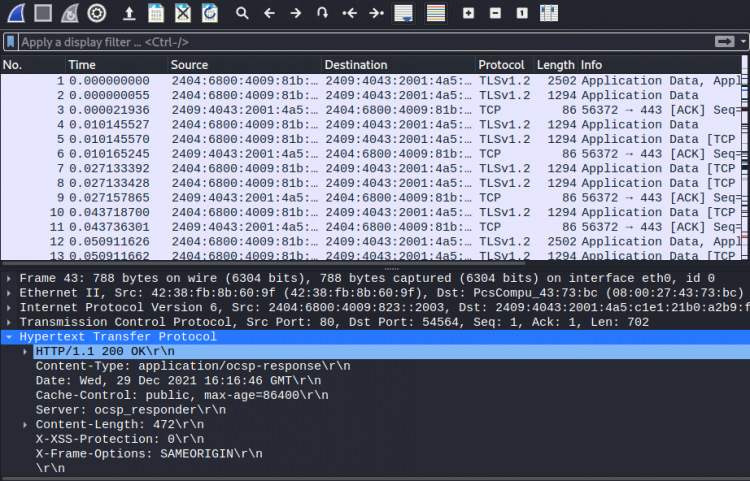
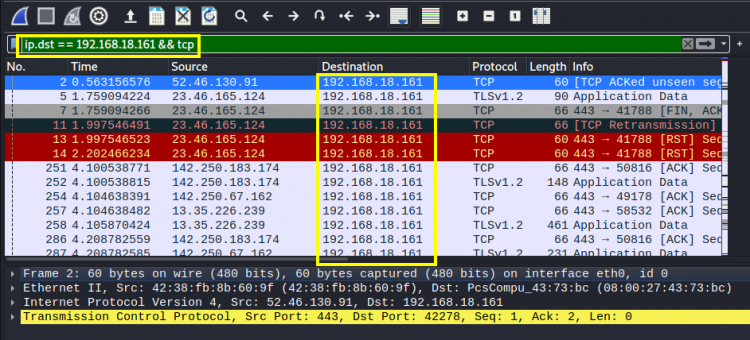
4. 如果你要查找特定协议(如 TCP)的数据包,请使用过滤栏筛选这些连接。系统上运行着许多使用网络访问的后台进程,因此会与外部网络交换数据包。我们可以使用 Wireshark 的过滤功能筛选发往我们系统的数据包。例如,要筛选发往我们系统的 TCP 数据包,请使用过滤器:
ip.dst == ‘your_system_ip’ && tcp
将标签‘your_system_ip’替换为你的系统 IP。在本例中,它是 192.168.18.161。现在让我们查看这些数据包的内容,右键单击任意数据包,从选项列表中选择:‘Follow -> Follow TCP Stream’。将出现一个与下图所示类似的新窗口:
如果你无法使用 Wireshark 进行实时网络连接,也可以使用已下载的数据包跟踪文件。
结论
Wireshark 是分析网络中发生情况的重要工具。它在政府机构、商业组织和教育机构等各类 IT 领域得到广泛认可。在排查网络问题时,数据包检查是非常关键的一步,Wireshark 在这方面发挥着重要作用。它已成为分析网络流量的行业标准。