
本页内容
- 先决条件
- 步骤 1 - 配置防火墙
- 步骤 2 - 安装 Docker
- 步骤 3 - 安装 Nginx
- 步骤 4 - 安装 SSL
- 步骤 5 - 配置 Docker Compose 文件
- 步骤 6 - 配置 Nginx
- 步骤 7 - 运行 Statping
- 步骤 8 - 配置 Statping
- 步骤 9 - 更新 Statping
- 结语
Statping 是一款开源的运行状态监控工具,可跟踪托管在多个服务器上的网站和应用程序。它可以通过从各种来源获取实时数据来生成美观的状态页面。它可以与多种数据库系统协同工作,包括 SQLite、MySQL 和 Postgres。在本教程中,我们将使用 Statping 的一个分支版本,称为 Statping-ng,因为原始应用程序已不再开发。
在本教程中,你将学习如何在 Ubuntu 22.04 服务器上使用 Docker 以及作为代理的 Nginx 服务器来安装 Statping。
先决条件
- 一台运行 Ubuntu 22.04 的服务器。
- 一个具有 sudo 权限的非 root 用户。
- uncomplicated Firewall(UFW) 已启用并正在运行。
- 一个指向该服务器的完全限定域名(FQDN),例如 status.example.com 。
- 所有软件包均已更新。$ sudo apt update && sudo apt upgrade
一台运行 Ubuntu 22.04 的服务器。
一个具有 sudo 权限的非 root 用户。
uncomplicated Firewall(UFW) 已启用并正在运行。
一个指向该服务器的完全限定域名(FQDN),例如 status.example.com 。
所有软件包均已更新。
$ sudo apt update && sudo apt upgrade
步骤 1 - 配置防火墙
在安装任何软件包之前,第一步是配置防火墙以允许 HTTP 和 HTTPS 连接。
检查防火墙的状态。
$ sudo ufw status
你应该会看到类似以下的内容。
Status: active

To                         Action      From
--                         ------      ----
OpenSSH                    ALLOW       Anywhere
OpenSSH (v6)               ALLOW       Anywhere (v6)
允许 HTTP 和 HTTPS 端口。
$ sudo ufw allow http
$ sudo ufw allow https
再次检查状态以确认。
$ sudo ufw status
Status: active

To                         Action      From
--                         ------      ----
OpenSSH                    ALLOW       Anywhere
80/tcp                     ALLOW       Anywhere
443                        ALLOW       Anywhere
OpenSSH (v6)               ALLOW       Anywhere (v6)
80/tcp (v6)                ALLOW       Anywhere (v6)
443 (v6)                   ALLOW       Anywhere (v6)
步骤 2 - 安装 Docker
添加 Docker 的官方 GPG 密钥。
$ curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo gpg --dearmor -o /usr/share/keyrings/docker.gpg
运行以下命令以添加 Docker 仓库。
$ echo \
  "deb [arch=$(dpkg --print-architecture) signed-by=/usr/share/keyrings/docker.gpg] https://download.docker.com/linux/ubuntu \
  $(lsb_release -cs) stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null
更新系统以包含 Docker 的仓库。
$ sudo apt update
安装 Docker 以及 Docker compose 插件。
$ sudo apt-get install docker-ce docker-ce-cli containerd.io docker-compose-plugin
本教程将使用 Docker Compose v2 插件,而非较旧的旧版二进制文件。因此,运行它的命令已从 docker-compose 更改为 docker compose,此处也体现了这一变化。
Docker 以提升的权限运行,因此你需要经常使用 sudo 来运行命令。更好的选择是将你的 Linux 用户账户添加到 docker 用户组。
$ sudo usermod -aG docker ${USER}
${USER} 变量会获取当前登录的系统账户。如果你不是以想要授予权限的用户身份登录,请将 ${USER} 替换为该用户名。
要应用新的组成员身份,请注销服务器后重新登录,或者使用以下命令。系统会提示你输入该用户的密码。
$ su - ${USER}
步骤 3 - 安装 Nginx
Ubuntu 22.04 自带一个较旧版本的 Nginx。要安装最新版本,你需要下载官方的 Nginx 仓库。
导入 Nginx 的签名密钥。
$ curl https://nginx.org/keys/nginx_signing.key | gpg --dearmor \
| sudo tee /usr/share/keyrings/nginx-archive-keyring.gpg >/dev/null
为 Nginx 的稳定版本添加仓库。
$ echo "deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg arch=amd64] \
http://nginx.org/packages/ubuntu `lsb_release -cs` nginx" \
| sudo tee /etc/apt/sources.list.d/nginx.list
更新系统仓库。
$ sudo apt update
安装 Nginx。
$ sudo apt install nginx
验证安装。
$ nginx -v
nginx version: nginx/1.22.0
步骤 4 - 安装 SSL
我们需要安装 Certbot 来生成 SSL 证书。你可以使用 Ubuntu 的仓库安装 Certbot,或者通过 Snapd 工具获取最新版本。我们将使用 Snapd 版本。
Ubuntu 22.04 默认已安装 Snapd。运行以下命令以确保你的 Snapd 版本是最新的。
$ sudo snap install core
安装 Certbot。
$ sudo snap install --classic certbot
使用以下命令,通过创建指向 /usr/bin 目录的符号链接,确保 Certbot 命令可以运行。
$ sudo ln -s /snap/bin/certbot /usr/bin/certbot
运行以下命令以生成 SSL 证书。
$ sudo certbot certonly --standalone --agree-tos --no-eff-email --staple-ocsp --preferred-challenges http -m
[email protected]
 -d status.example.com
上述命令会将证书下载到服务器上的 /etc/letsencrypt/live/status.example.com 目录。
生成 Diffie-Hellman 组证书。
$ sudo openssl dhparam -dsaparam -out /etc/ssl/certs/dhparam.pem 4096
打开文件 /etc/letsencrypt/renewal/status.example.com.conf 进行编辑。
$ sudo nano /etc/letsencrypt/renewal/status.example.com.conf
在底部粘贴以下代码。
pre_hook = systemctl stop nginx
post_hook = systemctl start nginx
按 Ctrl + X 保存文件,并在出现提示时输入 Y。
我们使用了 Certbot 的 standalone 选项来生成 SSL 证书。它会运行自己的 Web 服务器来创建证书,这意味着 Nginx 在续期期间应当关闭。pre_hook 和 post_hook 命令会在续期前后运行,以自动关闭并重启 Nginx 服务器,从而无需手动干预。
要检查 SSL 续期是否正常工作,请对该过程进行一次空运行(dry run)。
$ sudo certbot renew --dry-run
如果你没有看到任何错误,说明一切就绪。你的证书将自动续期。
步骤 5 - 配置 Docker Compose 文件
为 Docker compose 文件创建一个目录。
$ mkdir ~/statping
切换到该目录。
$ cd ~/statping
创建并打开 docker compose 文件以进行编辑。
$ nano docker-compose.yml
在其中粘贴以下代码。
services:
  statping:
    container_name: statping
    image: adamboutcher/statping-ng
    restart: always
    ports:
      - 8080:8080
    volumes:
      - ./statping_data:/app
    links:
      - postgres
    depends_on:
      - postgres
    environment:
      DB_CONN: postgres
      DB_HOST: postgres
      DB_PORT: 5432
      DB_DATABASE: statping
      DB_USER: root
      DB_PASS: password123
      NAME: 'Howtoforge Statping page'
      DESCRIPTION: 'Statping Demo page'
      USE_ASSETS: 'true'
      SAMPLE_DATA: 'false'
      ALLOW_REPORTS: 'false'
      ADMIN_USER: navjot
      ADMIN_PASSWORD: yourpassword

  postgres:
    container_name: postgres
    image: postgres:14-alpine
    ports:
      - 5432:5432
    volumes:
      - ./pg_data:/var/lib/postgresql/data/pg_data
    environment:
      POSTGRES_PASSWORD: password123
      POSTGRES_DB: statping
      POSTGRES_USER: root
      POSTGRES_PORT: 5432
      PGDATA: /var/lib/postgresql/data/pg_data
按 Ctrl + X 保存文件,并在出现提示时输入 Y。
我们正在设置 Statping 和 Postgres 的 docker 镜像。docker 文件的大部分内容都易于理解。我们使用本地磁盘备份来存储应用数据和 Postgres 数据库。我们还配置了多个环境变量来配置应用程序和数据库。让我们来看一下它们。要获取你可以定义的完整环境变量列表,请查看 Statping GitHub 仓库的官方列表。
- USE_ASSETS 变量允许应用程序使用 assets 文件夹中的资源。
- SAMPLE_DATA 变量设置为 false,以禁用 Statping 在安装期间配置的默认监控器。
- ALLOW_REPORTS 变量设置为 false,以禁用 Statping 发送的匿名错误报告。
- ADMIN_USER 和 ADMIN_PASSWORD 变量用于设置默认用户的登录信息。
- DB_ 变量用于设置数据库凭据,应与为 Postgres 容器定义的变量保持一致。
步骤 6 - 配置 Nginx
打开文件 /etc/nginx/nginx.conf 进行编辑。
$ sudo nano /etc/nginx/nginx.conf
在 include /etc/nginx/conf.d/*.conf; 这一行之前添加以下行。
server_names_hash_bucket_size 64;
按 Ctrl + X 保存文件,并在出现提示时输入 Y。
创建并打开文件 /etc/nginx/conf.d/statusping.conf 进行编辑。
$ sudo nano /etc/nginx/conf.d/statusping.conf
在其中粘贴以下代码。请将 status.example.com 替换为你的域名。
upstream backend {
   server 127.0.0.1:8080;
   keepalive 32;
}

server {
  listen 80 default_server;
  server_name status.example.com;
  return 301 https://$server_name$request_uri;
}

server {
   listen 443 ssl http2;
   server_name status.example.com;

   http2_push_preload on; # Enable HTTP/2 Server Push

   ssl_certificate /etc/letsencrypt/live/status.example.com/fullchain.pem;
   ssl_certificate_key /etc/letsencrypt/live/status.example.com/privkey.pem;
   ssl_trusted_certificate /etc/letsencrypt/live/status.example.com/chain.pem;
   ssl_session_timeout 1d;

   # Enable TLS versions (TLSv1.3 is required upcoming HTTP/3 QUIC).
   ssl_protocols TLSv1.2 TLSv1.3;

   # Enable TLSv1.3's 0-RTT. Use $ssl_early_data when reverse proxying to
   # prevent replay attacks.
   #
   # @see: https://nginx.org/en/docs/http/ngx_http_ssl_module.html#ssl_early_data
   ssl_early_data on;

   ssl_ciphers 'ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384';
   ssl_prefer_server_ciphers on;
   ssl_session_cache shared:SSL:50m;
   # OCSP Stapling --- fetch OCSP records from URL in ssl_certificate and cache them
   ssl_stapling on;
   ssl_stapling_verify on;
   ssl_dhparam /etc/ssl/certs/dhparam.pem;

   add_header X-Early-Data $tls1_3_early_data;

   access_log /var/log/nginx/statusping.access.log main;
   error_log  /var/log/nginx/statusping.error.log;

   location / {
       client_max_body_size 50M;
       proxy_set_header Connection "";
       proxy_set_header Host $http_host;
       proxy_set_header X-Real-IP $remote_addr;
       proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
       proxy_set_header X-Forwarded-Proto $scheme;
       proxy_set_header X-Frame-Options SAMEORIGIN;
       proxy_set_header X-Client-Verify  SUCCESS;
       proxy_set_header X-Client-DN      $ssl_client_s_dn;
       proxy_set_header X-SSL-Subject    $ssl_client_s_dn;
       proxy_set_header X-SSL-Issuer     $ssl_client_i_dn;
       proxy_buffers 256 16k;
       proxy_buffer_size 16k;
       proxy_read_timeout 1800s;
       proxy_connect_timeout 1800s;
       proxy_http_version 1.1;
       proxy_pass http://backend;
   }
}

# This block is useful for debugging TLS v1.3. Please feel free to remove this
# and use the `$ssl_early_data` variable exposed by NGINX directly should you
# wish to do so.
map $ssl_early_data $tls1_3_early_data {
  "~." $ssl_early_data;
  default "";
}
按 Ctrl + X 保存文件,并在出现提示时输入 Y。
验证你的 Nginx 配置。
$ sudo nginx -t
重启 Nginx 服务器。
$ sudo systemctl restart nginx
步骤 7 - 运行 Statping
切换到 Statping 目录。
$ cd ~/statping
创建并启动 Docker 容器。
$ docker compose up -d
检查容器的状态。
$ docker compose ps
你将看到以下输出。
NAME                COMMAND                  SERVICE             STATUS              PORTS
postgres            "docker-entrypoint.s…"   postgres            running             0.0.0.0:5432->5432/tcp
statping            "/bin/sh -c 'statpin…"   statping            running (healthy)   0.0.0.0:8080->8080/tcp
你也可以使用 docker ps 命令来获取更详细的状态。要检查容器日志,请使用 docker logs <容器名称> 命令。
步骤 8 - 配置 Statping
既然你的容器正在运行,请在浏览器中打开 URL https://status.example.com ,你将看到一个空白的状态页面。如果你在 docker compose 文件中省略了 SAMPLE_DATA 变量,你将看到一个预定义了不同服务的完整页面。
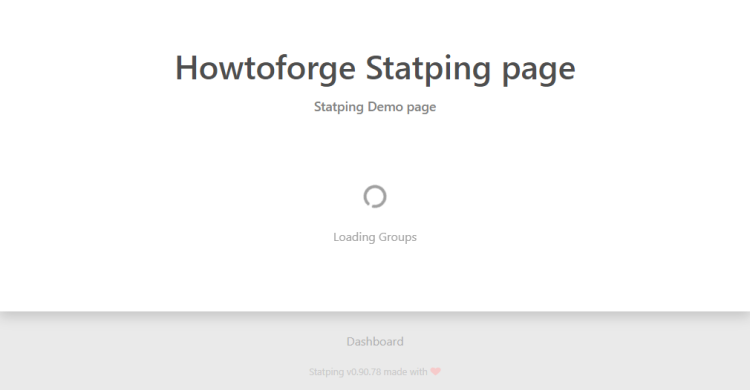
点击底部的 Dashboard 链接以访问登录界面。
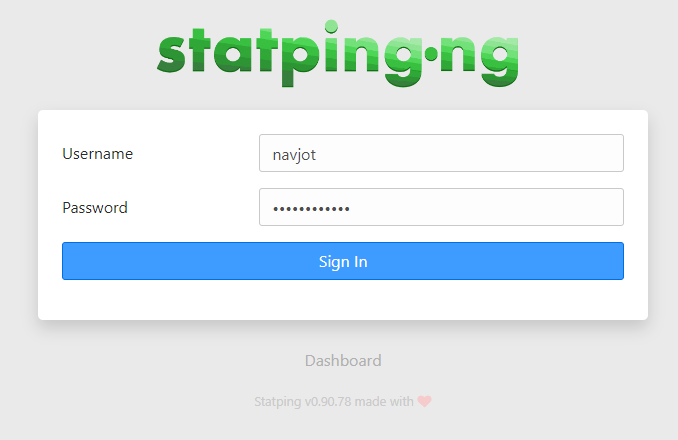
在默认用户名和密码处都填写 admin。即使看起来像是已预填,也请确保你输入了用户名。点击 Sign in 按钮以访问 Statping 仪表盘。
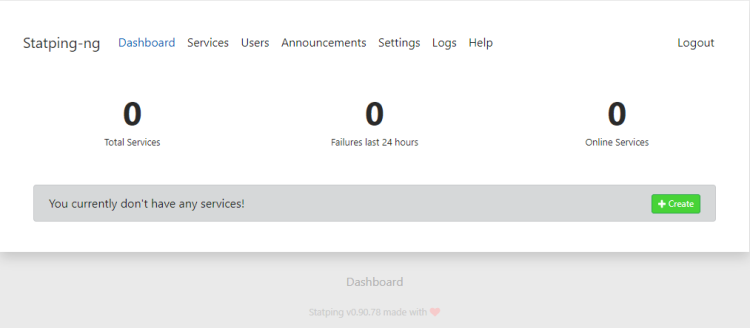
要添加新服务,请点击 Create 按钮并填写所需的值。
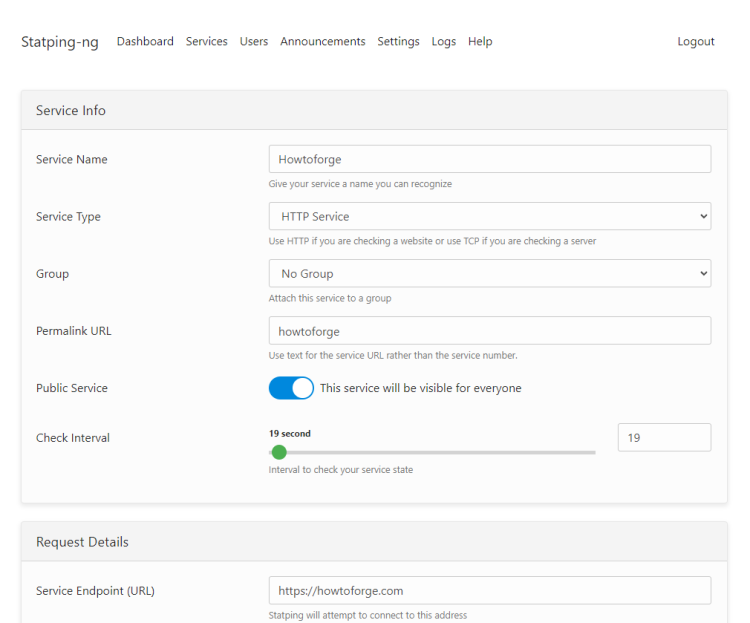
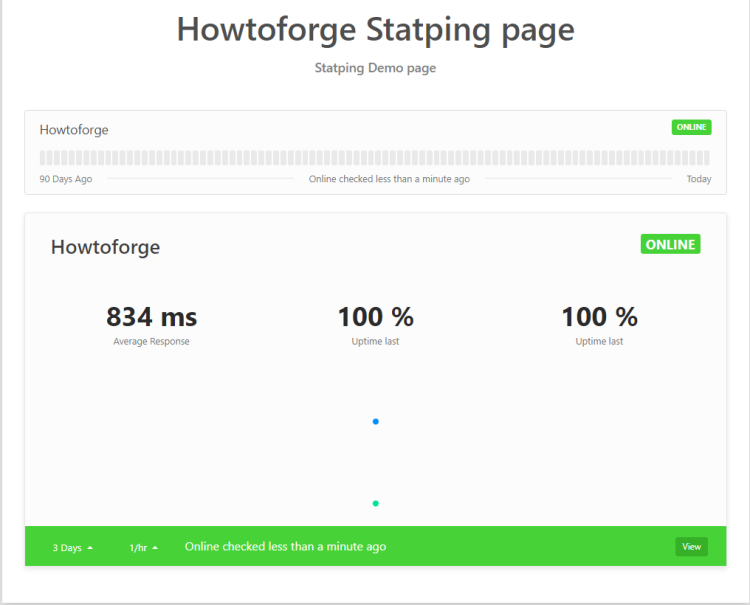
点击底部的 Create service 按钮完成操作。要配置电子邮件和其他通知,请访问设置页面。你也可以为你的统计页面起一个新名称。
步骤 9 - 更新 Statping
升级 Statping 是一个简单的步骤。切换到 Statping 的 Docker compose 目录。
$ cd ~/statping
接下来,停止并移除现有的容器。不过你的数据会被保留。
$ docker compose down --remove-orphans
拉取最新版本的 Statping docker 镜像。
$ docker compose pull
再次启动容器。
$ docker compose up -d
你的 Statping 安装已更新并重新启动。
结语
本教程到此结束,你已学习如何在 Ubuntu 22.04 服务器上安装 Statping。如果你有任何问题,请在下方评论中发表。