
本页内容
- 先决条件
- 我们将做什么?
- 部署 Kubernetes Dashboard
- 配置 ServiceAccount 以访问 Kubernetes Dashboard
- 访问 Kubernetes Dashboard
- 结语
Kubernetes dashboard 为集群提供基于 Web 的 UI。人们可以使用 dashboard 在集群上部署应用,也可以对集群中已有的应用进行故障排查。dashboard 还能提供对集群中资源的洞察。该 dashboard 由 Kubernetes 官方提供。人们可以使用 dashboard 创建、修改、更新和删除 Kubernetes 对象。
在本文中,我们将安装由 Kubernetes 提供的官方 dashboard,并配置一个 service account 来访问它。在继续阅读本文之前,假定你已经熟悉 Kubernetes 并拥有 Kubernetes 集群。
先决条件
- 至少包含 1 个 worker 节点的 Kubernetes 集群。如果你想学习如何创建 Kubernetes 集群,请点击此处。本指南将帮助你在 AWS Ubuntu 18.04 EC2 实例上创建一个包含 1 个 Master 和 2 个 Worker 节点的 Kubernetes 集群。
- 对 Kubernetes 有基本了解。
我们将做什么?
- 部署 Kubernetes Dashboard。
- 配置 ServiceAccount 以访问 Kubernetes Dashboard。
- 访问 Kubernetes Dashboard。
部署 Kubernetes Dashboard
要部署 Kubernetes dashboard,我们可以从 Github 下载其 object 文件。使用以下命令下载该 object 文件。该文件包含 Namespace、ServiceAccount、Service、Secret、ConfigMap、Role、ClusterRole、RoleBinding、ClusterRoleBinding、Deployment 和 Service 的定义。
pwdwget https://raw.githubusercontent.com/kubernetes/dashboard/master/aio/deploy/recommended.yaml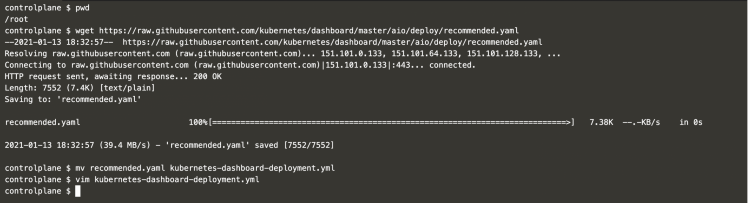
重命名文件并将 service 类型更改为 NodePort。请参考以下截图。
mv recommended.yaml kubernetes-dashboard-deployment.ymlvim kubernetes-dashboard-deployment.yml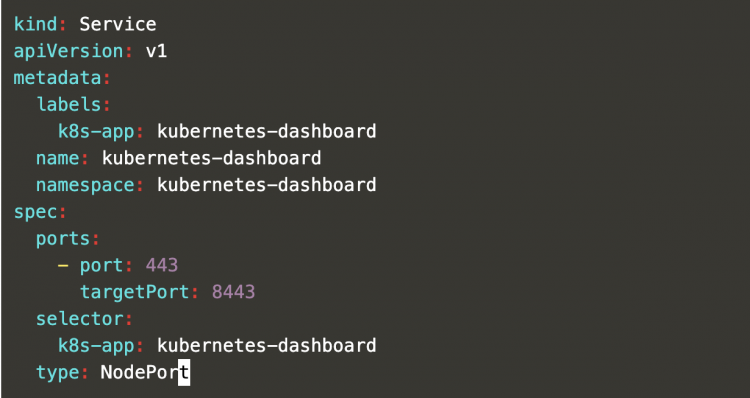
一旦你将 service 类型更改为 NodePort,就可以开始创建用于部署 Kubernetes dashboard 的所有对象了。
kubectl apply -f kubernetes-dashboard-deployment.yml检查由上述命令创建的 deployment、Pod 和 Service。上述命令还会创建 Namespace、ServiceAccount、Service、Secret、ConfigMap、Role、ClusterRole、RoleBinding、ClusterRoleBinding、Deployment 和 Service。
kubectl get deployments -n kubernetes-dashboardkubectl get svckubectl get podskubectl get pods -n kubernetes-dashboardkubectl get svc -n kubernetes-dashboard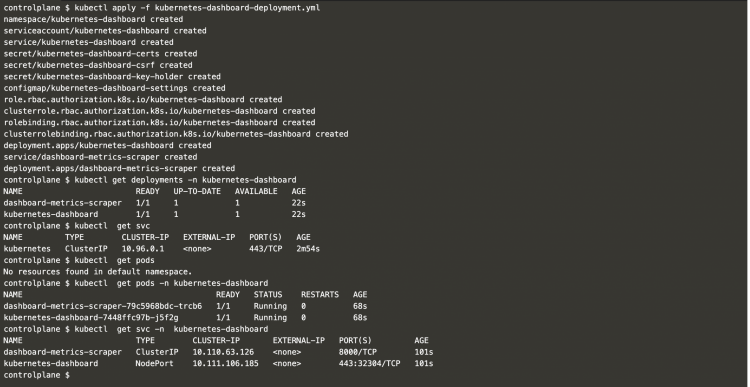
在上面的截图中,你可以看到类型为 "NodePort" 的 Kubernetes Dashboard Service 已经创建。这意味着 dashboard 将在节点的任意 IP 上的 NodePort "32304" 可用。在你的集群上,该 service 的端口可能会有所不同。
使用以下命令获取节点的 IP,在后续步骤中会用到。
kubectl get nodes -o wide配置 ServiceAccount 以访问 Kubernetes Dashboard
要访问 Kubernetes Dashboard,你需要拥有一个 token。要创建 token,我们首先需要创建一个 ServiceAccount
创建一个新文件,并添加以下内容来创建 ServiceAccount。你也可以从我的 Github 仓库下载该 object 文件。
vim admin-sa.ymlcat admin-sa.ymlapiVersion: v1 kind: ServiceAccount metadata: name: rahul-admin namespace: kube-system
拥有 object 文件后,执行以下命令来创建 ServiceAccount。
kubectl apply -f admin-sa.yml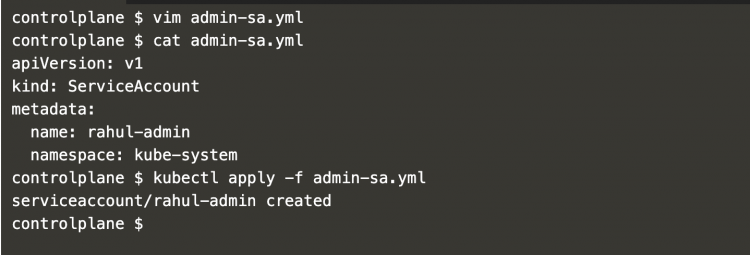
现在你需要将 ServiceAccount "rahul-admin" 关联到集群角色 "cluster-admin"。创建一个包含以下内容的新文件来创建 ClusterRoleBinding,或者点击此处从我的 Github 仓库下载该 object 文件。
vim admin-rbac.ymlcat admin-rbac.ymlapiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRoleBinding
metadata:
name: rahul-admin
roleRef:
apiGroup: rbac.authorization.k8s.io
kind: ClusterRole
name: cluster-admin
subjects:
- kind: ServiceAccount
name: rahul-admin
namespace: kube-system
执行以下命令来创建 "ClusterRoleBinding"。
kubectl apply -f admin-rbac.yml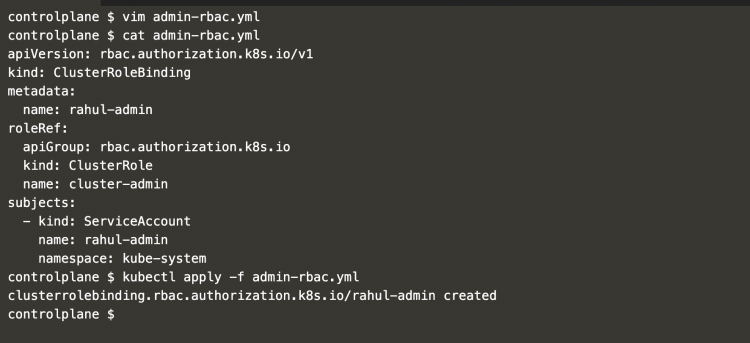
现在我们已经将 "ClusterRole" --> "cluster-admin" 绑定到了 "ServiceAccount" --> "rahul-admin"。
我们现在已经准备好获取用于登录 Kubernetes dashboard 的 token。要获取 token,请执行以下命令。
SA_NAME="rahul-admin"kubectl -n kube-system describe secret $(kubectl -n kube-system get secret | grep ${SA_NAME} | awk '{print $1}')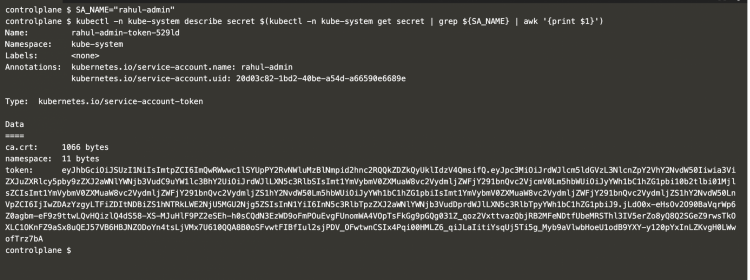
在上面的截图中,你可以看到用于登录 Kubernetes dashboard 的 token。复制此 token,并在 "NodeIP:NodePort" 上访问 dashboard URL。
这里,NodeIP 是集群中任意节点的 IP,NodePort 是我们所创建 service 的端口(在本例中为 32304,在你的环境中可能会是其他端口)。
一旦你访问 URL "NodeIP:NodePort",你将看到如下界面。在此处选择 "Token" 选项,输入我们在上一步获取的 Token,然后点击 "Sign in" 按钮。
访问 Kubernetes Dashboard
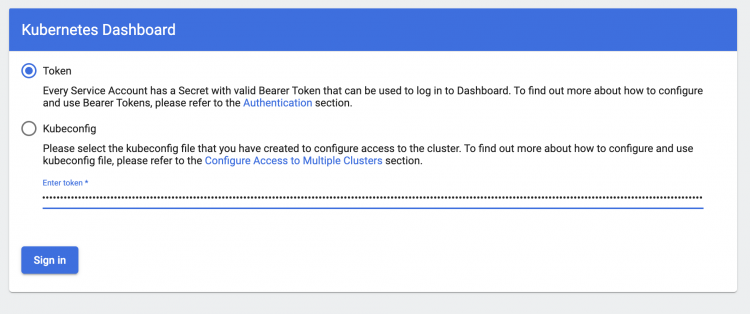
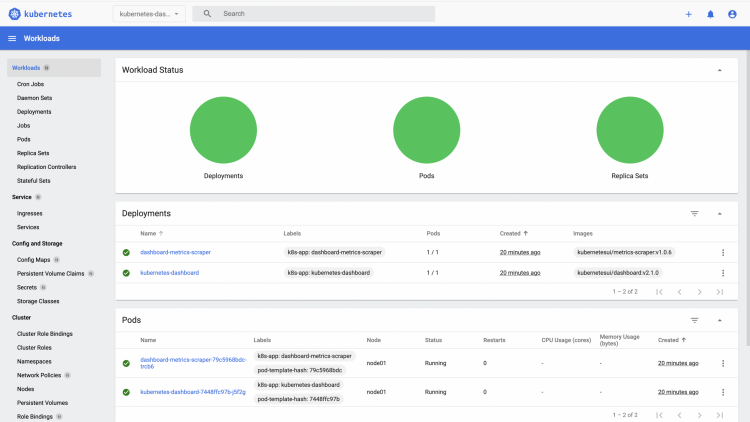
成功登录后,你应该会看到如下的 Kubernetes Dashboard。
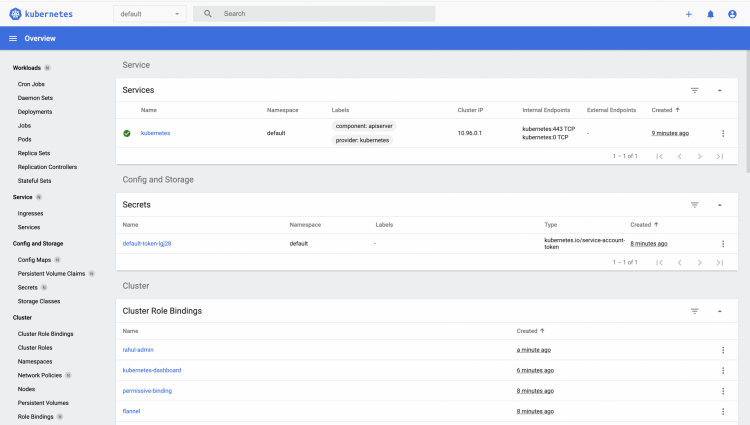
在屏幕顶部,你甚至可以切换 Namespace 并查看其中的资源。现在你已经准备好探索 Kubernetes Dashboard 了。
结语
在本文中,我们部署了在集群中拥有 Dashboard 所需的全部 Kubernetes 对象。我们创建了 ServiceAccount 和 ClusterRoleBinding,以获得访问 Kubernetes Dashboard 的 Token,因为它无法被直接访问。dashboard 可以帮助你了解集群并查看其中包含的所有对象。