
本页内容
- 先决条件
- 安装 Mosquitto 服务端和客户端
- 在 Mosquitto 上设置身份验证
- 使用 SSL/TLS 证书保护 Mosquitto
- 在 Mosquitto 上启用 WebSockets
- 结论
Eclipse Mosquitto 是 MQTT 协议的一个免费开源消息代理实现。Mosquitto 实现了 MQTT 3.1.0、3.1.1 以及 5.0 版本。Mosquitto 是一个轻量级消息代理,适用于多种类型的部署和用途。
Mosquitto 是一个使用发布/订阅模型来传递消息的消息代理。它使用低带宽并且易于实现,这意味着它适用于小型设备、IoT(物联网)、移动设备、嵌入式计算机和微控制器的部署。
在本教程中,我们将逐步完成在 Debian 11 服务器上安装和配置 Mosquitto MQTT 消息代理的过程,设置身份验证,通过 SSL/TLS 证书保护 Mosquitto,并在 Mosquitto 上启用 WebSockets。
先决条件
在开始之前,你必须具备以下要求才能完成本教程:
- 一台 Debian 11 服务器 - 本演示使用主机名为 'mosquitto-server' 的 Debian 服务器。
- 一个具有 root/管理员权限的非 root 用户。
安装 Mosquitto 服务端和客户端
Mosquitto 是一个开源的 MQTT 消息代理,可在 Windows、Linux、BSD 和 macOS 等多个平台上使用并安装。对于 Debian Linux 发行版,Mosquitto 在默认的 Debian 软件仓库中可用,这让你可以轻松地通过 APT 安装它。
在此步骤中,你将了解 Mosquitto 服务端和客户端在 Debian 服务器上的安装过程。你还将了解 Mosquitto 命令行(mosquitto_sub 和 mosquitto_pub)的基本用法,以验证 Mosquitto 服务器的安装。
首先,通过下面的 apt 命令更新并刷新你的 Debian 软件包索引。
sudo apt update使用以下 apt 命令搜索 'mosquitto' 软件包。
sudo apt search mosquitto你应该会看到 Debian 软件仓库中默认可用的一些 Mosquitto 软件包,其中包括 Mosquitto 服务端应用和客户端。
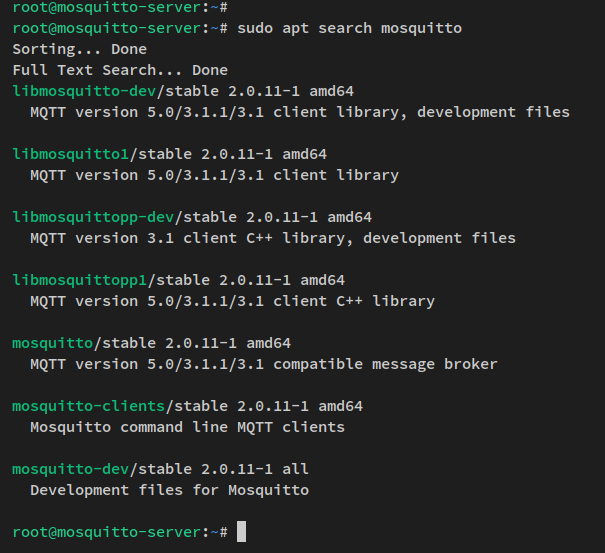
现在运行下面的 apt 命令来安装 Mosquitto 软件包。当提示时,输入 y 进行确认并按 ENTER 继续。
sudo apt install mosquitto mosquitto-clients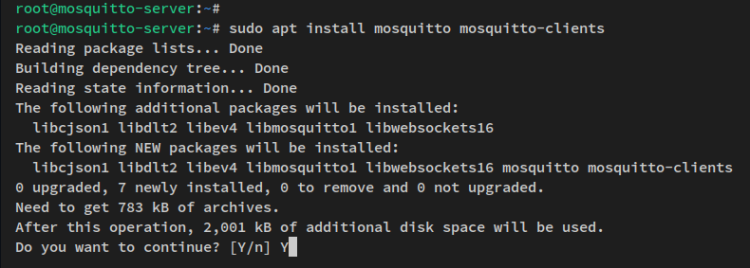
Mosquitto 安装完成后,通过以下 systemctl 命令验证 Mosquitto 服务。
sudo systemctl is-enabled mosquitto
sudo systemctl status mosquitto
然后你会看到 Mosquitto 服务已启用,并将在启动时自动运行。并且 Mosquitto 服务的当前状态为 running(运行中)。
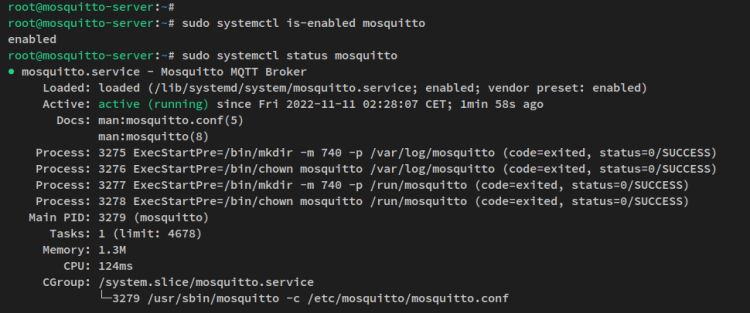
既然 Mosquitto 服务器正在运行,接下来你将通过客户端命令行 ' mosquitto_sub ' 和 ' mosquitto-pub ' 来验证 Mosquitto。
简单来说,' mosquitto_sub ' 是用于从 ' mosquitto_pub '(发布者)接收消息(订阅者)的命令行工具。
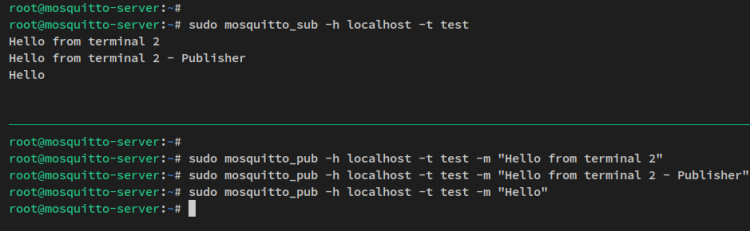
运行以下 ' mosqitto_sub ' 命令来接收主题 ' test ' 上的一些消息。
sudo mosquitto_sub -h localhost -t test接下来,打开服务器的一个新终端会话,并运行以下 'mosquitto_pub' 命令,向主题 ' test ' 发送一些消息。
sudo mosquitto_pub -h localhost -t test -m "Hello from terminal 2"
sudo mosquitto_pub -h localhost -t test -m "Hello from terminal 2 - Publisher"
sudo mosquitto_pub -h localhost -t test -m "Hello"
然后你会在接收端 ' mosquitto_sub ' 上看到通过 ' mosquitto_pub ' 发布的消息,这意味着 Mosquitto 服务端和客户端的安装是成功的。
在 Mosquitto 上设置身份验证
默认的 Mosquitto 安装不包含身份验证。为了保护部署(尤其是在生产环境中),你应该在 Mosquitto 服务器上启用身份验证。你可以在 Mosquitto 上创建并定义一个用户,并通过用户名/密码身份验证来保护 Mosquitto 的 Sub 和 Pub。
运行以下命令来创建一个新的 Mosquitto 用户和密码。本演示使用用户 'alice',密码将在文件 '/etc/mosquitto/.passwd ' 中生成并哈希。
sudo mosquitto_passwd -c /etc/mosquitto/.passwd alice输入 Mosquitto 用户 ' alice' 的密码并重复输入密码。
用户名/密码创建完成后,使用以下 nano 编辑器命令创建一个新的 Mosquitto 配置 ' /etc/mosquitto/conf.d/auth.conf'。
sudo nano /etc/mosquitto/conf.d/auth.conf将以下配置添加到文件中。这将在端口 ' 1883 ' 上运行 Mosquitto,禁用匿名访问,并将密码文件定义为 '/etc/mosquitto/.passwd' 。
listener 1883
allow_anonymous false
password_file /etc/mosquitto/.passwd
完成后保存文件并退出编辑器。
接下来,重启 Mosquitto 服务以应用新的更改。Mosquitto 服务器现在应该已启用身份验证并正在运行。
sudo systemctl restart mosquitto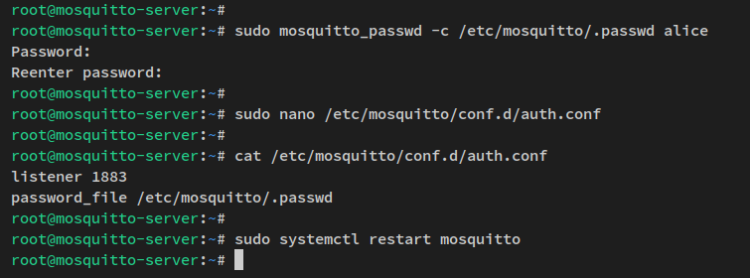
要验证已启用身份验证的 Mosquitto 服务器,你可以使用 ' mosquitto_sub ' 和 ' mosquitto_pub ' 命令。
如果你在发布/订阅过程中未提供用户名/密码,你将被拒绝,连接也会被拒绝。但是,如果你提供了用于身份验证的用户名/密码,并且凭据正确,你将能够通过 Mosquitto 订阅者和发布者发送和接收消息。
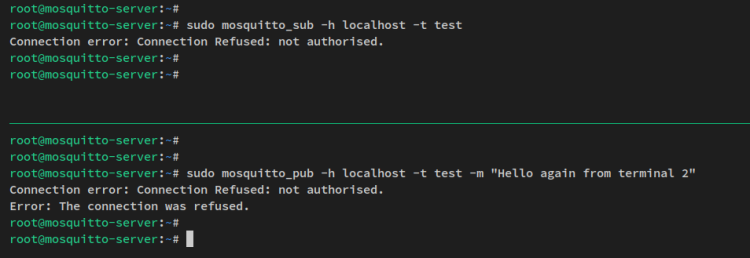
运行以下命令来验证 Mosquitto 上未启用身份验证时的 Pub 和 Sub。
# session - Mosquitto Subscriber
sudo mosquitto_sub -h localhost -t test
# session - Mosquitto Publisher
sudo mosquitto_pub -h localhost -t test -m "Hello again from terminal 2"
然后你会看到,如果没有身份验证,到 Mosquitto 服务器的两个连接都将被拒绝,因为它是未授权的,你将无法发送和接收消息。
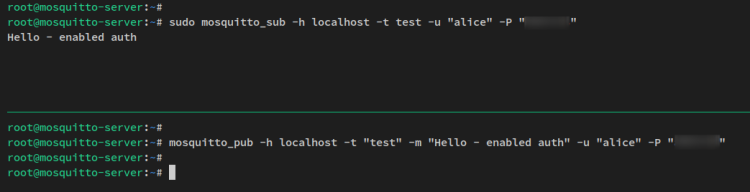
接下来,运行以下命令来验证使用用户名和密码时 Mosquitto 的 Pub 和 Sub。
# session - Mosquitto Subscriber
sudo mosquitto_sub -h localhost -t test -u "alice" -P "p4ssw0rd"
# session - Mosquitto Publisher
sudo mosquitto_pub -h localhost -t "test" -m "Hello - enabled auth" -u "alice" -P "p4ssw0rd"
当 Mosquitto 凭据正确时,你将连接到 Mosquitto 订阅者和发布者,并且可以通过 Mosquitto 命令行发送和接收消息。
Mosquitto 服务器正在运行且已启用身份验证,你现在应该拥有了一个安全的消息代理。但是,为了获得更高的安全性,你还可以在本地 Mosquitto 数据传输和连接上通过 SSL/TLS 证书添加授权。
使用 SSL/TLS 证书保护 Mosquitto
尽管 Mosquitto 服务器已通过身份验证得到保护,但仍有一些步骤必须执行以确保 Mosquitto 部署的安全。这包括实施 SSL/TLS 证书,以加密 Mosquitto 服务器与应用程序之间的数据传输。
在开始之前,请确保你已为本地环境生成了 SSL/TLS 证书。
首先,运行以下 openssl 命令来生成 dhparam 证书。这将在 '/etc/mosquitto/certs/dhparam.pem' 生成 DHPARAM 证书。
sudo openssl dhparam -out /etc/mosquitto/certs/dhparam.pem 2048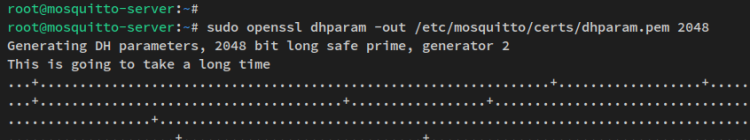
现在通过下面的 chmod 命令将 Mosquitto 证书目录的所有权更改为用户 'mosquitto'。
sudo chown -R mosquitto: /etc/mosquitto/certs接下来,使用以下 nano 编辑器命令创建一个新的附加配置 '/etc/mosquitto/conf.d/ssl.conf'。借此,你将通过 SSL/TLS 证书在 Mosquitto 服务器上启用安全连接。
sudo nano /etc/mosquitto/conf.d/ssl.conf将以下配置添加到文件中。这将在端口 ' 8883 ' 上运行 Mosquitto,并在其上启用 TLS。因此,请务必更改 SSL/TLS 证书的路径。
listener 8883
certfile /etc/letsencrypt/live/msqt.example.local/fullchain.pem
cafile /etc/letsencrypt/live/msqt.example.local/chain.pem
keyfile /etc/letsencrypt/live/msqt.example.local/privkey.pem
dhparamfile /etc/mosquitto/certs/dhparam.pem
完成后保存文件并退出编辑器。
现在运行以下 systemctl 命令来重启 Mosquitto 服务并应用新的更改。现在 Mosquitto 服务器将启用安全的 TLS 运行。
sudo systemctl restart mosquitto在启用了 SSL/TLS 之后,你将通过安全连接向 Mosquitto 订阅者发送消息来验证配置。
运行以下 'mosquitto_sub' 命令,在当前终端会话中打开 Mosquitto 订阅者。
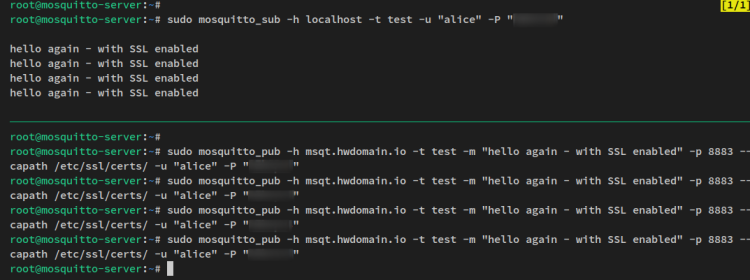
sudo mosquitto_sub -h localhost -t test -u "alice" -P "p4ssw0rd"接下来,打开一个新会话,连接到服务器,然后运行以下命令向 Mosquitto 服务器发送消息。这样,你将通过运行在端口 ' 8883 ' 上的 SSL/TLS 连接连接到 Mosquitto 服务器 ' msqt.example.local '。
sudo mosquitto_pub -h msqt.example.local -t test -m "hello again - with SSL enabled" -p 8883 --capath /etc/ssl/certs/ -u "alice" -P "p4ssw0rd"现在你应该会在 Mosquitto 订阅者 shell 上收到消息。Mosquitto 生产者通过运行在端口 8883 上的安全 SSL/TLS 连接将消息发送给 Mosquitto 订阅者。
在 Mosquitto 上启用 WebSockets
此时,你已经安装了 Mosquitto 服务器,并通过启用用户名/密码身份验证和 SSL/TLS 安全连接来保护安装。接下来你将学习如何在 Mosquitto 服务器上启用基于 MQTT 的 WebSockets。
WebSocket 是一种有状态的通信协议,它通过复用通信开始时(在打开握手期间)建立的同一连接,在服务器和客户端之间提供持久的全双工通道。
首先,使用以下 nano 编辑器命令创建一个新的配置 ' /etc/mosquitto/conf.d/websockets.conf'。
sudo nano /etc/mosquitto/conf.d/websockets.conf将以下配置添加到文件中。这将启用 WebSockets 协议并通过 SSL/TLS 证书对其进行保护。WebSockets 将运行在端口 8083。
listener 8083
protocol websockets
certfile /etc/letsencrypt/live/msqt.example.local/fullchain.pem
cafile /etc/letsencrypt/live/msqt.example.local/chain.pem
keyfile /etc/letsencrypt/live/msqt.example.local/privkey.pem
完成后保存文件并退出编辑器。
接下来,运行以下 systemctl 命令来重启 Mosquitto 服务并应用新的更改。Mosquitto 服务器现在将在安全 SSL/TLS 连接之上启用 WebSockets 运行。
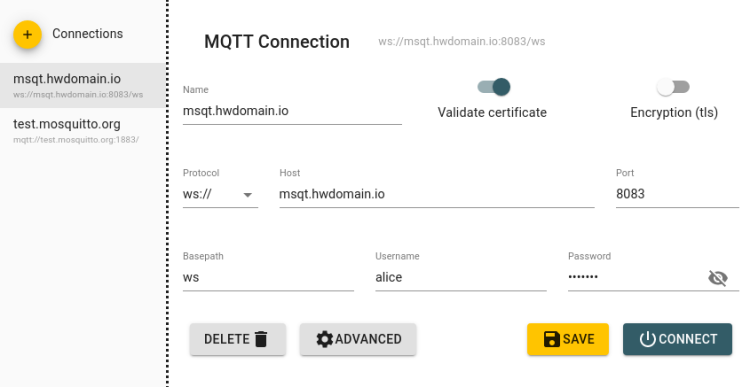
sudo systemctl restart mosquitto要验证 WebSockets 配置,你可以通过第三方工具(例如 'MQTT Explorer')连接到 Mosquitto,该工具适用于 Linux、Windows 和 macOS 等主要操作系统。
以下是使用 WebSockets 连接的 MQTT Explorer。
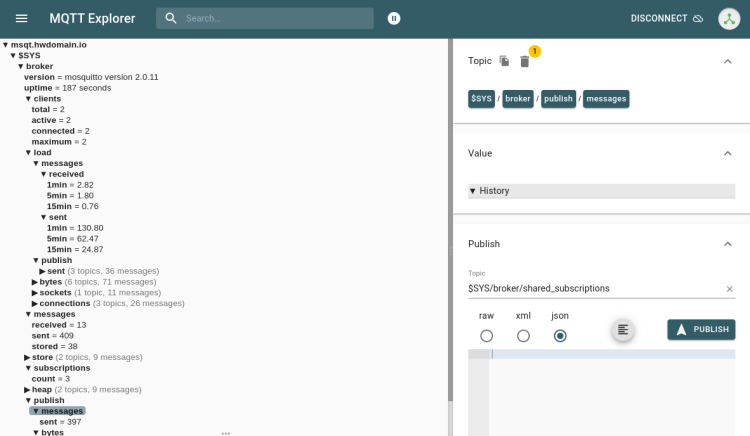
连接后,你应该会看到以下仪表板。
结论
在本指南中,你学习了如何在 Debian 11 服务器上安装 Mosquitto MQTT 消息代理。你还学习了如何通过启用用户名/密码身份验证来保护 Mosquitto 服务器,并通过 SSL/TLS 证书保护 Mosquitto 的数据传输和连接。此外,你在 Mosquitto 服务器上启用了 WebSockets 协议,这让你能够以异步方式在订阅者和生产者之间建立连接。
从这里开始,你现在可以通过创建高可用性 Mosquitto 集群,或通过 Cedalo Management Center 搭建 Mosquitto 管理仪表板,来充分利用 Mosquitto 的安装。