
本页内容
- 前提条件
- 第 1 步 - 配置防火墙
- 第 2 步 - 安装 Docker
- 第 3 步 - 安装 Docker Compose
- 第 4 步 - 配置并安装 Gitea 配置系统时区 创建 Gitea 目录 配置 Gitea Docker Compose 文件 自定义您的 Gitea 安装 安装 Gitea
- 第 5 步 - 安装 SSL
- 第 6 步 - 安装 Nginx
- 第 7 步 - 访问并设置 Gitea
- 第 8 步 - 创建第一个仓库
- 第 9 步 - 设置 SSH
- 第 10 步 - 使用 SSH 克隆仓库
- 第 11 步 - 测试首次提交
- 第 12 步 - 升级 Gitea
- 结论
- 配置系统时区
- 创建 Gitea 目录
- 配置 Gitea Docker Compose 文件
- 自定义您的 Gitea 安装
- 安装 Gitea
Gitea 是一个自托管的代码托管服务,类似于 Github、Bitbucket 和 Gitlab。它使用 Go 语言编写,可以安装在多种操作系统上,包括 Linux、macOS、Windows,以及 amd64、i386、ARM 等架构。作为一款轻量级应用,它对硬件要求极低即可安装。它包含仓库文件编辑器、OpenSSH 服务器、问题跟踪、拉取请求、用户管理、通知、内置 wiki、LFS 支持、Git hooks 等等。
在本文中,您将学习如何在 Rocky Linux 8 服务器上使用 Docker 安装 Gitea。
前提条件
- 一台运行 Rocky Linux 8.5 的服务器。
- 一个具有 sudo 权限的非 root 用户。
- 禁用 SELinux。
- 更新所有内容。$ sudo dnf update
- 安装必要的软件包。$ sudo dnf install yum-utils nano curl
- 一个指向服务器的完全限定域名(FQDN),例如 gitea.example.com 。
一台运行 Rocky Linux 8.5 的服务器。
一个具有 sudo 权限的非 root 用户。
禁用 SELinux。
更新所有内容。
$ sudo dnf update
安装必要的软件包。
$ sudo dnf install yum-utils nano curl
一个指向服务器的完全限定域名(FQDN),例如 gitea.example.com 。
第 1 步 - 配置防火墙
第一步是配置防火墙。Rocky Linux 使用 Firewalld 防火墙。检查防火墙的状态。
$ sudo firewall-cmd --state
running
防火墙使用不同的区域(zone)工作,public 区域是我们将要使用的默认区域。列出防火墙上所有处于活动状态的服务和端口。
$ sudo firewall-cmd --permanent --list-services
它应显示以下输出。
cockpit dhcpv6-client ssh
允许 HTTP 和 HTTPS 端口。
$ sudo firewall-cmd --permanent --add-service=http
$ sudo firewall-cmd --permanent --add-service=https
为 SSH 开放端口 2221。
$ sudo firewall-cmd --permanent --add-port=2221/tcp
列出防火墙已启用的所有服务。
$ sudo firewall-cmd --permanent --list-all
您应该会看到类似的输出。
public
  target: default
  icmp-block-inversion: no
  interfaces:
  sources:
  services: cockpit dhcpv6-client http https ssh
  ports: 2221/tcp
  protocols:
  forward: no
  masquerade: no
  forward-ports:
  source-ports:
  icmp-blocks:
  rich rules:
重新加载防火墙以使更改生效。
$ sudo firewall-cmd --reload
第 2 步 - 安装 Docker
Rocky Linux 自带较旧版本的 Docker。要安装最新版本,首先需要安装 Docker 官方仓库。
$ sudo yum-config-manager \
    --add-repo \
    https://download.docker.com/linux/centos/docker-ce.repo
安装最新版本的 Docker。
$ sudo dnf install docker-ce docker-ce-cli containerd.io
启用并运行 Docker 守护进程。
$ sudo systemctl enable docker --now
验证它正在运行。
? docker.service - Docker Application Container Engine
   Loaded: loaded (/usr/lib/systemd/system/docker.service; enabled; vendor preset: disabled)
   Active: active (running) since Sat 2022-04-02 13:26:08 UTC; 2s ago
     Docs: https://docs.docker.com
 Main PID: 21152 (dockerd)
    Tasks: 7
   Memory: 30.9M
   CGroup: /system.slice/docker.service
           ??21152 /usr/bin/dockerd -H fd:// --containerd=/run/containerd/containerd.sock
...
默认情况下,Docker 需要 root 权限。如果您不想每次运行 docker 命令时都使用 sudo,请将您的用户名添加到 docker 组。
$ sudo usermod -aG docker $(whoami)
您需要退出服务器并以同一用户重新登录才能使此更改生效。
第 3 步 - 安装 Docker Compose
下载 Docker Compose 的最新稳定版本。
$ sudo curl -L "https://github.com/docker/compose/releases/download/1.29.2/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose
为 Docker Compose 二进制文件赋予可执行权限。
$ sudo chmod +x /usr/local/bin/docker-compose
测试安装。
$ docker-compose --version
docker-compose version 1.29.2, build 5becea4c
安装 Docker-compose Bash 补全脚本。
$ sudo curl \
    -L https://raw.githubusercontent.com/docker/compose/1.29.2/contrib/completion/bash/docker-compose \
    -o /etc/bash_completion.d/docker-compose
重新加载您的 profile 设置以使 bash-completion 生效。
$ source ~/.bashrc
第 4 步 - 配置并安装 Gitea
配置系统时区
您可以通过以下命令查看系统当前的时区。
$ timedatectl
  Local time: Mon 2022-05-02 06:38:36 UTC
           Universal time: Mon 2022-05-02 06:38:36 UTC
                 RTC time: Mon 2022-05-02 06:38:36
                Time zone: Etc/UTC (UTC, +0000)
System clock synchronized: yes
              NTP service: active
          RTC in local TZ: no
您可以看到系统被设置为 GMT 或 UTC 时区。如果您所在的地区使用不同的时区,或者想要更改它,请使用以下命令来完成。
$ sudo timedatectl set-timezone Asia/Kolkata
再次检查时区。
$ timedatectl
Local time: Mon 2022-05-02 12:09:23 IST
           Universal time: Mon 2022-05-02 06:39:23 UTC
                 RTC time: Mon 2022-05-02 06:39:22
                Time zone: Asia/Kolkata (IST, +0530)
System clock synchronized: yes
              NTP service: active
          RTC in local TZ: no
您可以看到时区已更新为 IST,即 GMT+5:30。
创建 Gitea 目录
为 Gitea 创建目录。
$ mkdir ~/gitea-docker
切换到 Gitea 目录。
$ cd ~/gitea-docker
创建用于存储 Gitea 数据和 PostgreSQL 数据库的目录。
$ mkdir {gitea,postgres}
配置 Gitea Docker Compose 文件
获取当前登录用户的 UID(用户标识符)和 GID(组标识符)值。第一条命令生成 UID,第二条命令生成 GID。请复制这两个值,因为配置 Docker compose 文件时需要用到它们。
$ echo $(id -u)
1000
$ echo $(id -g)
1000
创建并打开 Docker Compose 文件进行编辑。
$ nano docker-compose.yml
将以下代码粘贴进去。粘贴前面生成的 UID 和 GID 值。
version: "3"

networks:
  gitea:
    external: false

services:
  server:
    image: gitea/gitea:1.16.6
    container_name: gitea
    environment:
      - USER_UID=1000
      - USER_GID=1000
      - GITEA__database__DB_TYPE=postgres
      - GITEA__database__HOST=db:5432
      - GITEA__database__NAME=gitea
      - GITEA__database__USER=gitea
      - GITEA__database__PASSWD=gitea
    restart: always
    networks:
      - gitea
    volumes:
      - ./gitea:/data
      - /etc/timezone:/etc/timezone:ro
      - /etc/localtime:/etc/localtime:ro
    ports:
      - "3000:3000"
      - "2221:22"
    depends_on:
      - db

  db:
    image: postgres:14
    restart: always
    environment:
      - POSTGRES_USER=gitea
      - POSTGRES_PASSWORD=gitea
      - POSTGRES_DB=gitea
    networks:
      - gitea
    volumes:
      - ./postgres:/var/lib/postgresql/data
按 Ctrl + X 并在出现提示时输入 Y 来保存文件。
上面的 Docker Compose 文件部署了两个容器——一个用于 Gitea,一个用于 PostgreSQL。我们添加了几个环境变量来配置数据库详细信息。为了将 PostgreSQL 数据库连接到 Gitea 容器,我们在文件中将主机指定为 PostgreSQL 服务的名称。
端口参数 "3000:3000" 和 "2221:22" 指定了端口映射,其中左侧端口表示主机端口,右侧端口表示容器端口。Gitea 使用端口 3000 提供其 Web 服务,我们也已将其暴露给服务器。对于 SSH,我们的系统已经使用端口 22 用于登录。因此,我们指定一个自定义端口来执行 SSH 操作。在我们的例子中,我们使用端口 2221。此端口还需要通过您的防火墙开放,我们在本教程的第 1 步中已经完成了。
Gitea 和 PostgreSQL 两个容器都通过一个名为 gitea 的公共内部 Docker 网络连接。当您启动 Docker 安装时,卷挂载将在当前文件夹中自动创建 gitea 和 postgres 目录。compose 文件中指定的用户 ID 是 Gitea 容器将用来创建 gitea 目录的 ID。另一方面,PostgreSQL 容器将由用户 systemd-coredump 管理,这是默认行为。您可以更改该行为,但没有必要。
自定义您的 Gitea 安装
您可以通过在 ~/gitea-docker/gitea/gitea/conf 目录中添加 app.ini 文件来自定义您的 Gitea 安装。安装完成后,可以在容器内从 /data/gitea/conf/app.ini 位置编辑此文件。您可以参考 Gitea 的 Github 仓库中的示例 ini 文件。
安装 Gitea
运行以下命令以启动 Gitea 容器。
$ docker-compose up -d
检查容器的状态以确保它们正常运行。
$ docker ps
CONTAINER ID   IMAGE                COMMAND                  CREATED             STATUS             PORTS                                                                              NAMES
bd06e370c46b   gitea/gitea:1.16.6   "/usr/bin/entrypoint…"   19 minutes ago   Up 19 minutes   0.0.0.0:3000->3000/tcp, :::3000->3000/tcp, 0.0.0.0:2221->22/tcp, :::2221->22/tcp   gitea
3fc6c4bce810   postgres:14          "docker-entrypoint.s…"   19 minutes ago   Up 19 minutes   5432/tcp                                                                           gitea_db_1
您也可以使用以下命令检查状态。
$ docker-compose ps
   Name                 Command               State                                       Ports
------------------------------------------------------------------------------------------------------------------------------------
gitea        /usr/bin/entrypoint /bin/s ...   Up      0.0.0.0:2221->22/tcp,:::2221->22/tcp, 0.0.0.0:3000->3000/tcp,:::3000->3000/tcp
gitea_db_1   docker-entrypoint.sh postgres    Up      5432/tcp
第 5 步 - 安装 SSL
要使用 Let's Encrypt 安装 SSL 证书,我们需要安装 Certbot 工具。
首先,您需要下载并安装 EPEL 仓库。
$ sudo dnf install epel-release
运行以下命令安装 Certbot。
$ sudo dnf install certbot
生成 SSL 证书。
$ sudo certbot certonly --standalone --agree-tos --no-eff-email --staple-ocsp --preferred-challenges http -m
[email protected]
 -d gitea.example.com
上述命令会将证书下载到您服务器上的 /etc/letsencrypt/live/gitea.example.com 目录。
生成 Diffie-Hellman 组证书。
$ sudo openssl dhparam -out /etc/ssl/certs/dhparam.pem 4096
为 Let's Encrypt 自动续期创建一个验证用的 web 根目录。
$ sudo mkdir -p /var/lib/letsencrypt
创建一个 Cron 任务来续期 SSL。它将每天运行以检查证书并在需要时续期。为此,首先创建文件 /etc/cron.daily/certbot-renew 并打开进行编辑。
$ sudo nano /etc/cron.daily/certbot-renew
粘贴以下代码。
#!/bin/sh
certbot renew --cert-name gitea.example.com --webroot -w /var/lib/letsencrypt/ --post-hook "systemctl reload nginx"
按 Ctrl + X 并在出现提示时输入 Y 来保存文件。
更改任务文件的权限使其可执行。
$ sudo chmod +x /etc/cron.daily/certbot-renew
第 6 步 - 安装 Nginx
我们将安装最新版本的 Nginx。创建并打开文件 /etc/yum.repos.d/nginx.repo 进行编辑。
$ sudo nano /etc/yum.repos.d/nginx.repo
将以下行粘贴进去。
[nginx-stable]
name=nginx stable repo
baseurl=http://nginx.org/packages/centos/$releasever/$basearch/
gpgcheck=1
enabled=1
gpgkey=https://nginx.org/keys/nginx_signing.key
module_hotfixes=true

[nginx-mainline]
name=nginx mainline repo
baseurl=http://nginx.org/packages/mainline/centos/$releasever/$basearch/
gpgcheck=1
enabled=0
gpgkey=https://nginx.org/keys/nginx_signing.key
module_hotfixes=true
按 Ctrl + X 并在出现提示时输入 Y 来保存文件。
安装 Nginx。
$ sudo dnf install nginx
验证安装。
$ nginx -v
nginx version: nginx/1.20.2
启用并启动 Nginx 服务。
$ sudo systemctl enable nginx --now
创建并打开文件 /etc/nginx/conf.d/gitea.conf 进行编辑。
$ sudo nano /etc/nginx/conf.d/gitea.conf
将以下代码粘贴进去。
# Redirect all non-encrypted to encrypted
server {
    listen 80;
    listen [::]:80;
    server_name gitea.example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl http2;
    listen [::]:443 ssl http2;

    server_name gitea.example.com;

    ssl_certificate     /etc/letsencrypt/live/gitea.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/gitea.example.com/privkey.pem;
    ssl_trusted_certificate /etc/letsencrypt/live/gitea.example.com/chain.pem;
    ssl_session_timeout 1d;
    ssl_session_cache shared:MozSSL:10m;
    ssl_session_tickets off;
    ssl_stapling on;
    ssl_stapling_verify on;
    ssl_dhparam /etc/ssl/certs/dhparam.pem;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384;

    access_log /var/log/nginx/gitea.example.com.access.log main;
    error_log  /var/log/nginx/gitea.example.com.error.log;

    location / {
        client_max_body_size 100M;
        proxy_pass  http://localhost:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
完成后,按 Ctrl + X 并在出现提示时输入 Y 来保存文件。上述配置使 Nginx 充当代理服务器并绑定到 localhost 上的端口 3000。为了允许上传 Git LFS 的大文件,您可以根据需要更改 client_max_body_size 变量的值。在本教程中,我们使用 100 MB 作为限制。
打开文件 /etc/nginx/nginx.conf 进行编辑。
$ sudo nano /etc/nginx/nginx.conf
在 include /etc/nginx/conf.d/*.conf; 这一行之前添加以下行。
server_names_hash_bucket_size 64;
按 Ctrl + X 并在出现提示时输入 Y 来保存文件。
验证 Nginx 配置文件的语法。
$ sudo nginx -t
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
重启 Nginx 服务以使新配置生效。
$ sudo systemctl restart nginx
第 7 步 - 访问并设置 Gitea
在浏览器中访问 URL https://gitea.example.com,将出现以下安装界面。
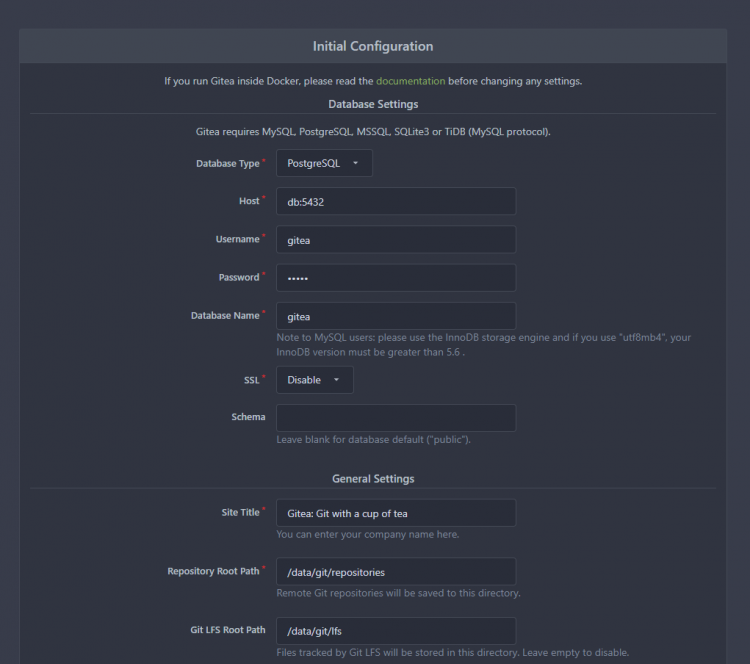
大多数字段将根据 Docker compose 文件中的值为您预先填好。
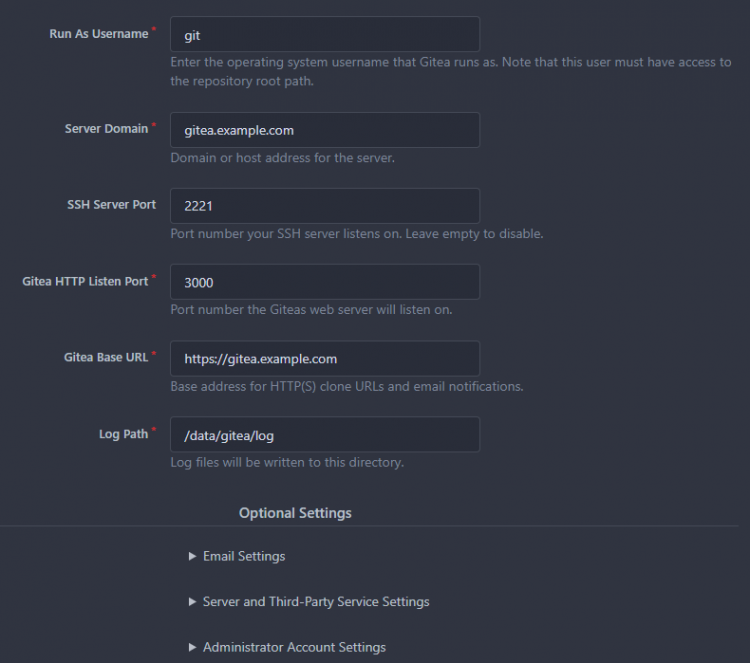
输入 gitea.example.com 作为 Server Domain,输入 https://gitea.example.com 作为 Gitea Base URL 。将 SSH Server Port 的值从 22 改为 2221。其余设置保持不变。
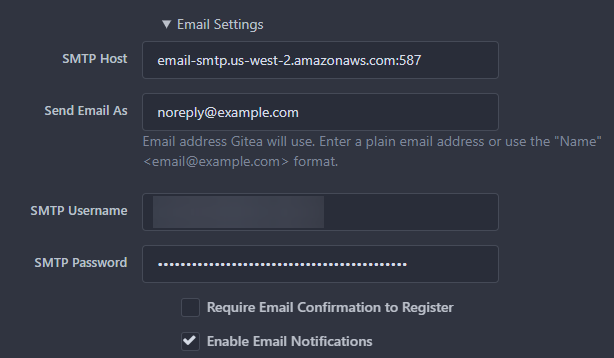
如果您想使用邮件功能,可以添加您的 SMTP 服务器详细信息。展开页面的 Email Settings 部分并按照屏幕截图所示输入值。请确保按所示将 SMTP 端口与主机名一并包含。在本教程中,我们使用 Amazon SES 服务。您可以使用任意您选择的 SMTP 服务。
在安装之前,您还应该查看另外一些设置。要更改它们,请展开页面的 Server and Third-Party Service Settings 部分。
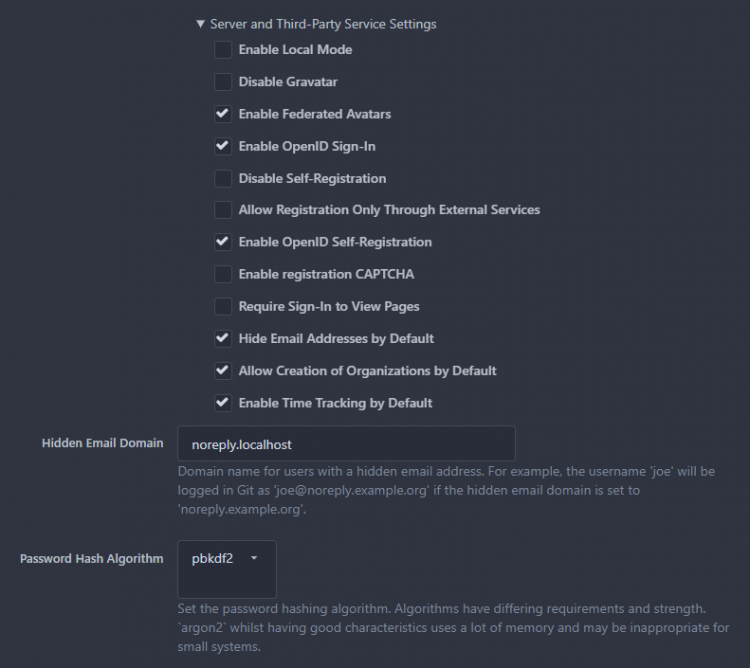
根据您的要求更改设置。我们已启用 Hide Email Addresses by Default 选项以确保更高的隐私性。如果您不希望他人注册账户,请启用 Disable Self-Registration 选项。
最后但同样重要的是,设置您的管理员账户。展开页面的 Administrator Account Settings 部分并填写所需的值。
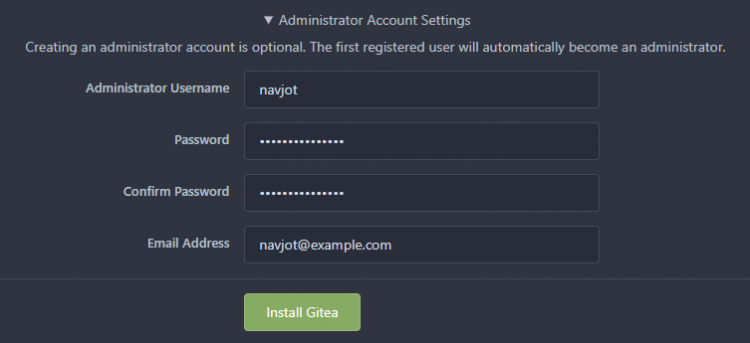
完成后点击 Install Gitea 按钮以完成安装。您将被重定向到 Gitea 仪表板。如果由于某种原因出现 502 错误,请刷新页面。
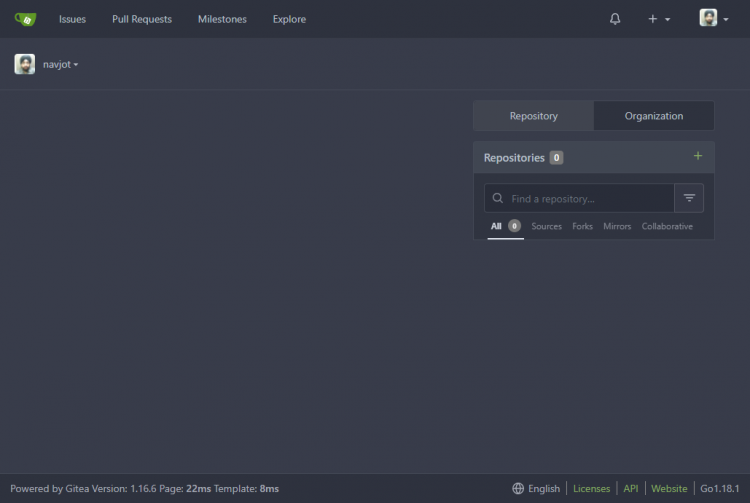
第 8 步 - 创建第一个仓库
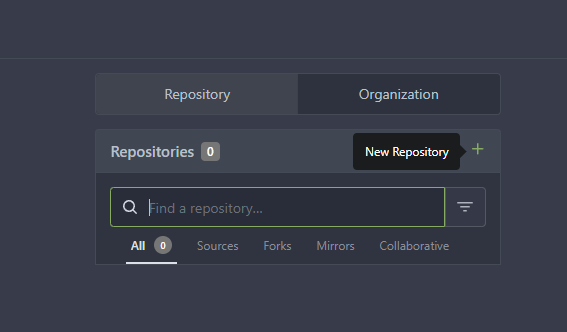
让我们创建第一个仓库。为此,点击仪表板上的 + 号。
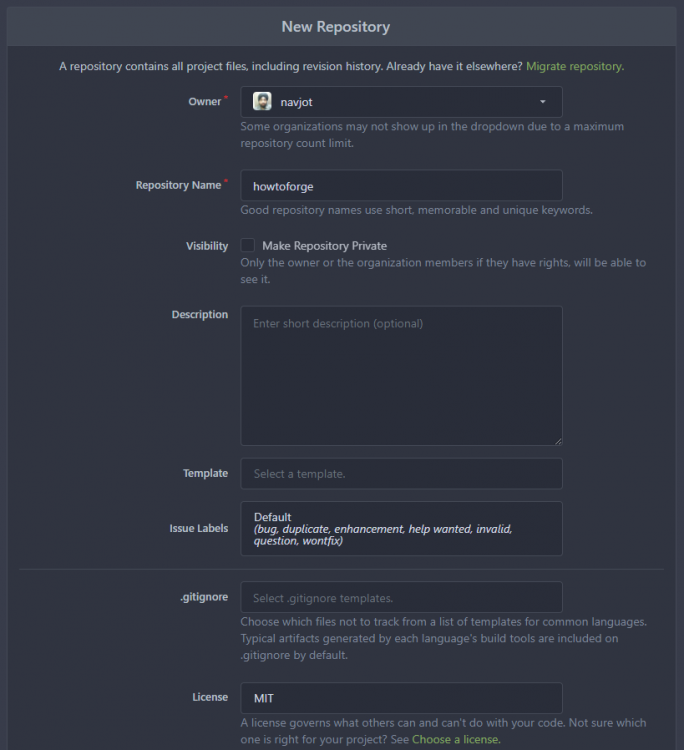
输入仓库详细信息。通过下拉菜单选择 Default Issue 标签。为您的仓库选择合适的许可证。
为您的仓库选择默认分支。
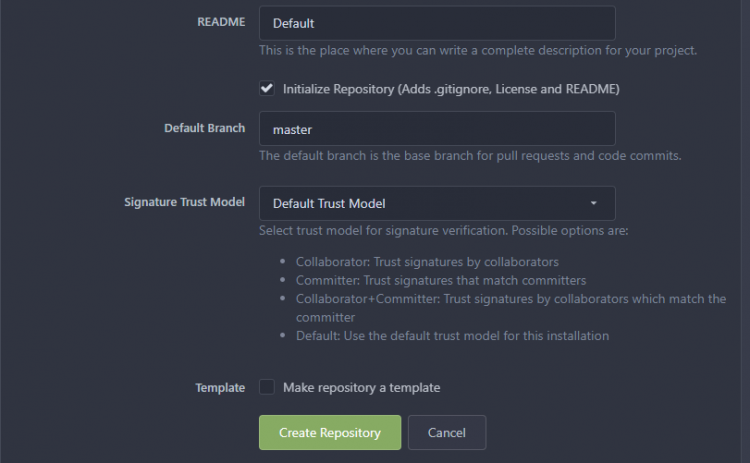
确认无误后,点击 Create repository 按钮,在您的 Gitea 安装上创建第一个仓库。您将被重定向到仓库主页。
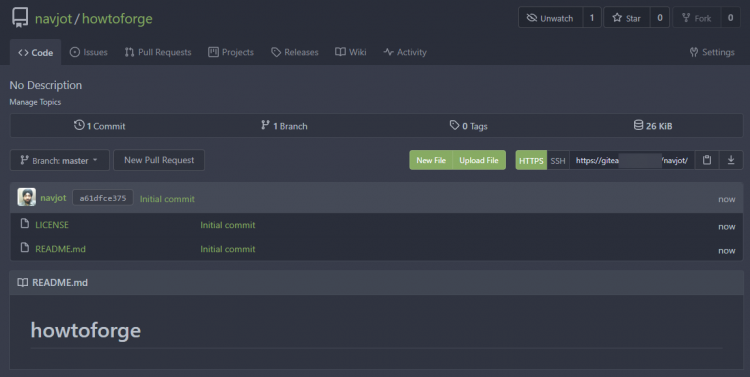
第 9 步 - 设置 SSH
让我们设置 SSH 以用于我们新创建的仓库。
在本教程中,我们将使用一台预装 Ubuntu 的本地 PC。不过,这些命令在任何操作系统的终端上应该都无需太多改动即可运行。
在您的本地 PC 上创建一个用于 Gitea 的新 SSH 密钥。
$ ssh-keygen -f ~/.ssh/gitea-demo -t rsa -b 4096 -C "HowtoForge Gitea Demo" -q -N "yourpassphrase"
在上面命令中的占位符处输入一个强密码短语。这将在 ~/.ssh/gitea-demo 位置创建一个 SSH 密钥。
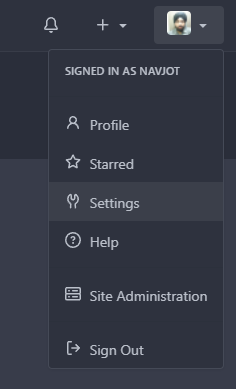
接下来,如图所示,点击您的头像上的下拉菜单并选择 Settings 选项,打开您的 Gitea 个人资料设置。
接下来,切换到页面上的 SSH/GPG Keys 选项卡。
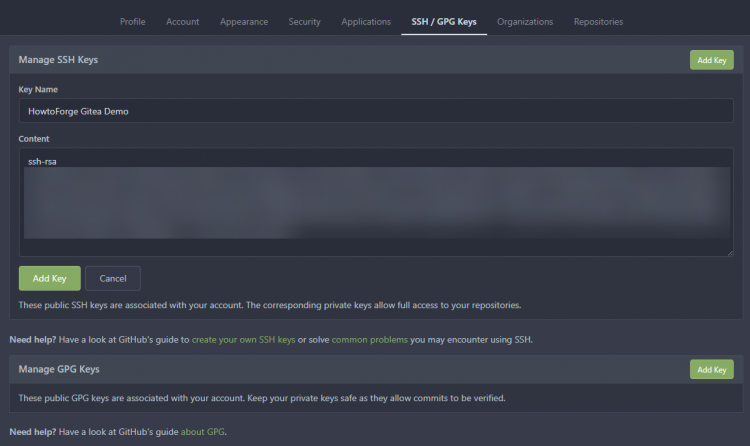
为您的 SSH 密钥添加一个名称。回到本地 PC 上的终端,运行以下命令以输出供 Gitea 使用的公钥。
$ cat ~/.ssh/gitea-demo.pub
复制生成的输出,并将其粘贴回 Gitea 的 SSH keys 页面上的 Content 框中。
点击 Add Key 按钮完成密钥添加。
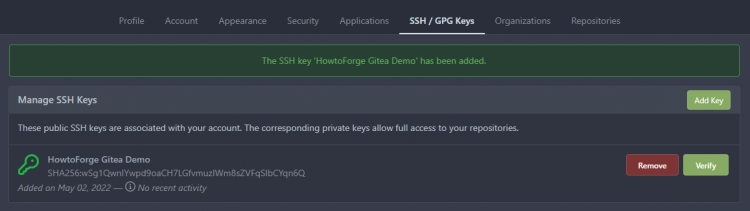
回到您的本地 PC,将 SSH agent 设置为保持活动 1 小时。
$ eval $(ssh-agent -t 3600)b
将新创建的 SSH 密钥添加到 SSH agent。
$ ssh-add ~/.ssh/gitea-demo
Enter passphrase for /home/navjot/.ssh/gitea-demo:
Identity added: /home/navjot/.ssh/gitea-demo (HowtoForge Gitea Demo)
系统将提示您输入密码短语。
第 10 步 - 使用 SSH 克隆仓库
让我们使用 SSH 克隆新创建的仓库。再次访问仓库页面,选择 SSH 选项后复制 SSH URL。
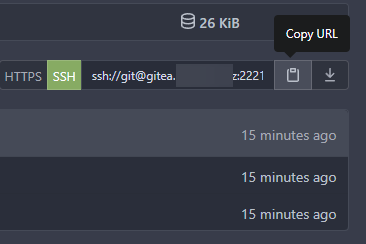
它应如下所示。
ssh://
[email protected]
:2221/navjot/howtoforge.git
在您的本地 PC 上运行以下命令以使用 SSH 克隆仓库。
$ git clone ssh://
[email protected]
:2221/navjot/howtoforge.git
Cloning into 'howtoforge'...
The authenticity of host '[gitea.example.com]:2221 ([209.23.11.75]:2221)' can't be established.
ECDSA key fingerprint is SHA256:sN0N4OkpChwuR00xpGZU1mGJrp7ktwHRC7uxGP7Nh08.
Are you sure you want to continue connecting (yes/no/[fingerprint])? yes
Warning: Permanently added '[gitea.example.com]:2221,[209.23.11.75]:2221' (ECDSA) to the list of known hosts.
remote: Enumerating objects: 4, done.
remote: Counting objects: 100% (4/4), done.
remote: Compressing objects: 100% (3/3), done.
remote: Total 4 (delta 0), reused 0 (delta 0), pack-reused 0
Receiving objects: 100% (4/4), done.
系统将提示您添加主机凭据。输入 yes 以继续克隆仓库。
您将在系统上看到克隆的仓库。
$ ls
howtoforge
切换到该目录。
$ cd howtoforge
检查新克隆仓库的 Git 状态。为此,您的本地 PC 上应安装 Git。
$ git status
On branch master
Your branch is up to date with 'origin/master'.

nothing to commit, working tree clean
这表明 SSH 工作正常。
第 11 步 - 测试首次提交
现在我们已设置好第一个仓库,是时候做一些更改并将它们提交回去了。
让我们更新 README.md 文件。在您的本地 PC 上,打开 readme 文件进行编辑。
$ nano README.md
编辑文件,完成后按 Ctrl + X 并在出现提示时输入 Y 来保存。
再次检查 Git 状态。
$ git status
On branch master
Your branch is up to date with 'origin/master'.

Changes not staged for commit:
  (use "git add <file>..." to update what will be committed)
  (use "git restore <file>..." to discard changes in working directory)
        modified:   README.md

no changes added to commit (use "git add" and/or "git commit -a")
这表明 Readme 文件已被编辑但尚未提交。添加该文件以准备提交。
$ git add README.md
提交该文件。
$ git commit -m "Update the Readme file for Gitea tutorial."
[master 5e9b039] Update the Readme file for Gitea tutorial.
 1 file changed, 3 insertions(+), 1 deletion(-)
将该文件推送到您的 Gitea 服务器。
$ git push origin master
Enumerating objects: 5, done.
Counting objects: 100% (5/5), done.
Delta compression using up to 4 threads
Compressing objects: 100% (3/3), done.
Writing objects: 100% (3/3), 392 bytes | 392.00 KiB/s, done.
Total 3 (delta 0), reused 0 (delta 0)
remote: . Processing 1 references
remote: Processed 1 references in total
To ssh://gitea.example.com:2221/navjot/howtoforge.git
   a61dfce..5e9b039  master -> master
为确认,返回 Gitea 仓库页面。
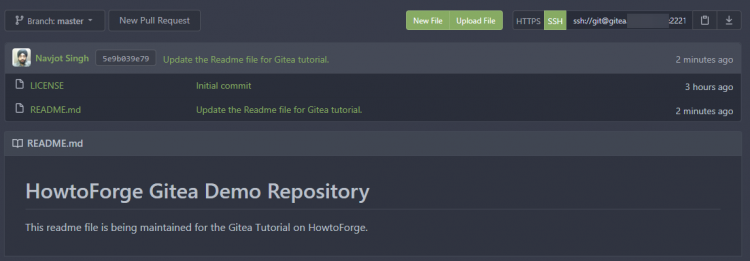
您可以看到 Readme 文件已更新,并且最新提交消息也已显示。要查看更改,点击提交消息,您就可以看到以下显示差异的页面。
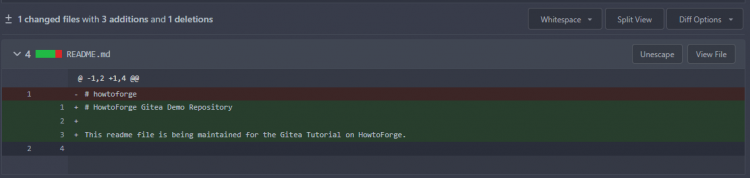
至此完成了我们仓库的首次提交。您可以开始在您的 Gitea 安装上为您的项目工作了。
第 12 步 - 升级 Gitea
升级 Gitea 是一个简单的过程。
关闭并删除现有容器。由于数据保存在容器之外的主机上,因此数据将被保留。
$ cd ~/gitea-docker
$ docker-compose down --remove-orphans
打开 docker-compose.yml 文件并更改 Gitea 容器的版本。接下来,拉取新的 Gitea 镜像。
$ docker pull
启动新容器。
$ docker-compose up -d
检查状态。
$ docker ps
结论
本教程到此结束,我们在 Rocky Linux 服务器上使用 Docker 安装了 Gitea 代码托管服务。我们还安装了 Nginx 服务器作为代理,并使用 SSL 通过公共 URL 暴露 Gitea。如果您有任何问题,请在下面的评论中发布。