
本教程适用于以下 OS 版本
- Debian 11 (Bullseye)
- Debian 10 (Buster)
- Debian 9 (Stretch)
本页内容
- 前提条件
- 安装基础软件包依赖
- 安装 MongoDB
- 安装 Elasticsearch
- 安装并配置 Graylog Server
- 将 Nginx 设置为反向代理
- 结论
Graylog 是一个免费且开源的日志管理平台,用于捕获、存储您的数据和日志并对其进行实时分析。它使用 Java 编写,构建在 MongoDB 和 Elasticsearch 等其他开源软件之上。Graylog 提供了最高效、快速且灵活的集中式日志管理平台之一。
借助 Graylog,您可以发送和分析来自几乎任何数据源的结构化和非结构化数据。
在本教程中,我们将向您展示如何在 Debian 11 系统上安装和配置 Graylog 作为集中式日志系统。此外,我们还将向您展示如何设置 Nginx Web 服务器作为 Graylog 服务器的反向代理。
前提条件
- 一台 Linux Debian 11 服务器 - 至少配备 4GB 内存。
- 一个具有 sudo 或管理员权限的非 root 用户。
安装基础软件包依赖
在本教程的第一阶段,您将安装一些基础软件包依赖,包括 Java 和 GnuPG。
在开始安装任何软件包之前,请运行以下 apt 命令来更新和刷新您当前的 Debian 仓库。
sudo apt update现在使用以下命令为 Graylog 安装一些软件包依赖。
sudo apt install apt-transport-https openjdk-11-jre-headless uuid-runtime pwgen dirmngr gnupg wget输入 Y 确认安装,然后按 ENTER 继续。
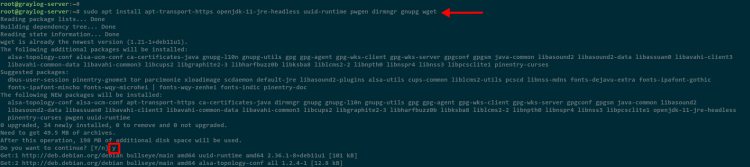
安装完成后,进入下一步安装 Graylog 的其他依赖 MongoDB 和 Elasticsearch。
安装 MongoDB
Graylog 使用 NoSQL MongoDB 数据库来存储所有信息,包括 Graylog 配置、流、告警、用户、缓存流等。您在 Graylog Web 界面上看到的所有信息都存储在 MongoDB NoSQL 数据库中,日志本身除外。当前版本的 Graylog 要求 MongoDB v4 至 v4.4。
运行以下命令,将 MongoDB GPG 密钥和仓库添加到您的 Debian 服务器。
wget -qO - https://www.mongodb.org/static/pgp/server-4.2.asc | sudo apt-key add -
echo "deb http://repo.mongodb.org/apt/debian buster/mongodb-org/4.2 main" | sudo tee /etc/apt/sources.list.d/mongodb-org-4.2.list
使用以下命令刷新您的 Debian 仓库。
sudo apt update如下面截图所示,MongoDB 仓库已添加到您的 Debian 服务器。
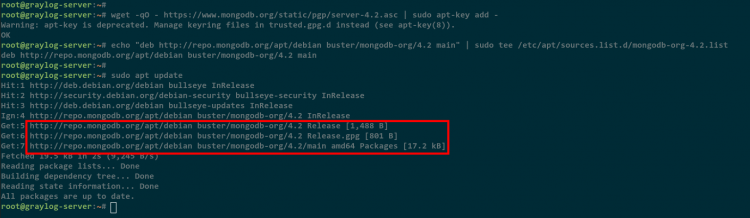
接下来,使用以下 apt 命令安装 MongoDB 软件包。
sudo apt install -y mongodb-orgMongoDB 数据库的安装将开始。
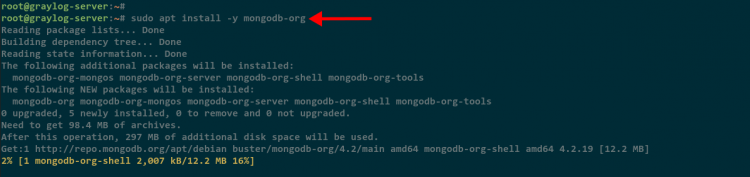
MongoDB 安装完成后,运行以下命令重新加载 systemd 管理器。在启动 MongoDB 服务之前需要执行此操作。
sudo systemctl daemon-reload现在运行以下命令启用并重启 MongoDB 服务。MongoDB 服务将启动,并在系统启动时自动运行。
sudo systemctl enable mongod.service
sudo systemctl restart mongod.service
使用以下命令验证 MongoDB 服务。
sudo systemctl status mongod如下面截图所示,MongoDB 服务正在运行且已启用。
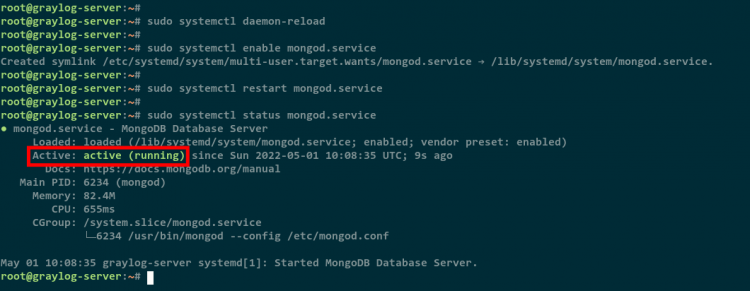
现在进入下一阶段,安装 Elasticsearch。
安装 Elasticsearch
安装 MongoDB NoSQL 数据库之后,现在需要安装 Elasticsearch。Graylog 服务器使用 Elasticsearch 作为搜索引擎来搜索日志。在当前版本中,Graylog 要求 Elasticsearch v6.8 或 v7.x 至 v7.10。
在安装 Elasticsearch 之前,运行以下命令将 Elasticsearch GPG 密钥和仓库添加到您的 Debian 系统。
wget -qO - https://artifacts.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -
echo "deb https://artifacts.elastic.co/packages/oss-7.x/apt stable main" | sudo tee -a /etc/apt/sources.list.d/elastic-7.x.list
现在更新并刷新您的 Debian 仓库。
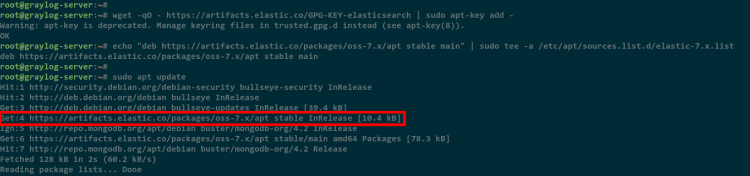
sudo apt update在下面的截图中,Elasticsearch 仓库已添加到 Debian 服务器。
接下来,使用以下 apt 命令安装 Elasticsearch 软件包。
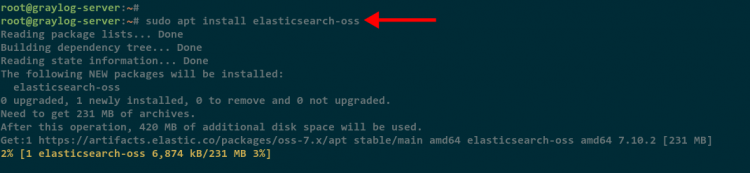
sudo apt install elasticsearch-ossElasticsearch 的安装将开始。
安装完成后,运行以下命令将配置添加到 Elasticsearch 配置文件 /etc/elasticsearch/elasticsearch.yml 。以下配置将创建一个名为 " graylog " 的新 Elasticsearch 集群,并禁用在 Elasticsearch 上自动创建索引。
sudo tee -a /etc/elasticsearch/elasticsearch.yml > /dev/null << EOT
cluster.name: graylog
action.auto_create_index: false
EOT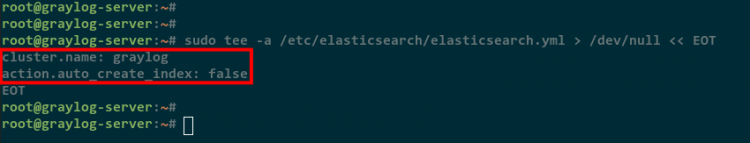
在启动 Elasticsearch 服务之前,运行以下命令重新加载 systemd 管理器。
sudo systemctl daemon-reload现在运行以下命令启用并重启 Elasticsearch 服务。这将把 Elasticsearch 添加到系统启动项并启动该服务。
sudo systemctl enable elasticsearch.service
sudo systemctl restart elasticsearch.service
最后,使用以下命令验证 Elasticsearch 服务。
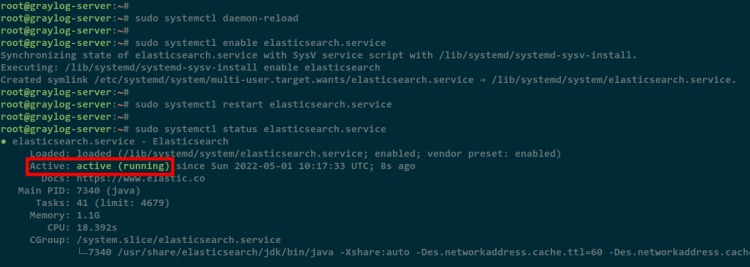
sudo systemctl status elasticsearch.service在下面的截图中,您将看到 Elasticsearch 服务正在运行且已启用。
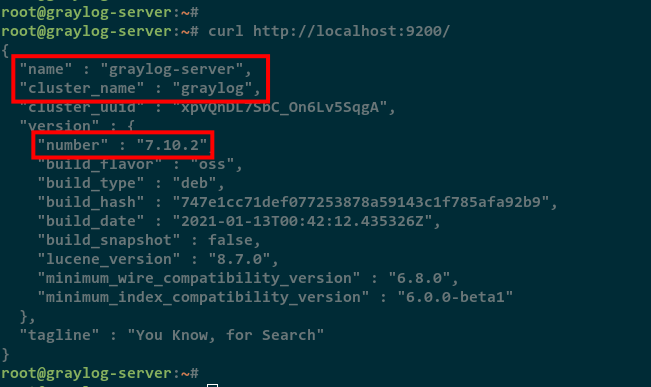
此外,您还可以通过使用 curl 访问 Elasticsearch 来验证 Elasticsearch 的安装。Elasticsearch 运行在默认端口 9200 上,因此请运行下面的 curl 命令。
curl http://localhost:9200/现在您将看到如下输出消息。集群名为 graylog 的 Elasticsearch v7.x 已安装在 Debian 服务器上。
至此,您已准备好在 Debian 服务器上安装 Graylog 服务器。
安装并配置 Graylog Server
要开始 Graylog 的安装,您需要下载 Graylog 仓库的 .deb 文件并使用以下命令进行安装。
wget https://packages.graylog2.org/repo/packages/graylog-4.2-repository_latest.deb
sudo dpkg -i graylog-4.2-repository_latest.deb
现在更新并刷新您的 Debian 仓库。
sudo apt update下面您可以看到 Graylog 仓库已添加到 Debian 服务器。
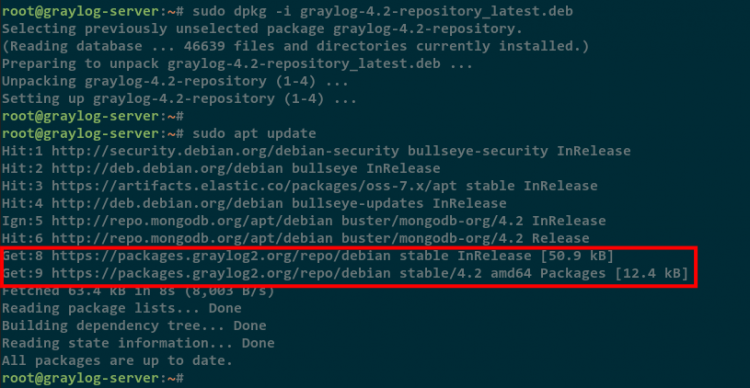
接下来,使用以下 apt 命令将 Graylog 软件包安装到您的 Debian 服务器。
sudo apt install graylog-server graylog-enterprise-plugins graylog-integrations-plugins graylog-enterprise-integrations-pluginsGraylog 的安装现在将开始。
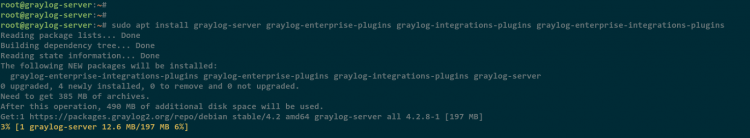
安装完成后,运行以下命令生成 Graylog password_secret,它将用于密码加密和加盐。如果您运行的是包含多个节点的 Graylog 集群,则 Graylog password_secret 必须相同。此外,您还需要为 Graylog password_secret 准备一个最少 65 位的随机字符串和数字。
pwgen -N 1 -s 96现在将生成的用于 Graylog password_secret 的随机字符串复制到您的笔记中。
接下来,运行以下命令使用 sha256 生成加密密码。此密码将用作 Graylog 管理密码。
echo -n "Enter Password: " && head -1 </dev/stdin | tr -d '\n' | sha256sum | cut -d" " -f1输入您的密码作为 Graylog 管理密码。然后您将看到生成的加密密码 sha256。将该加密密码复制到您的笔记中。
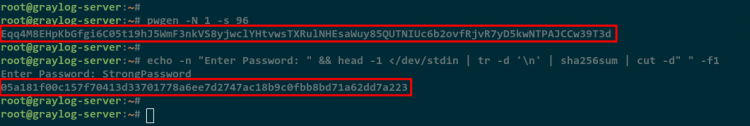
接下来,使用 nano 编辑器编辑 Graylog 服务器配置文件 /etc/graylog/server/server.conf。
sudo nano /etc/graylog/server/server.conf将生成的 Graylog password_secret 和 Graylog 管理密码复制并粘贴到 root_password_sha2,如下所示。
password_secret = Eqq4M8EHpKbGfgi6C05t19hJ5WmF3nkVS8yjwclYHtvwsTXRulNHEsaWuy85QUTNIUc6b2ovfRjvR7yD5kwNTPAJCCw39T3d
root_password_sha2 = 05a181f00c157f70413d33701778a6ee7d2747ac18b9c0fbb8bd71a62dd7a223
完成后保存并关闭文件。
现在运行以下命令,在启动 Graylog 服务器服务之前重新加载 systemd 管理器。
sudo systemctl daemon-reload现在使用以下命令启用并启动 Graylog 服务器服务。
sudo systemctl enable graylog-server.service
sudo systemctl start graylog-server.service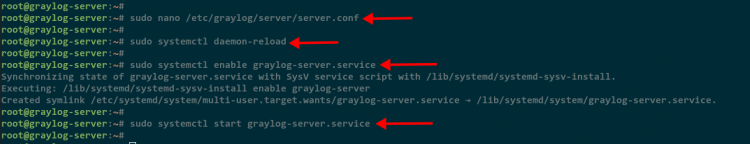
Graylog 服务器将启动并运行,请使用以下命令进行检查。
sudo systemctl status graylog-server.service在下面的截图中,您将看到 Graylog 服务器服务正在运行且已启用。
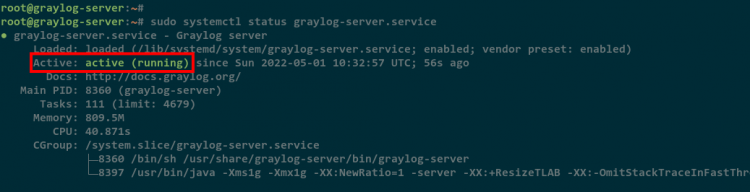
您现在已完成 Graylog 的安装,它运行在默认的 localhost 上,端口为 9000。
将 Nginx 设置为反向代理
完成 Graylog 服务器的安装和配置后,现在您将安装并配置 Nginx Web 服务器,作为 Graylog 服务器的反向代理。这使您能够使用自己的域名运行 Graylog。
使用以下命令将 Nginx 软件包安装到您的 Debian 服务器。
sudo apt install nginx -y安装将开始。
安装完成后,使用 nano 编辑器创建一个新的 Nginx 虚拟主机或 server blocks /etc/nginx/sites-available/graylog.conf。
sudo nano /etc/nginx/sites-available/graylog.conf添加以下 Nginx 配置。这将启用 Nginx 作为运行在 http://127.0.0.1:9000/ 上的 Graylog 服务器的反向代理。
server
{
    listen 80 default_server;
    listen [::]:80 default_server ipv6only=on;
    server_name graylog.example.org;
    location / {
      proxy_set_header Host $http_host;
      proxy_set_header X-Forwarded-Host $host;
      proxy_set_header X-Forwarded-Server $host;
      proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
      proxy_set_header X-Graylog-Server-URL http://$server_name/;
      proxy_pass       http://127.0.0.1:9000;
    }
}
完成后保存并关闭文件。
接下来,运行以下命令激活配置 graylog.conf。然后验证 nginx 配置。
sudo ln -s /etc/nginx/sites-available/graylog.conf /etc/nginx/sites-enabled/
sudo nginx -t
请确保获得 test successful 之类的输出消息。
最后,使用以下命令重启 Nginx 服务以应用新的虚拟主机配置。
sudo systemctl restart nginx现在打开您的 Web 浏览器,访问 Graylog 安装 URL 对应的域名。
http://graylog.example.local/
您将看到下面的 Graylog 登录页面。输入默认的 admin 用户和您的密码(root_password_sha2),然后单击 Log In 按钮。
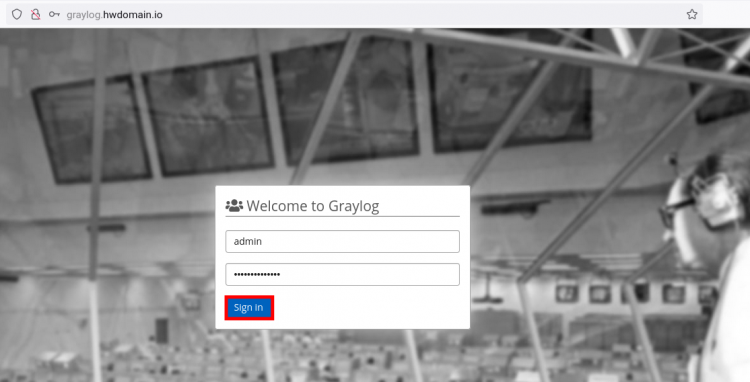
登录后,您将看到如下所示的 Graylog 仪表板。
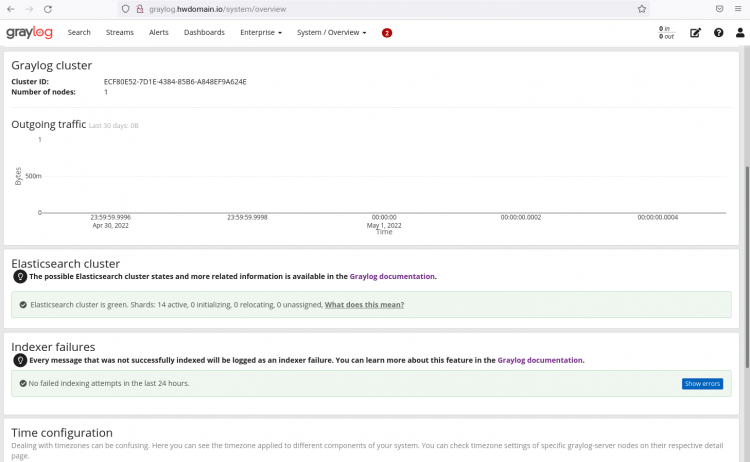
您现在已完成在 Nginx 反向代理下运行 Graylog。
结论
恭喜!您现在已完成 Debian 11 服务器上 Graylog 服务器的安装和配置。此外,您还完成了将 Nginx 配置为 Graylog 服务器反向代理的工作。