
本页内容
- SSH 是如何工作的?
- 按照最佳实践配置 SSH 1. 更改默认端口 2. 禁用以 Root 用户登录 3. 设置协议版本 4. 密码复杂度
- 结论
- 1. 更改默认端口
- 2. 禁用以 Root 用户登录
- 3. 设置协议版本
- 4. 密码复杂度
SSH 是 Linux 平台上系统管理中使用最广泛的协议之一。它可用于许多基于 Unix、Linux 和 MacOS 的操作系统。它基于客户端-服务器模型,其中一台机器运行服务器组件,另一台使用客户端工具来访问它。
SSH 是如何工作的?
客户端(ssh)通过向服务器发送请求来发起连接。服务器使用服务器守护进程(sshd)监听传入的请求。它使用自己的公钥向尝试连接它的客户端验证自身身份:
通过这种方式,客户端可以确信它正在连接到正确的 SSH 服务器。完成后,客户端就可以访问服务器。如果你使用的是 Windows 客户端,则必须使用 putty 之类的工具来连接服务器。客户端和服务器都可以安装在同一系统上,这意味着你可以使用客户端工具访问其他机器,或者你的系统本身可以作为服务器被其他人访问。在这种情况下,配置文件放在同一目录中,但名称略有不同。目录位置是‘/etc/ssh’,ssh 客户端配置文件的名称是‘ssh_config’,服务器配置文件的名称是‘sshd_config’:
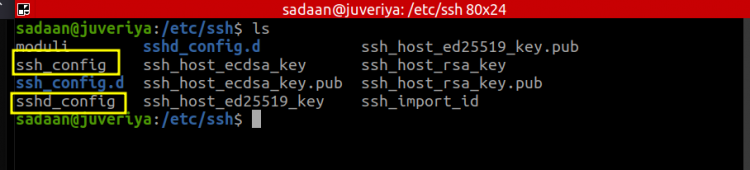
如果你的系统上同时有这两个文件,你应该明智地选择需要配置哪个文件。在大多数情况下,出于安全考虑我们需要配置的是服务器,因为它为系统上的潜在访问打开了大门。
我们首先检查服务器上 SSH 守护进程(即 sshd)的状态。通过这种方式,我们可以查看它是否正在运行以及是否已设置为开机自动启动。下面的命令将检查 sshd 状态:
$ systemctl status ssh.service
或者使用下面这条命令:
$ systemctl status sshd.service
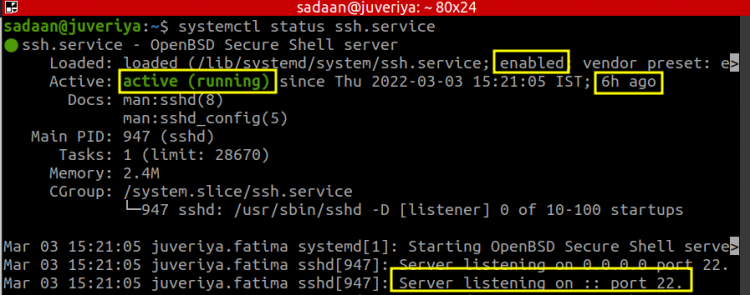
从截图中我们可以看到该服务处于活动状态且已启用。它已经运行了过去 6 个小时。当按右箭头键展开终端视图时,你会注意到它正在默认端口 22 上监听。
有时我们在使用 SSH 本身连接到远程系统时,会修改该远程系统的 SSH 配置文件。在这种情况下,我们应该使用 reload 命令而不是 restart 命令。这样我们不太可能断开连接。
按照最佳实践配置 SSH
我认为现在是开始配置 SSH 服务器配置的时候了。在我们动手修改 SSH 配置文件之前,应该先对采用默认设置的文件做一个备份:
$ sudo cp /etc/ssh/sshd_config ~/sshd_config.bkp
完成备份后,我们可以放心,如果弄乱了主文件并破坏了 SSH,可以使用备份文件恢复正常。
1. 更改默认端口
sshd 守护进程默认监听服务器的端口 22。建议将此值改为其他数字,以缩小使用脚本的自动化攻击的范围。这种方法称为通过隐蔽实现安全。为此,打开下面的文件并查找包含文本‘#Port 22’的行。
$ sudo nano /etc/ssh/sshd_config
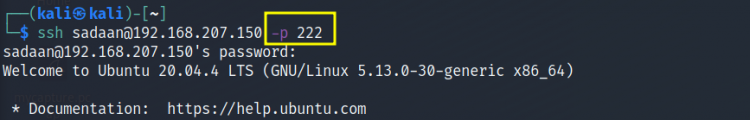
取消对‘#Port 22’这一行的注释,并将‘22’改为系统上未使用的其他端口号。我们要把它改为 '222' 并重启服务。现在使用带选项 'p' 的 ssh 命令来指定新端口:
$ ssh user@system_ip -p 222
2. 禁用以 Root 用户登录
Root 是任何 Linux 系统上的最高权限用户,可以访问系统上的所有资源。如果你不需要严格的 root 访问权限,就应该禁用服务器上的 root 登录功能。为此,打开上面同一个文件:
$ sudo nano /etc/ssh/sshd_config
并将‘PermitRootLogin’参数设置为‘no’。这将确保服务器免受针对 root 账户的随机攻击。默认选项是‘prohibit-password’,它允许基于公钥认证的登录,但拒绝基于密码的登录。
3. 设置协议版本
SSH 较旧的协议版本是 1,与 SSH2 相比安全性较低,它们确实有不同的网络实现,并且彼此也不兼容。要检查服务器上哪个协议版本处于活动状态,请再次打开 sshd_config 文件并查找 'Protocol' 这一行:
$ cat /etc/ssh/sshd_config | grep 'Protocol'
如果输出为空,则 OpenSSH 很可能正在使用版本 2,在我们的情况中就是这样。另一种方法是使用 netcat 命令工具:
$ nc localhost 22
示例输出:
SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.4
从输出中我们可以看到 SSH2 在我们的系统上处于活动状态。
要检查远程服务器正在运行哪个协议版本,请尝试使用带 -Q(query)选项的 ssh 客户端连接它:
$ ssh -Q protocol-version user@server_name
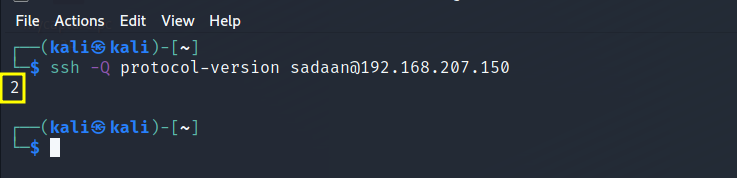
上图显示了从 Kali Linux 访问 Ubuntu ssh 服务器时的 SSH 版本 2。
4. 密码复杂度
弱密码总是容易被利用,因此空密码更容易被利用。因此,应在 sshd_config 文件中将 PermitEmptyPasswords 选项设置为‘no’。同样,应限制使用错误密码的登录尝试次数,以降低暴力破解攻击的机会。这可以通过将‘MaxAuthTries’选项设置为较小的值(如 3)来实现。
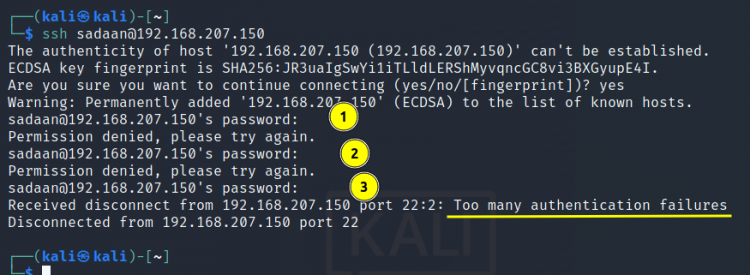
从上图我们可以看到,当把‘MaxAuthTries’的值设置为 3 时,在三次输入错误密码后我们被拒绝 SSH 登录。另一个重要的安全方面是使用公钥认证进行登录。基于密钥的认证模式不太容易受到暴力破解攻击。同样,我们可以使用 PAM 认证模块来进一步加固 SSH 服务器。
结论
在本指南中,我们尝试涵盖保护 SSH 服务器安全的要点,并将它们归纳为四个主要方面。虽然本指南并不完整,但你甚至可以找到更多方面来进一步加强你的 SSH 服务器。例如,你可以尝试添加一条 banner 消息,提醒用户通过 SSH 使用你的系统。你也可以拒绝使用密码登录,并使用基于密钥的认证来实现免密登录。另一个有意思的是,你可以限制 SSH 用户的数量及其连接时间。